

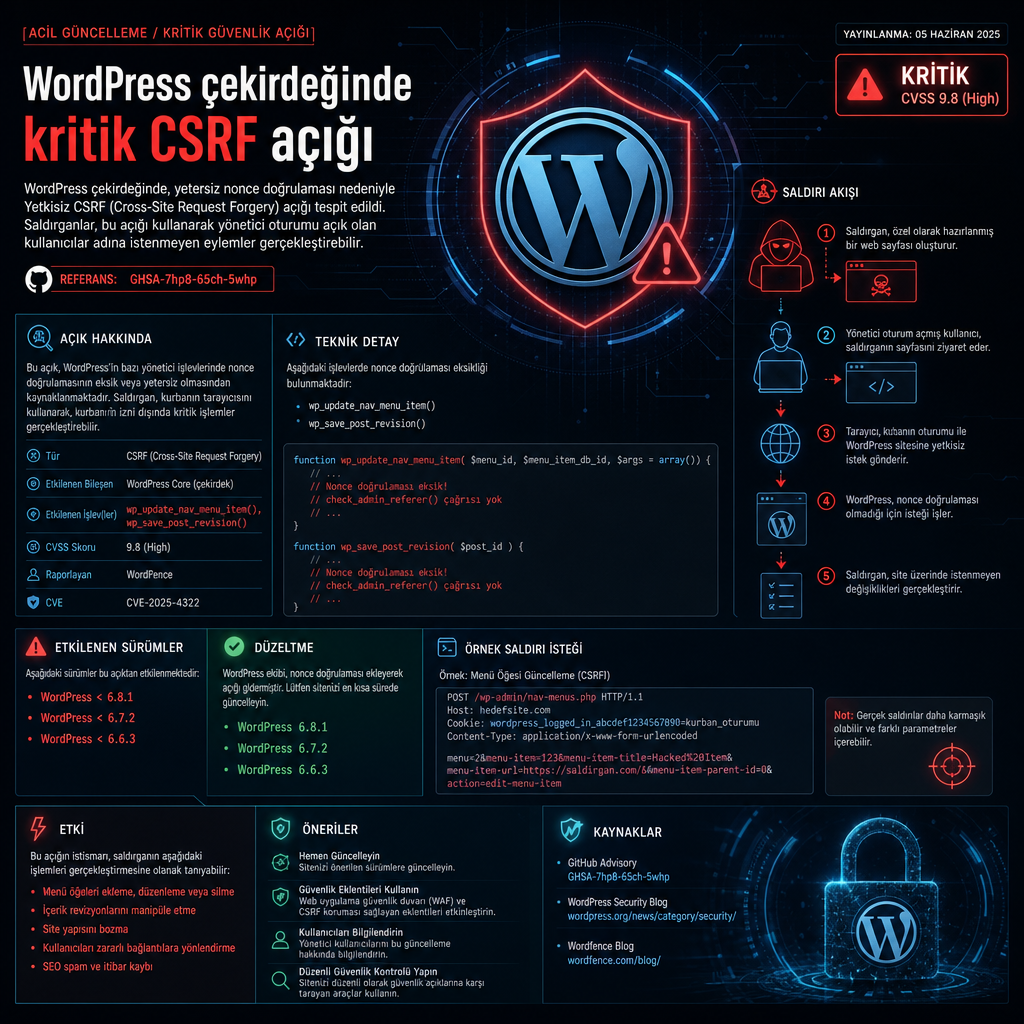
WordPress çekirdeğinde, oturum açmış bir yöneticiyi hedef alan bir CSRF açığı ortaya çıktı. GHSA-7hp8-65ch-5whp koduyla izlenen sorun, saldırganın kurbanın tarayıcısı üzerinden izinsiz işlem yapmasına kapı açıyor; ayrıntılar WordPress geliştirme deposundaki güvenlik danışmanlığında yer aldı.
İnceleme, açığın WordPress’in belirli bir yönetim akışında oluştuğunu ve saldırının başarılı olması için hedef kullanıcının zaten yetkili oturum açmış durumda bulunması gerektiğini gösterdi. Bu yapı, vakayı klasik bir uzaktan kod çalıştırma senaryosundan ayırıyor; yine de yönetici hesabı üzerinden tetiklenebilen işlemler nedeniyle etki alanı dar kalmıyor.
WordPress tarafı, danışmanlıkta düzeltmenin hazırlandığını ve ilgili sürümlerin güncellenmesi gerektiğini bildirdi. Güvenlik kaydındaki bilgiler, sorunun güvenlik sınırlarını aşan yetkisiz eylemler üretebildiğini gösteriyor. Bu tür zafiyetlerde saldırganlar çoğu kez doğrudan zararlı bir dosya yüklemek yerine kullanıcının tarayıcısını araç olarak kullanıyor.
CSRF nasıl çalışıyor, açık WordPress’te nerede oluşuyor
CSRF, yani Cross-Site Request Forgery, kullanıcının tarayıcısına güvenerek işlem yaptıran bir saldırı tekniği olarak biliniyor. Saldırgan kurbanı hazırladığı bir sayfaya yönlendiriyor; kurban WordPress yönetim panelinde oturum açmışsa tarayıcı, arka planda işlem için gerekli kimlik bilgilerini otomatik olarak gönderiyor. Böylece sistem, isteğin gerçekten yönetici tarafından mı yoksa dışarıdan tetiklenen bir sayfa üzerinden mi geldiğini ayırt edemiyor.
GHSA-7hp8-65ch-5whp kaydında anlatılan hata da tam burada devreye giriyor. Güvenlik danışmanlığı, ilgili akışta yeterli doğrulamanın yapılmadığını ve saldırganın bu boşluğu kullanarak istenmeyen bir yönetim işlemini tetikleyebildiğini belirtiyor. Bu nedenle açık, teknik olarak bir veri sızdırma zafiyetinden çok, yetkili kullanıcının iradesi dışında işlem yaptırmaya dayanıyor.
WordPress ekosistemi için bu tip açıklar özellikle hassas kabul ediliyor çünkü kurumsal ve bireysel sitelerde yönetici oturumları uzun süre açık kalabiliyor. Çok kullanıcılı yapılarda, editör ya da yönetici hesabına erişen bir saldırganın sonraki hamleyi tarayıcı üzerinden yönlendirmesi, savunma tarafında fark edilmesi zor bir senaryo yaratıyor.
Danışmanlıkta yer alan teknik notlar, hatanın WordPress çekirdek kodunda düzeltilmesi gereken bir mantık eksikliğinden kaynaklandığını gösteriyor. Güvenlik araştırmacıları, benzer zafiyetlerde saldırının başarılı olması için genellikle kullanıcı etkileşimi gerektiğini, ancak bunun riskin düşük olduğu anlamına gelmediğini vurguluyor. Yönetici hesabı üzerinden yapılan yetkisiz bir işlem, içerik değişikliğinden kullanıcı ayarlarının kurcalanmasına kadar farklı sonuçlar doğurabiliyor.
WordPress, açık için yayınlanan düzeltmenin kurulmasını istedi. Kayda göre etkilenen sürümler güncelleme kapsamına alınmalı ve eski sürümlerde çalışan kurulumlar vakit kaybetmeden yeni yamaya taşınmalı. Güvenlik bülteninde açıkça belirtilen bir diğer nokta, sorunun yamalanmadan bırakılması halinde tarayıcı tabanlı suistimalin sürebileceği.
Bu olay, WordPress’in uzun süredir taşıdığı geniş saldırı yüzeyini bir kez daha gündeme getirdi. Platformun yaygın kullanımı, küçük bir mantık hatasının bile geniş bir kurulum tabanına ulaşabilmesi anlamına geliyor. Güvenlik ekipleri açısından bu, yalnızca çekirdek sürüm takibi değil, yönetim oturumlarının korunması ve güncel sürüm kullanımının süreklilik kazanması gereğini hatırlatan bir kayıt olarak öne çıkıyor.
GHSA-7hp8-65ch-5whp için yayımlanan danışmanlık, zafiyetin teknik adını ve etki biçimini netleştirirken, WordPress geliştiricilerinin yamayı hızla dolaşıma soktuğunu ortaya koyuyor. Şimdi odak, güncellemenin hangi sürümleri kapsadığı ve kurulumların bu düzeltmeyi ne kadar hızlı devreye alabildiğinde toplanıyor.