

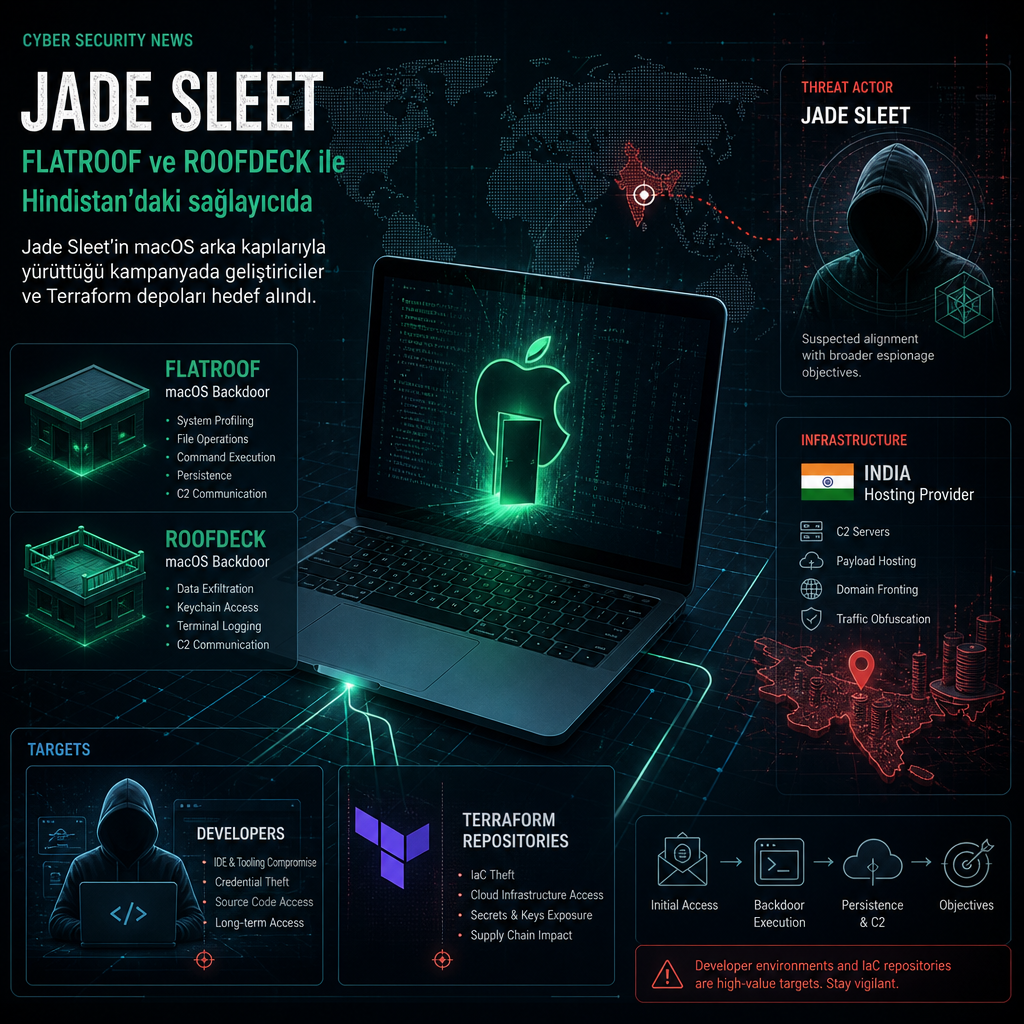
Jade Sleet grubunun, Hindistan merkezli küçük bir BT hizmet sağlayıcısına yönelik ihlalle ilişkilendirildiği açıklandı. SentinelOne, saldırıda Apple macOS üzerinde çalışan FLATROOF ve ROOFDECK arka kapılarının kullanıldığını, bunun da geliştiricileri hedef alan kampanyanın bir parçası olduğunu bildirdi.
Şirketin yayımladığı teknik incelemeye göre etkinlik, iş görüşmesi kılığında yürütülen sosyal mühendislik sahtecilikleriyle başladı. Hedef alınan kişiler DevOps, kripto para ve finans teknolojisi alanlarında çalışıyordu. SentinelOne, kampanyanın kurbanların çalıştığı şirketlere aitmiş gibi görünen GitHub depoları üzerinden ilerlediğini ve bu depolarda zararlı Terraform bağımlılık dosyaları kullanıldığını aktardı.
Terraform dosyası üzerinden başlayan zincir
Araştırmacılar, gtn-candidate-repo, Northwind-IAC, novacart-interview ve terraform-candidate-repo adlı depoları tespit etti. Bu depolarda yer alan .terraform.lock.hcl dosyaları, registry.hashicorp-aws[.]com gibi saldırgan denetimindeki alan adlarına işaret ediyordu. Şüphelenmeyen geliştirici terraform init komutunu çalıştırdığında, platform saldırganın kontrolündeki modülleri indiriyordu.
SentinelOne’dan Albert Priego, Alex Delamotte ve Matej Havranek, depo temalarının hedef şirketle bağlantılı altyapı mühendisliği projeleri gibi tasarlandığını söyledi. Araştırmacılar, bu yaklaşımın Kuzey Koreli tehdit aktörlerinin benimsediği yöntemlerle uyumlu olduğunu, sahte projelerin kurumsal geliştirme akışlarını taklit edecek biçimde hazırlandığını belirtti.
Kampanyada kullanılan FLATROOF ve ROOFDECK arka kapıları, daha önce Mart ve Nisan 2026’da KelpDAO’nun LayerZero köprüsüne yönelik saldırıda da görülmüştü. SentinelOne, bu iki yükün ARM tabanlı macOS sistemlerini hedef aldığını bildirdi. FLATROOF, Gaslight adıyla da izleniyor ve Telegram üzerinden komuta-kontrol iletişimi kuruyor.
FLATROOF’un komut çalıştırma, dosya yükleme ve indirme, veri sızdırma yetenekleri bulunuyor. Araç, Python modülü üzerinden Chrome, Brave, Firefox ve Safari tarayıcı verilerini; Terminal komut geçmişini; yüklü uygulama listelerini; sistemin donanım ve yazılım profilini; çalışan işlemlerin anlık görüntüsünü ve login.keychain-db kopyasını toplayabiliyor.
macOS hedefli iki Rust tabanlı arka kapı
ROOFDECK ise merkeziyetsiz komuta-kontrol için Nostr protokolünü kullanıyor. SentinelOne, bu arka kapının sistem keşfi, dosya düzenleme, uzaktan kabuk erişimi, yatay hareket ve Launch Agents ile kalıcılık sağlama işlevlerine sahip olduğunu açıkladı. Şirket ayrıca ROOFDECK komutlarının operatörün özel anahtarıyla imzalandığını, çalıştırılmadan önce gömülü açık anahtarla doğrulandığını ve komut işlevlerinin kaynak kod içinde ayrı işleyicilere ayrıldığını aktardı.
Araştırmacılar, implantın dizin ve dosya işlemlerine ilişkin çok sayıda yaygın shell komutunu yeniden uyguladığını da belirtti. SentinelOne, bunun Lazarus grubunun LightlessCan aracında görülen daha gelişmiş taktiklere benzediğini söyledi. Her iki arka kapı da Rust ile yazılmış durumda.
Jade Sleet, PUKCHONG, Slow Pisces, TraderTraitor ve UNC4899 adlarıyla da izleniyor. Grup geçmişte Web3 ekosistemini kripto para hırsızlığı için hedef aldı. 2025’in başında, Safe{Wallet} geliştirici ortamının tedarik zinciri üzerinden ele geçirilmesinin ardından Bybit’in soğuk cüzdan altyapısından yaklaşık 1,5 milyar dolar çalınmasıyla ilişkilendirildi. Microsoft’a ait GitHub, Temmuz 2023’te grubun ağırlıklı olarak kripto para ve blok zinciri odaklı kuruluşların kullanıcılarını, ancak bu firmaların hizmet aldığı tedarikçileri de hedef aldığını açıklamıştı.
SentinelOne, kampanyanın iş başvurusu ve görüşme temasını kullanan sosyal mühendislik yöntemine dayandığını vurguladı. Şirket, bu tekniğin birden fazla Kuzey Koreli tehdit aktörünün başvurduğu yaygın bir yöntem olduğunu, hedeflenen kişilerin ise DevOps, kripto para ya da finans teknolojisi alanlarında çalışanlardan seçildiğini bildirdi. Böylece saldırganlar, şirketlere erişim sağlayabilecek geliştirici hesaplarını ve iş akışlarını hedef aldı.
Araştırmacılar, GitHub üzerindeki depo temalarının da bu kandırma zincirinin parçası olduğunu söyledi. Kurbanlara, sanki hedef şirketin altyapı mühendisliği projeleriymiş gibi görünen kodlama ortamları sunuldu. Bu depoların içinde yer alan zararlı Terraform dosyaları, ilk erişim için kullanılan ana mekanizma oldu.
ROOFDECK’in saldırı zincirindeki rolü de ayrıca netleştirildi. Delillere göre bu arka kapı, ilk erişim ve kontrol sağlandıktan sonra hedef sistemlere ikinci aşama araç olarak yerleştiriliyor. SentinelOne, tespit ettiği bir sistemde ROOFDECK’un güncellenmiş bir sürümünün 20 Nisan 2026’da dağıtıldığını, bunun da LayerZero’nun KelpDAO saldırısını kamuoyuna açıkladığı günden bir gün sonrasına denk geldiğini bildirdi.
Yeni varyantın, mevcut ROOFDECK ve FLATROOF ikililerini kaldırdığı, ayrıca sembol ve hata ayıklama bilgilerini sildiği aktarıldı. Araştırmacılar bunun, tespit edilmekten kaçınma amacı taşıdığını belirtti. SentinelOne, ikinci sürümün aynı sistemde önceki yüklerin izlerini temizlemeye yönelik davrandığını da kaydetti.
Hindistan’daki BT sağlayıcısına uzanan iz
Şirketin iki arka kapıyı takip ederken ulaştığı bir başka kurban ise Hindistan merkezli bir BT hizmet sağlayıcısı oldu. SentinelOne, ihlalin bir DevOps mühendisine ait Apple Silicon MacBook üzerinden gerçekleştiğini bildirdi. Araştırmacılar, FLATROOF ve ROOFDECK’un cihazda en geç 18 Mart 2026’da görüldüğünü, ancak ilk bulaşma yönteminin henüz netleşmediğini söyledi.
Arka kapılar 29 Mart’a kadar pasif kaldı. O gün beaconing ve host aktivitesi başladı. Araştırmacılara göre implantlar, Cursor tarafından ilk kez 29 Mart’ta, cloudshield çalışma alanı [~/DevOps-Automation/cloudshield] açıldıktan saniyeler sonra çalıştırıldı. Bu ayrıntı, saldırının geliştirici ortamı açılır açılmaz tetiklendiğini gösterdi.
Delillere göre ROOFDECK, ilk erişim sağlandıktan sonra hedef sistemlere ikinci aşama araç olarak dağıtılıyor. Aynı sistemde 20 Nisan 2026’da arka kapının güncellenmiş bir sürümünün de yer aldığı bildirildi. Araştırmacılar, bu tarihin LayerZero’nun KelpDAO saldırısını kamuoyuna duyurduğu günden bir gün sonrasına denk geldiğini hatırlattı.
SentinelOne, üçüncü taraflara ve yazılım tedarik zincirine yönelen ilk erişim girişimlerinin bu tür kampanyalarda öne çıktığını, savunmanın da geliştirici uç noktalarına kaydığını belirtti. Şirketin açıklamasında, geliştirme için kullanılan cihazların bulut ortamlarına, pipeline’lara ve kaynak koda erişim taşıdığı, bu nedenle izleme ve korumanın kurumlar için öncelik haline geldiği ifade edildi. Kurban bazında değişen backdoored Terraform derlemeleri ve tek bir mühendisi hedef alan özel geliştirme ortamları, saldırı zincirinin merkezinde yer aldı.