

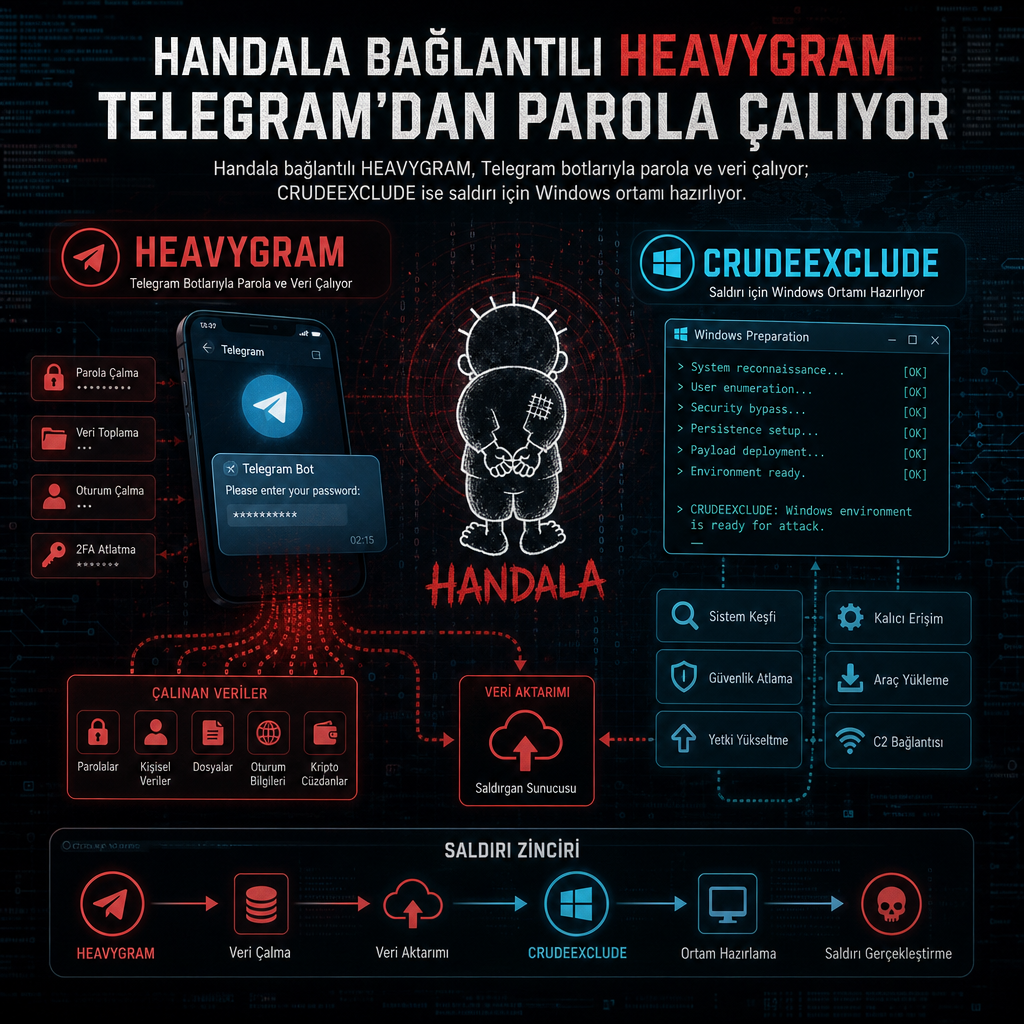
İran’la bağlantılı Handala adlı operasyonun Telegram üzerinden yönetilen HEAVYGRAM adlı Python tabanlı bir arka kapıyla bağlantılı olduğu ortaya çıktı. Araştırmacılar, bu zararlı yazılımın parola çalabildiğini, ekran görüntüsü alıp dosya sızdırabildiğini ve enfekte sistemde kalıcılık sağlayabildiğini belirledi. Hedefte ağırlıkla İranlı muhalifler, gazeteciler ve İran karşıtı çevreler var; saldırılar ise sosyal mühendislik mesajlarıyla başlatılıyor.
Group-IB’nin son incelemesine göre kampanyada kullanılan ikinci aşama yüklerden biri HEAVYGRAM, diğeri ise Delphi ile yazılmış CRUDEEXCLUDE adlı yardımcı araç. HEAVYGRAM’in ilk kez Eylül 2023’te sahada görüldüğü, CRUDEEXCLUDE’in ise 2024 sonlarında fark edildiği aktarılıyor. İngiltere Ulusal Siber Güvenlik Merkezi aynı zararlı aileyi CHOSEN BRICK adıyla izliyor ve aracın farklı operasyonel amaçlara uyarlanabildiğini söylüyor.
Telegram, WhatsApp ve Instagram üzerinden kurulan temas
Saldırı zinciri çoğunlukla Telegram, WhatsApp ve Instagram gibi mesajlaşma platformları üzerinden başlıyor. Operatörler kendilerini teknik destek veren biri ya da güvenilir bir tanıdık gibi tanıtarak hedefle iletişime geçiyor, ardından zararsız bir kurulum dosyası gibi görünen yükü gönderiyor. Bu dosyalar Pictory, KeePass ve Telegram gibi meşru uygulamaları taklit ediyor ve içinde ikinci aşama implantı taşıyor.
Kanada Hızlı Müdahale Mekanizması’nın geçen eylülde yayımladığı uyarıda da aynı aktörün beş Iran International gazetecisini, biri ülke içinden olmak üzere, hedef aldığı ve ifşa ettiği hatırlatıldı. Grup, bu faaliyetleri hack ve sızdırma operasyonu olarak yürüttü. Handala Hack adı ise 7 Ekim 2023’te Hamas ve diğer Filistinli militan grupların güney İsrail’e düzenlediği silahlı saldırılardan kısa süre sonra ortaya çıktı.
Analizlere göre Handala Hack, Void Manticore adlı tehdit aktörünün çevrimiçi kimliği olarak kullanılıyor. Bu yapı Banished Kitten, Red Sandstorm ve Storm-0842 adlarıyla da takip ediliyor ve İran’ın MOIS olarak bilinen İstihbarat ve Güvenlik Bakanlığı ile ilişkilendiriliyor. Aynı grubun geçmişte yıkıcı silici saldırılar ve hack ve sızdırma operasyonları yürüttüğü belirtiliyor.
HEAVYGRAM ne yapıyor, CRUDEEXCLUDE nasıl zemin hazırlıyor
HEAVYGRAM’in Python tabanlı yapısı, Telegram botunu komuta ve kontrol kanalı olarak kullanmasıyla öne çıkıyor. Araç, çalışan programları listeleyebiliyor, ekran görüntüsü alabiliyor, tarayıcı verilerine ulaşabiliyor, dosya yükleyip indirebiliyor, mikrofonu açabiliyor, Telegram ve WhatsApp verilerini kopyalayabiliyor, kayıtlı parolaları çalabiliyor, ek zararlı yazılımlar indirebiliyor ve dosya silebiliyor.
Group-IB, zararlının yalnızca veri toplamakla kalmadığını, aynı zamanda Windows sistemlerde kalıcılık kurduğunu da anlattı. Zararlı başlatıldığında Defender’ın kötü amaçlı yükün hazırlanma yollarını taramasını engelliyor, ardından PowerShell kodu çalıştırarak sonraki aşama implantı için Windows Registry üzerinden kalıcılık kuruyor. Bazı komutlar doğrudan sistem komut çalıştırma yetkisi veriyor, bazıları ise kalıcılık ve veri sızdırma için özel işlevler tetikliyor.
Telegram botundan gelen mesajlar, ön ek ayrıştırma sistemiyle işleniyor. @@ öneki os.popen üzerinden keyfi sistem komutlarını çalıştırıyor. ** öneki mesaj gövdesini C:\ProgramData\ur.txt dosyasına yazıyor. ## ise arka kapı komut setini açıyor; burada runexe ile host üzerinde keyfi süreç başlatma, whois ile api.ipify.org üzerinden genel IP’yi alma, runtro ile ikincil trojan yükü çalıştırma, cht ile C2 Telegram bot jetonunu ve operatör kullanıcı kimliğini dinamik güncelleme, regtro ile trojanı Windows autorun Registry anahtarlarına yerleştirme, reg ile ana zararlı yürütülebilir dosyayı aynı kalıcılık alanlarına kurma ve dt ile Telegram Desktop verilerini sızdırma seçenekleri bulunuyor.
Bot üzerinden gelen eklerin ise dosya adı desenine bakılarak işlendiği, böylece hangi yükün nasıl ele alınacağının önceden tanımlandığı belirtiliyor. Araştırmacılara göre kalıcı implant, C2 iletişimini iki işlev üzerinden sürdürüyor: send_initial_message, ele geçirilmiş makinenin tam alan adını içeren başlangıç sinyalini gönderiyor; send_health_msg ise her 24 saatte bir aynı alan adını taşıyan bir nabız mesajı yollayarak implantın hâlâ aktif olduğunu bildiriyor.
HEAVYGRAM’in dağıtımında dört yöntem öne çıkıyor: WSF/VBS betikleri, VBScript ve HTML Application dosyaları, içine arşiv gömülmüş çalıştırılabilir dosyalar ve yine gömülü arşiv taşıyan CRUDEEXCLUDE paketleri. Google, CRUDEEXCLUDE’i Aralık 2025’te belgelediğinde bu aracın HEAVYGRAM ve SHADEGENES adlı başka bir zararlı aile için hazırlık dizinleri kurmakta kullanıldığını, üstelik Pictory ve Telegram gibi meşru uygulamaları taklit ettiğini açıklamıştı.
CRUDEEXCLUDE’in ilk örnekleri, Defender dışlama yollarını ayarlayarak savunma mekanizmalarını devre dışı bırakmaya çalışıyor. Delphi ile yazılan bu Windows yardımcı programı, ardından HEAVYGRAM gibi yüklerin konuşlandırılacağı ortamı hazırlıyor. Görünümde çoğu kez grafik arayüzlü, meşru bir uygulama gibi davranıyor; asıl amacı ise hazırlık aşamasını sessizce tamamlamak.
Telegram altyapısına dair ek incelemeler, iki farklı kurgu olduğunu gösterdi. Bir modelde komuta ve kontrol trafiği tek bir Telegram botu ve grup üzerinden yürütülüyor. Diğerinde bir bot kontrol amaçlı yoklamaları alırken ikinci bot günlükleme ve aşama sorgulama işini üstleniyor; grup ise bu akışın parçası olarak kullanılıyor.
FBI, Mart 2026’da ve bu haftanın başında yeniden yayımladığı uyarılarda, İran devletine bağlı siber aktörlerin MOIS adına hareket ederek İranlı muhalifleri, İran karşıtı gazetecileri ve diğer opozisyon gruplarını hedef aldığını bildirmişti. Kurum, bu faaliyetlerin istihbarat toplama, veri sızdırma ve hedeflerin itibarına zarar verme amacı taşıdığını ifade etmişti. Aynı kampanyanın farklı araçlarla, farklı katmanlarda ve uzun süreye yayılan bir operasyon dizisi hâlinde sürdüğü görülüyor.
Group-IB, yeni örneklerin özelleştirilmiş sosyal mühendislik, uygulama taklidi, savunma atlatma ve kalıcı erişimi birleştiren esnek bir çok aşamalı enfeksiyon zinciri sunduğunu belirtti. Şirket, Telegram’ın bu operasyonlarda yoğun biçimde kullanılmasını özellikle vurguladı; platformun yerleşik şifreleme, düşük kurulum maliyeti, düşük bakım ihtiyacı ve bot değişimi kolaylığı nedeniyle saldırganlara pratik bir komuta ve kontrol kanalı sağladığını kaydetti.