

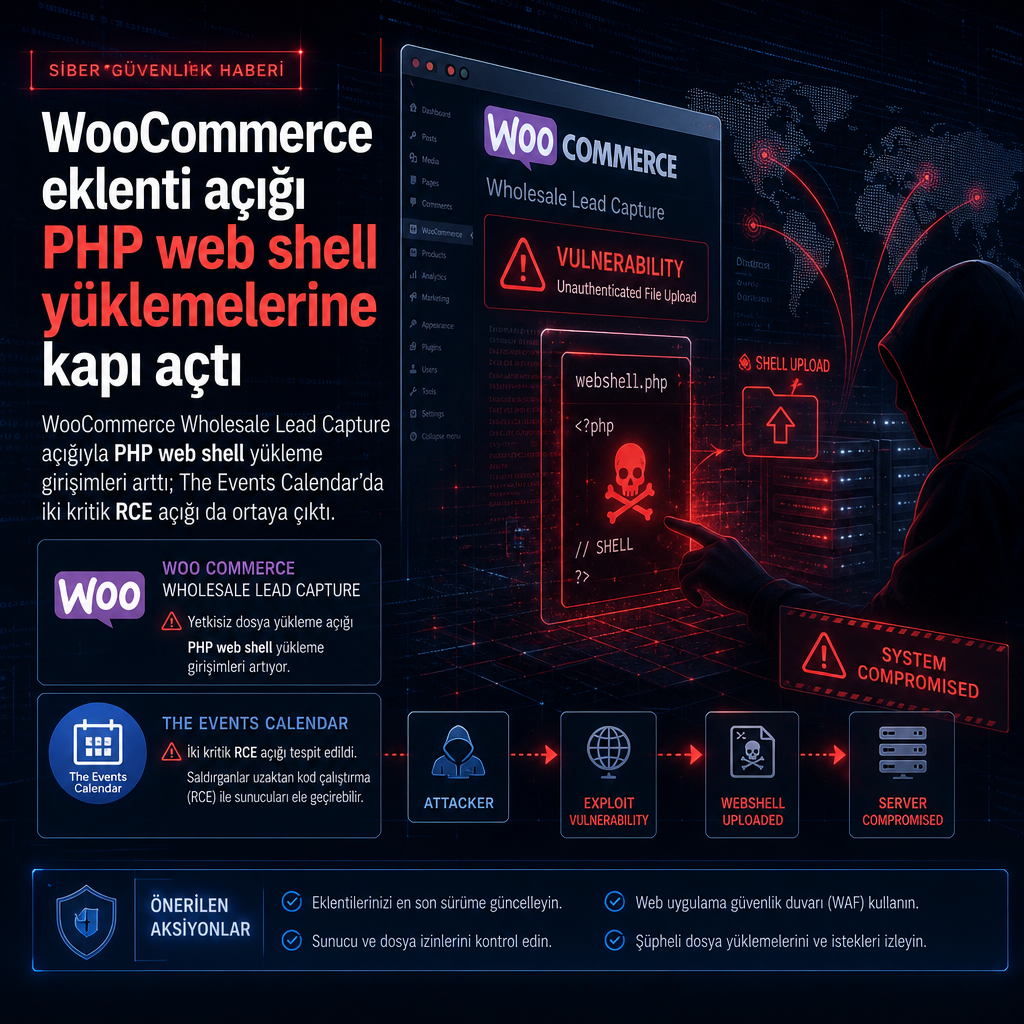
WordPress sitelerinde kullanılan WooCommerce Wholesale Lead Capture eklentisindeki kritik bir açık, kimlik doğrulaması gerektirmeden dosya yükleme ve PHP web shell yerleştirme saldırılarına dönüştü. Güvenlik araştırmacıları, Haziran 2026’dan bu yana bu zafiyeti hedef alan 100 binden fazla istismar girişimini engellediklerini, son 24 saatte ise 99 ayrı deneme kaydettiklerini açıkladı.
CVE-2026-27540 olarak izlenen ve CVSS puanı 9.8 olan açık, eklentinin 2.0.3.1 sürümüne kadar tüm sürümlerini etkiliyor. Sorunun kaynağı, “wwlc_file_upload_handler” adlı AJAX işleminde dosya türü doğrulamasının eksik olması. Bu eksik, saldırganın sunucuya istediği dosyayı yüklemesine izin veriyor; pratikte bu da kötü amaçlı PHP dosyalarının, arka kapıların ve uzaktan kod çalıştırmanın önünü açıyor. Açığa ilişkin teknik kayıtlar için NVD bağlantısı şu adreste yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-27540
Gözlemlenen saldırılarda tehdit aktörleri, “wwlc_file_upload_handler” AJAX çağrısına sahte bir “file_settings” parametresi ekleyerek hazırlanmış istekler gönderdi ve “shell.php” adlı zararlı bir PHP dosyasını yüklemeye çalıştı. Yüklenen dosya, host bilgilerini raporluyor ve ele geçirilmiş WordPress sitesine tarayıcı üzerinden ek zararlı dosyalar yazmak için bir yükleme formu sunan bir web shell olarak çalışıyor.
Saldırı trafiği, 92.241.13.213, 31.59.129.150, 2a0f:85c1:840:5389::1, 92.241.13.140, 23.137.105.214, 23.180.120.140, 104.194.9.138, 187.75.114.36, 114.10.43.203 ve 37.114.144.209 adreslerinden geldi. Güvenlik ekipleri, bu tür denemelerde özellikle sitenin yükleme dizininde beklenmedik ya da yeni oluşturulmuş .php dosyalarını, ayrıca “/wp-admin/admin-ajax.php” yoluna gelen ve “action” parametresi “wwlc_file_upload_handler” olarak ayarlanmış şüpheli istekleri incelemeye aldı.
Aynı dönemde Wordfence, The Events Calendar eklentisinde de iki kritik açık bulunduğunu duyurdu. 600 binden fazla WordPress sitesine kurulu olan eklentide istismarın başarılı olabilmesi için hedef etkinlik sayfasında yorumların açık olması ve “Show comments on event pages” seçeneğinin etkinleşmiş olması gerekiyor. Kuruluş, bu iki açığın da doğrulama gerektirmeden uzaktan kod çalıştırmaya uzandığını bildirdi.
İlk açık CVE-2026-78159 numarasıyla takip ediliyor ve CVSS puanı 9.8. Bu hata, “parse_array” işlevinde widget “classes” haritasının yetersiz doğrulanmasından kaynaklanıyor ve 6.17.3 ve altı sürümleri etkiliyor. İkinci açık CVE-2026-78006 olarak izleniyor, CVSS puanı yine 9.8 ve 6.17.4 ve altı sürümlerde yer alan “is_safe_widget_instance” işlevindeki yetersiz korumadan doğuyor. İlgili kayıtlar için NVD bağlantıları şöyle: https://nvd.nist.gov/vuln/detail/CVE-2026-78159 ve https://nvd.nist.gov/vuln/detail/CVE-2026-78006
Wordfence, iki saldırı zincirinin de eklentinin widget görüntüleme hattında başladığını ve kimlik doğrulaması olmadan iki ayrı yöntemle uzaktan kod çalıştırmaya varabildiğini aktardı. İlk zincirde PHP Object Injection kullanılarak alttaki sunucuda rastgele işletim sistemi komutları çalıştırılıyor. İkinci zincir ise object-injection korumasını aşarak rastgele çağrılabilir bir ilkel üzerinden yönetici parolasını sıfırlıyor; ardından saldırgan kötü amaçlı bir eklenti yükleyip siteyi tamamen ele geçirebiliyor.
Kuruluşa göre her iki zincir de WordPress’in onay bekleyen yorum önizlemesi üzerinden, moderatör onayı olmadan tetiklenebiliyor. StellarWP, bu iki açığı sırasıyla 6.17.3.1 ve 6.17.4.1 sürümlerinde kapattı.