

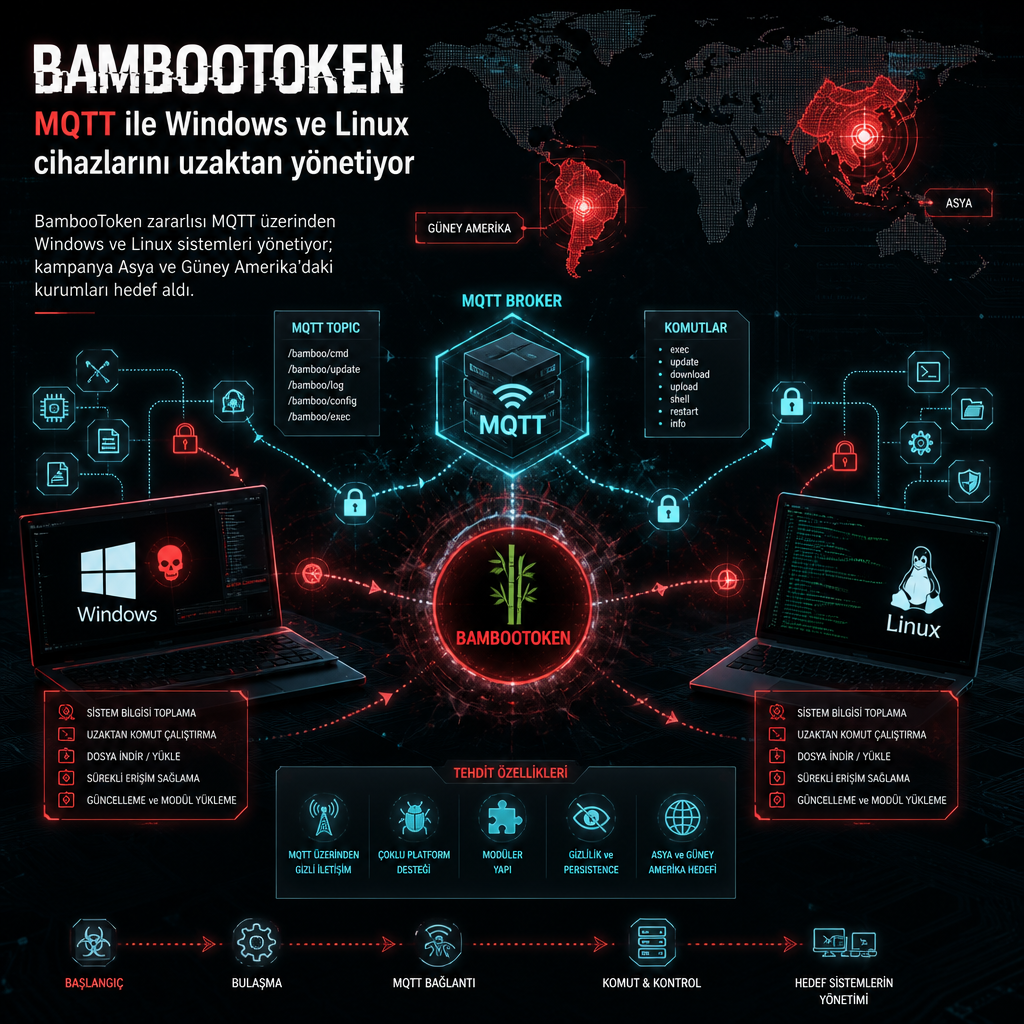
BambooToken adlı yeni bir zararlı yazılım ailesi, Windows ve Linux sistemlerde uzaktan komut çalıştırmak için MQTT iletişim protokolünü kullanıyor. En az Şubat 2023’ten bu yana aktif olduğu değerlendirilen kampanya, Asya ve Güney Amerika’daki kuruluşları hedef aldı; faaliyet izleri Temmuz 2026’ya kadar görüldü.
Lumen Black Lotus Labs’in incelemesine göre, daha önce belgelenmemiş olan BambooToken ilk kez 2026 başında VirusTotal üzerinde fark edildi. Araştırmacılar, kampanyanın uzun süre görünmeden kalabilmiş deneyimli bir tehdit aktörüne işaret ettiğini belirtiyor. Zararlı yazılımın hedef sistemlere hangi ilk erişim yöntemiyle bırakıldığı ise henüz netleşmiş değil.
Tendyron yazılımı üzerinden DLL sideloading
Araştırma, saldırganların hedef makinelerde Tendyron’un OnKey yazılımını yan yükleme için kullandığını gösteriyor. OnKey, yüksek güvenlikli ortamlarda çalışanların kimliğini doğrulamak için kullanılan donanım tabanlı belirteçler üreten bir sistem. Şirketin sitesinde, ürünlerinin Çin’in finans ve kamu sektörleri başta olmak üzere farklı alanlarda kullanıldığı yazıyor.
Tendyron OnKey, çevrimiçi bankacılık ve finansal işlemleri korumak için tasarlanmış ikinci nesil bir Public Key Infrastructure, yani PKI USB güvenlik belirteci ve kimlik doğrulama cihazı. Şirket, dolaşımda 190 milyon token bulunduğunu da iddia ediyor.
İncelemede, Tendyron’un kod imzalama sertifikasının ya da derleme ortamının bu faaliyetlerle bağlantılı olarak ele geçirilmediği vurgulanıyor. Buna karşın araştırmacılar, saldırganların muhtemelen DLL sideloading’e açık bir ikili dosyayı kullanarak, yazılımın kurulu olması beklenen hedef ağlarda saldırıyı tetiklediğini düşünüyor.
BambooToken örneklerinin çoğu VirusTotal’a Çin IP alanından yüklenmiş durumda. Bu da araştırmacıların, Çin ve çevre ülkelerdeki kullanıcılara yönelik bir veri toplama kampanyasından şüphelenmesine yol açtı.
MQTT üzerinden komut zinciri
MQTT, saldırganların tercih ettiği bir komuta kontrol yöntemi olarak yeni değil. Ocak 2023’te Çin bağlantılı Mustang Panda grubunun MQsTTang adlı bir arka kapı kullanarak IoT mesajlaşma protokolü üzerinden komut çektiği ve çalıştırdığı görülmüştü.
BambooToken’dan önce MQTT kullanan kampanyalar da sınırlı sayıda kaldı. Android tabanlı Tizi zararlısı, farklı mesajlaşma ve sosyal medya uygulamalarından hassas verileri çekebiliyor; ayrıca komuta kontrol için HTTPS ya da MQTT kullanabiliyor. WailingCrab ya da diğer adıyla WikiLoader, teslimat ve sevkiyat temalı e-postalarla dağıtılan bir yükleyici olarak öne çıkıyor ve Bamboo Spider adlı siber suç grubuna atfediliyor. IOCONTROL, diğer adıyla OrpaCrab ise İsrail ve ABD’de IoT ile SCADA sistemlerini hedefleyen bir operasyonel teknoloji zararlısı olarak kayıtlara geçti.
BambooToken’ın ilk sürümleri, bir .DAT dosyasından komuta kontrol sunucusunu çekiyor ya da dosya bulunmazsa sabit kodlanmış bir sunucuya yöneliyor. Bu aşamanın ardından zararlı, sistem ayrıntılarını toplayıp bunları chat5188[.]tk adresindeki C2 sunucusuna iletiyor. Sunucu da buna karşılık olarak bir eklenti yükleme, tüm eklentileri durdurma, zararlının çalışmasını sonlandırma ve komuta kontrol bağlantısını kesme talimatları veriyor.
Daha sonraki sürümlerde saldırganlar, Tendyron OnKeySrv programının kullandığı OnKeyToken_KEB.dll adlı DLL’in sahte bir sürümünü yan yükleyerek ana makineyi numaralandıran ve MQTT tabanlı bir komut döngüsüne giren bir yapı kurdu. Aralık 2025 itibarıyla BambooToken’ın kapsamı Linux sistemleri de hedefleyecek şekilde genişletildi ve bu sürümlerde de MQTT kullanımından vazgeçilmedi.
Lumen Technologies Black Lotus Labs’ten bilgi güvenliği mühendisi Ryan English, ilk BambooToken sürümünün PowerShell betiğiyle başlatıldığını söyledi. English’e göre bu betik, belleği ayırıp ardından kötü amaçlı dosyayı çalıştıran bir “stager” gibi davranıyordu. Araştırmacı, yan yüklemenin EDR uyarılarını daha az tetikleyeceği değerlendirmesini paylaştı ve kampanya geliştikçe tehdit aktörünün TTP’lerinin de değiştiğini aktardı.
Zararlı, hedef makine hakkında ayrıntılı bilgi toplamaya da hazırlanmış durumda. Windows sürümü için geliştirilen antivirüs eklentisi, Windows Management Instrumentation yani WMI çerçevesini kullanarak cihazda kurulu güvenlik ürünlerini listeliyor ve bu verileri api80.c2iznja[.]com adresindeki C2 sunucusuna aktarıyor.
Black Lotus Labs, kampanyada kullanılan alan adlarının altyapı tarafında Cloudflare proxy’si arkasına alındığını da belirtti. Kurumun aktardığına göre 2025 kampanyasıyla ilişkili alan adlarından biri kısa süre önce Cloudflare Radar’da en çok ziyaret edilen ilk 500 bin alan adı arasına girdi. 2024’teki eski bir alan adı ise operasyonun zirve yaptığı dönemde ilk 1 milyon içinde yer aldı; bu da faaliyet kümesi boyunca yaygın bir bulaşmaya işaret ediyor.
Lumen’in tehdit araştırma birimi, aktif C2 düğümlerinden biriyle iletişim kuran ve Singapur, Kamboçya ile Vietnam’da konumlanan IP adresleri de saptadı. Bu adreslerin MikroTik ve DrayTek yönlendiricilere ait olduğu değerlendirildi. Aynı incelemede Asya ve Güney Amerika’da on iki ele geçirilmiş kurum da belirlendi.
Ele geçirilen sunucuların büyük bölümü mobil uygulamalarla bağlantılı. Bunlar arasında Hong Kong’daki bir GitLab sunucusu ve Vietnam’da taşınabilir yaşam tarzı yönetim cihazı geliştiren bir şirket de yer alıyor. Listeye Vietnam’da bir otel, Arjantin’de bir biyomedikal şirketi, Şili’de bir hukuk bürosu, Litvanya’da bir kripto para sitesi ve Malezya’da bir finans kuruluşu da dahil edildi.
Faaliyetin arkasında kimin olduğu henüz bilinmiyor. Ancak DLL sideloading kullanılması ve bir sanal özel sunucudan, yani VPS’ten C2 düğümlerinden birine uzanan SoftEther VPN bağlantısı, Çin bağlantısı ihtimalini güçlendiriyor.
İlginç bir ayrıntı da MQsTTang ile BambooToken’ın neredeyse aynı dönemde, 2023 başında ortaya çıkması. İki etkinlik kümesi arasında doğrudan bir örtüşme olduğuna dair kanıt bulunmuyor. Yine de Lumen, saldırganın gelecekteki sürümlerde MQTT desteği eklemek için Mustang Panda’nın yöntemlerinden esinlenmiş olabileceğini dışlamıyor.
Black Lotus Labs, merkezi bir noktadan çok sayıda istemciyi MQTT ile yönetmenin ve trafiği Cloudflare üzerinden yönlendirmenin, alışılmadık bir iletişim yöntemiyle büyük ölçekli operasyon yürütmeyi mümkün kıldığını belirtiyor. Kuruma göre kampanyadaki hedefleme, geniş kapsamlı veri toplamayı destekliyor. Mobil uygulamalar ve hücresel ağa bağlı akıllı saatler, kullanım alışkanlıklarına dair analiz yapılmasına kapı açabilir; finans kuruluşlarına yönelik saldırılar işlem verilerini ortaya çıkarabilir; konaklama sistemlerine sızılması ise seyahat geçmişi ve planlarını açığa çıkarabilir.