TeamUpdraft’ın UpdraftPlus eklentisini kullanan WordPress siteleri, UpdraftCentral erişim anahtarlarının kötüye kullanılmasıyla hedef alındı; saldırganlar…
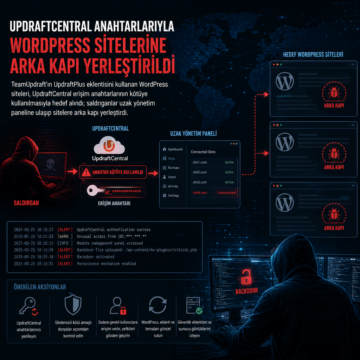


TeamUpdraft’ın UpdraftPlus eklentisini kullanan WordPress siteleri, UpdraftCentral erişim anahtarlarının kötüye kullanılmasıyla hedef alındı; saldırganlar…
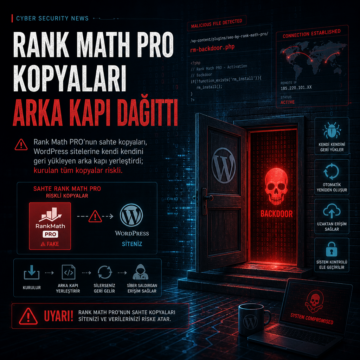
Rank Math PRO’nun sahte kopyaları, WordPress sitelerine kendi kendini geri yükleyen arka kapı yerleştirdi; kurulan tüm kopyalar riskli.
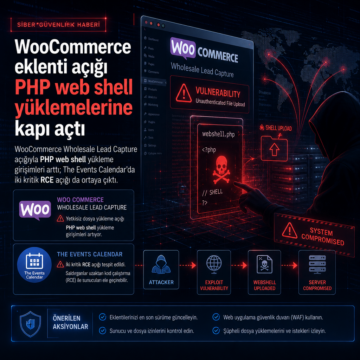
WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
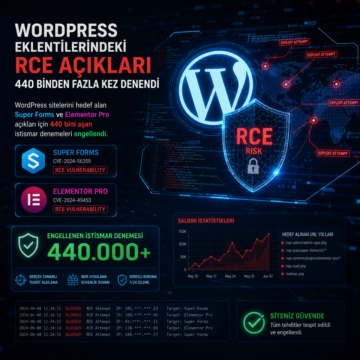
WordPress sitelerini hedef alan Super Forms ve Elementor Pro açıkları için 440 bini aşan istismar denemeleri engellendi.
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.

CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…

Forminator eklentisindeki CVE-2026-15748 açığı, kötü amaçlı dosya yüklemeyle bazı koşullarda uzaktan kod çalıştırmaya yol açıyor.

WordPress BdThemes eklentileri, yönetici panelindeki tanıtım verilerini taşıyan JSON akışının zehirlenmesiyle hedef alındı.