

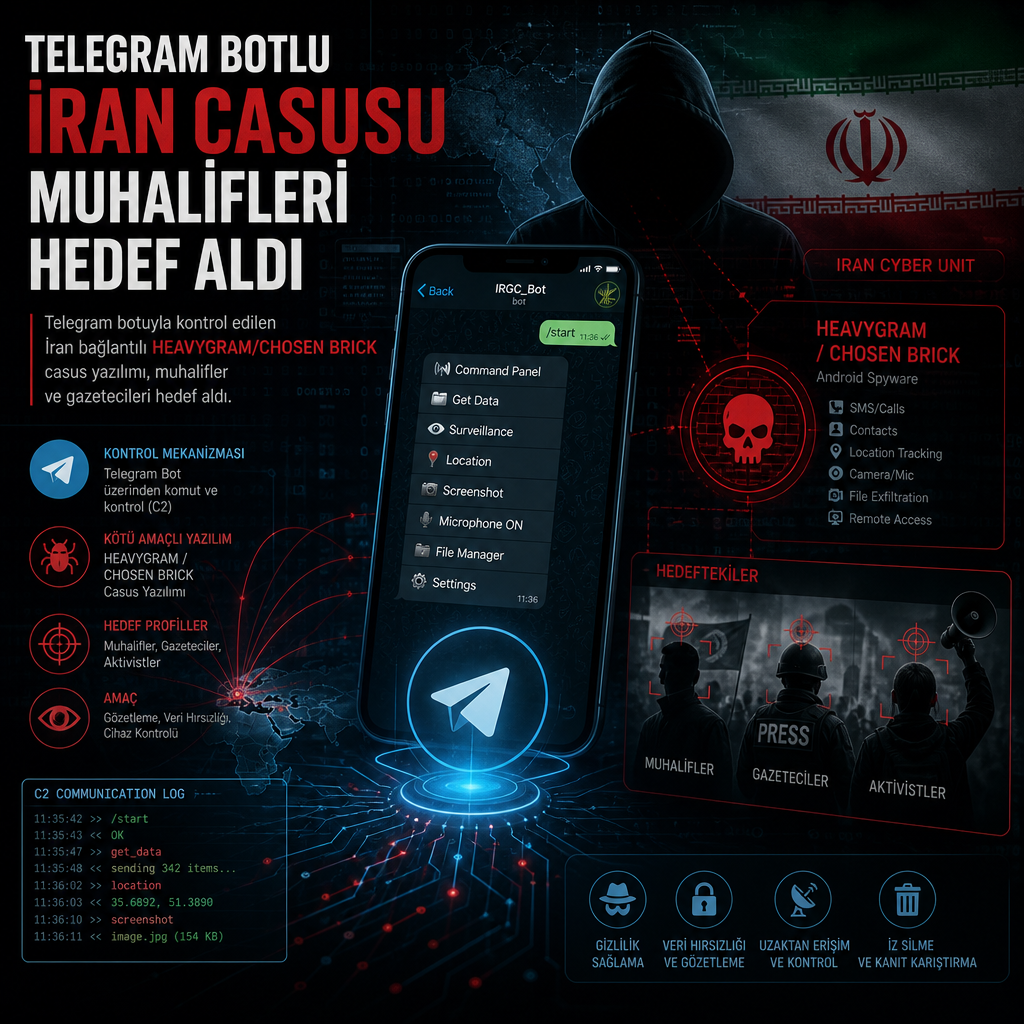
İran bağlantılı bir casus yazılım kampanyası, Telegram üzerinden kontrol edilen bir zararlı yazılımla muhalifleri, gazetecileri ve hükümetle ters düşen grupları izlemek için kullanıldı. Ağustos 2023 sonbaharına tarihlenen operasyonun, en az 2025’ten bu yana Birleşik Krallık, ABD, Hollanda ve başka ülkelerdeki hedeflere yöneldiği bildirildi.
FBI bu zararlı yazılımı HEAVYGRAM, Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) ise CHOSEN BRICK adıyla izliyor. ABD Federal Soruşturma Bürosu, Hollanda istihbaratı AIVD ve NCSC tarafından 15 Eylül’de yayımlanan ortak uyarı, kampanyayı İran’ın ana istihbarat kurumu olan İstihbarat ve Güvenlik Bakanlığına (MOIS) bağlıyor. FBI ayrıca mart ayında yayımladığı ilk uyarıyı genişleten yeni bir analiz paylaştı; bu çalışma daha fazla teknik ayrıntı ve yeni uzlaşma göstergeleri içeriyor.
İncelemelere göre saldırıların ana hedefi İran rejimine muhalif kişiler oldu. Gazeteciler, aktivistler ve görüşleri Tahran yönetimiyle çatışan toplulukların üyeleri de kampanyanın odağında yer aldı. Yetkililer, İran’ın ilgi alanına giren herkesin risk altında olabileceği uyarısını da yaptı.
Toplanan veriler yalnızca hesap içeriğiyle sınırlı kalmıyor. Ekran görüntüleri ve benzeri bilgiler, hedef kişinin kimlerle temas kurduğunu, nerede olduğunu ve günlük rutinini açığa çıkarabiliyor. Ortak uyarıda, bazı kurbanlara ait kişisel bilgilerin İran yanlısı sızıntı sitelerinde yayınlandığı, bunun da güvenlik riskini büyüttüğü belirtildi. ABD Adalet Bakanlığı mart ayında bu tür dört İran bağlantılı sızıntı sitesine el koymuş, kurum da bu sayfaların çalınan verileri yayınlamak ve muhalifler, gazeteciler ile diğer kişilerin öldürülmesine çağrı yapmak için kullanıldığını açıklamıştı.
İstihbarat birimleri, İran’ın bu tür siber faaliyetleri tehdit gördüğü kişileri bastırmak için neredeyse kesin biçimde kullandığını savunuyor. Bazı dosyalarda, bu kişileri yurt dışında kaçırma ya da öldürme planları yapıldığı da hatırlatılıyor.
Saldırı, tanıdık görünen bir mesajla başlıyor
Kampanya, hedefe gönderilen bir mesajla başlıyor. Saldırganlar kendilerini çoğu zaman hedefin tanıdığı biri ya da bir mesajlaşma uygulamasının teknik destek ekibi gibi gösteriyor. Güven oluşturulduktan sonra, görünürde meşru bir program gibi sunulan bir dosya gönderiliyor.
FBI’ın analizine göre saldırganlar önce hedefin iş bilgisayarını kullanıyor. Bu girişim başarısız olursa kişisel cihaza geçiyorlar; çünkü kişisel cihazlar kurumsal güvenlik denetimlerinin dışında kalabiliyor. Dosya kılığında dağıtılan zararlı yazılımın Pictory adlı yapay zekâ video uygulaması, KeePass parola yöneticisi, Telegram’ın kendisi, RunwayML, Norton Antivirus ve Adobe Flash Player olarak maskelendiği görüldü. Bazı örneklerde dosya, manyetik rezonans görüntüleme sonuçları gibi hazırlanmıştı.
Hedef dosyayı açtığında önce inandırıcı bir sahte ekran beliriyor, arka planda ise gerçek zararlı yazılım kuruluyor. İlk aşama uygulama gibi davranırken, ikinci aşama bilgisayarı saldırganların kontrol ettiği bir Telegram botuna bağlıyor. Bu bot, çalınan verileri toplama ve cihazı uzaktan yönetme işlevini üstleniyor. Şu ana kadar görülen tüm sürümler yalnızca Windows üzerinde çalışıyor.
Yazılım yeniden başlatma sonrası da aktif kalmak için kendini Windows kayıt defterindeki Run anahtarına ekliyor. Ayrıca Microsoft Defender’a bazı klasörleri taramaması talimatını vererek dosyalarının antivirüs incelemesinden kaçmasını sağlıyor.
Her enfekte bilgisayara ayrı bir Telegram botu atanıyor. Yetkililer, bunun bir kurbanın etkinliğinin başka bir kurbanla karışmasını engellediğini belirtiyor.
Aktif hale gelen zararlı yazılım, çalışan programları listeleyebiliyor, ekran görüntüsü alabiliyor, mikrofonu açabiliyor, tarayıcıdan Telegram ve WhatsApp verilerini kopyalayabiliyor, kayıtlı parolalar ile e-posta adreslerini çalabiliyor, ek zararlı yazılımlar indirebiliyor ve dosya silebiliyor. Ortak uyarıya göre en az bir sürüm bilgisayarı tamamen silme kapasitesine de sahip.
Yetkililer, yazılımın kendi başına ağ içinde yayılabildiğine dair bir bulgu görmediklerini, buna karşın ek araçlar indirebildiğini aktarıyor. Çalınan dosyalar Telegram botu üzerinden ve Vultr ile Storj gibi bulut depolama servisleri aracılığıyla dışarı aktarılıyor. Daha yeni sürümlerin Telegram trafiğini gizlemek için proxy sunucuları üzerinden yönlendirdiği de uyarıda yer alıyor.
Ortak duyuru, savunma ekiplerinin ve risk altındaki kullanıcıların kontrol edebileceği bazı izler de sıralıyor. Kayıt defterinde SMQDService ya da winappx adlı bir Run girdisi, zararlının oturum açılışında yeniden başlaması için bırakılmış olabilir. Dosya tarafında, yanında fazladan bir boşluk bulunan C:\Windows\SysWOW64 klasörü, ek dosyaların bırakıldığı yer olarak işaret ediliyor. Ağ tarafında api.telegram.org, vultrobjects.com, storjshare.io, backblazeb2.com, iproyal.com ve lightningproxies.net gibi normalde meşru görünen hizmetlere beklenmedik bağlantılar görülebiliyor. Zararlının aynı anda iki kez çalışmasını önlemek için bıraktığı mutex işaretleri arasında ytyjyujyu ve noi672pp434awkc12f gibi adlar bulunuyor.
FBI’ın ayrıntılı analizinde ve ortak uyarıda, dosya karmalarıyla birlikte tam gösterge listesi yer alıyor. Kurumlar, dosya adları ve klasörlerin değişebileceğini, bu nedenle bu işaretlerin tek kontrol listesi olarak görülmemesi gerektiğini vurguluyor.
Kurumlar, bulaşma riskini azaltmak için kullanıcıların mesajlarla ya da bağlantılarla gelen dosyaları açmamasını, yazılımları yalnızca resmî web siteleri ve uygulama mağazalarından indirmesini öneriyor. İşletim sistemi ve uygulamaların güncel tutulması, antivirüsün açık ve güncel kalması, indirme sırasında SmartScreen uyarılarının yok sayılmaması da tavsiyeler arasında.
Ağ yöneticilerine ise kimlik avına dayanıklı çok faktörlü kimlik doğrulama, uygulama izin listesi, yönetilen cihaz denetimleri ve e-posta sağlayıcısının sunduğu tarama araçlarını kullanma çağrısı yapılıyor. Bilgisayarlar ile ağ trafiğinin izlenmesi, günlüklerde yukarıdaki göstergelerin aranması da öneriler arasında yer alıyor.
Bir enfeksiyondan şüphelenenlerin, kayıt defterindeki Run anahtarını kontrol etmesi, BT destek birimine haber vermesi ve olayı ulusal siber ajansına bildirmesi istendi. Uyarılarda, yalnızca zararlıyı kaldırmanın ihlali tamamen temizleyip temizlemeyeceği konusunda net bir ifade yer almıyor.
FBI kampanyayı mart ayında ilk kez gündeme getirdiğinde Telegram, TechCrunch’a gönderdiği açıklamada kötü amaçlı faaliyetle bağlantılı olduğu tespit edilen hesapları düzenli olarak sildiğini söylemişti. Kurumlar, ulaştıkları sonuçları mahkeme kararıyla kesinleşmiş bulgular değil, teknik değerlendirme olarak sunuyor.