

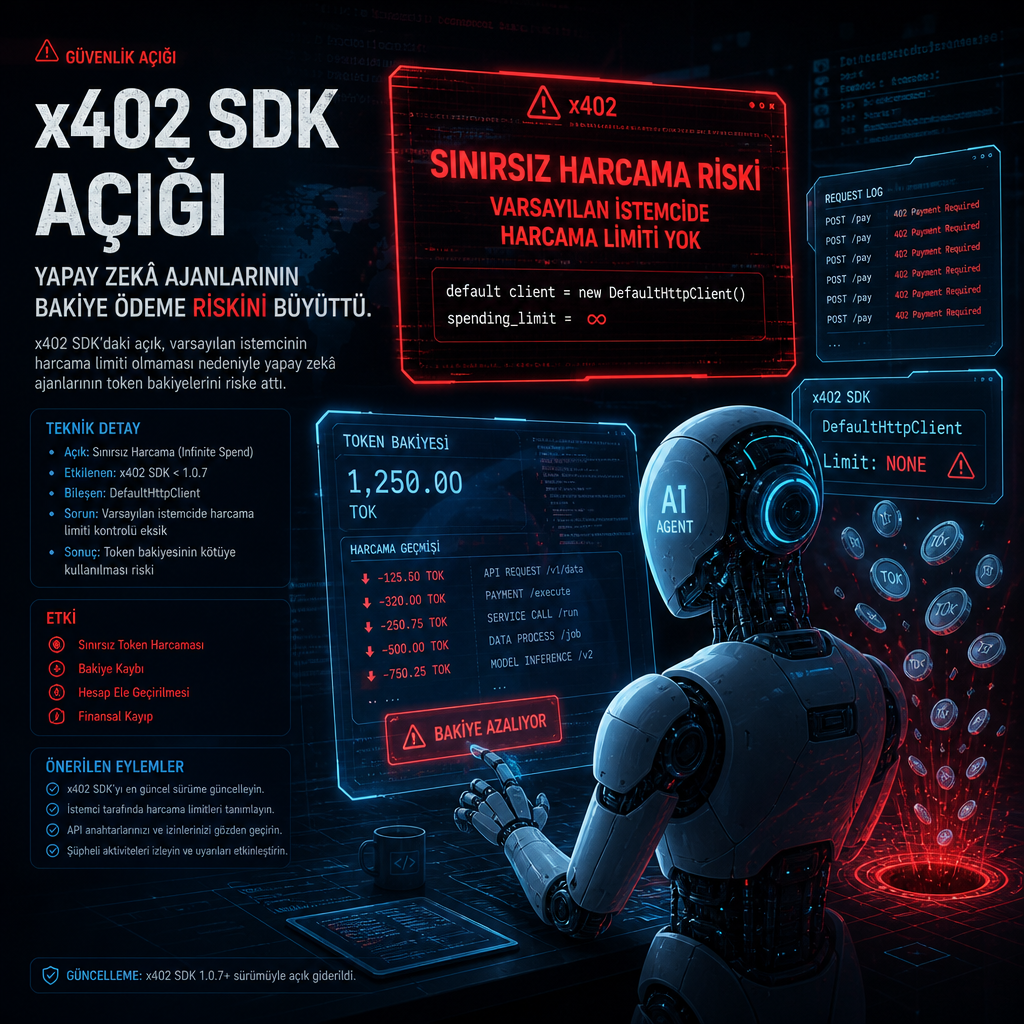
x402 SDK’larında varsayılan istemcinin harcama limiti olmadan gelmesi, otomatik ödeme imzalayan yapay zekâ ajanlarını malicious API’lere karşı açık bıraktı; risk 18 Ağustos’ta yayımlanan sürümlerle sınırlandırıldı.
Güvenlik incelemesine göre sorun, SDK’ların default client bileşeninden kaynaklandı. Bu istemci, 18 Ağustos’taki sürümlere kadar herhangi bir harcama limiti tanımlamıyordu. Böylece uygulaması ödeme yetkisini otomatik onaylayan ajanlar, kötü niyetli API’ler üzerinden token bakiyelerinin boşaltılması riskiyle karşı karşıya kaldı.
Riskin görüldüğü yer ödeme akışıydı
İnceleme, açığın tüm x402 kullanıcılarını etkilemediğini ortaya koydu. Risk yalnızca ödemeleri otomatik imzalayan ve uygulamalarında limit tanımı yapılmamış olan ajanlarla sınırlı kaldı. Başka bir deyişle, saldırı yüzeyi teknik olarak dar görünse de, doğrudan ödeme akışına bağlı sistemlerde etkisi yüksek olabilecek bir durum oluştu.
x402, yapay zekâ ajanlarının işlem başına ödeme yapabildiği bir model etrafında konumlanıyor. Bu tip sistemlerde güvenlik zincirinin zayıf halkası çoğu zaman modelin kendisi değil, ödeme kararını veren istemci ve bu istemcinin varsayılan ayarları oluyor. Buradaki açık da tam olarak bu noktada ortaya çıktı.
18 Ağustos sürümüyle limit eklendi
Yayımlanan son sürümlerde varsayılan istemciye harcama sınırı eklendi. Böylece geliştiricilerin ayrıca limit tanımlamadığı durumlarda, kontrolsüz ödeme davranışının önüne geçilmesi hedeflendi. Metinde, güncellemenin hangi sürüm numaralarına denk geldiği belirtilmedi; ancak değişikliğin tarih olarak 18 Ağustos’ta devreye girdiği vurgulandı.
İnceleme, istismarın gerçekleşmesi için iki koşulun aynı anda oluşması gerektiğini gösterdi: ajan ödeme işlemini kendi başına imzalamalı ve uygulama tarafında sınırlandırma bulunmamalıydı. Bu iki unsur bir araya geldiğinde, kötü amaçlı API’ler ajanların token bakiyelerini tüketebilecek bir mekanizma elde etmiş oldu.