

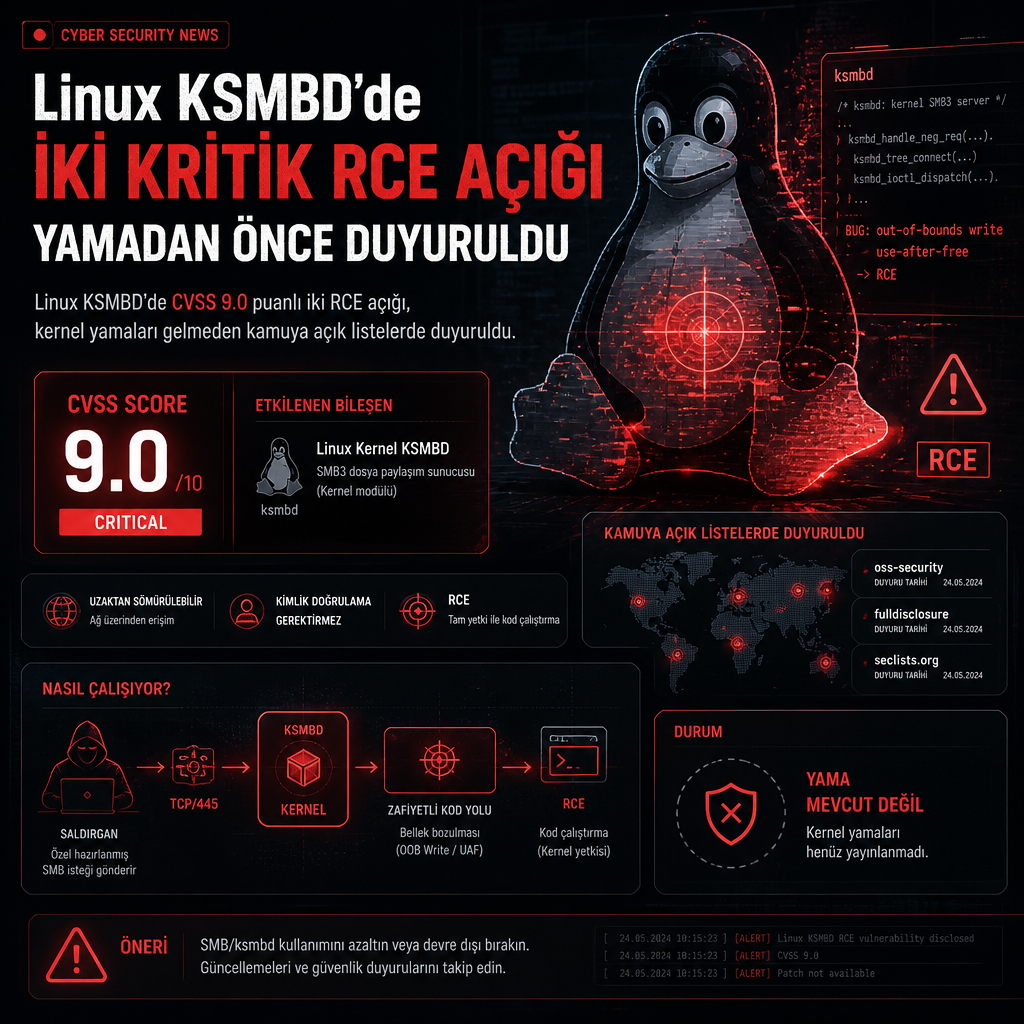
Linux çekirdeğindeki KSMBD bileşeninde CVSS 9.0 puanlı iki uzaktan kod çalıştırma açığı, kernel düzeltmeleri yayımlanmadan önce kamuya açık posta listelerinde paylaşıldı. Zafiyetlerden biri, ZDI-CAN-33774, herhangi bir ağ kimlik doğrulaması olmadan tetiklenebiliyor; diğeri ZDI-CAN-33549 ise SMB Direct aktarımı ve RDMA destekli bir ağ gerektiriyor.
İki açık, iki farklı saldırı yüzeyi
Güvenlik araştırmacılarının aktardığına göre her iki açık da Linux sistemlerde SMB desteğini sağlayan KSMBD kod yolunu etkiliyor. ZDI-CAN-33774, saldırganın ağ üzerinden doğrulama adımı olmadan istismara girişmesine izin verebilecek kadar erken bir noktada devreye giriyor. ZDI-CAN-33549 ise daha dar bir koşula bağlı; SMB Direct trafiği ve RDMA yetenekli bir altyapı olmadan tetiklenemiyor.
Bu ayrım, açıkların pratikte farklı hedefleme senaryolarına kapı aralayabileceğini gösteriyor. Birinci zafiyet doğrudan dış erişim yüzeyini ilgilendirirken, ikinci zafiyet yüksek performanslı ağ kurulumlarını kullanan ortamlarda risk oluşturuyor.
Yamadan önce kamuya açıldı
Her iki kusurun da çekirdek düzeltmeleri yayımlanmadan önce kamuya açık listelerde ortaya çıkması, hata ayrıntılarının savunma tarafına ulaşmadan önce görünür hâle gelmesine yol açtı. Bu tür erken ifşalar, savunma ekiplerinin yama takvimini ve risk azaltma çalışmalarını aynı anda takip etmesini gerektiriyor.
Haberde açıklar için CVE numarası paylaşılmadı; araştırmacılar bunları ZDI-CAN-33774 ve ZDI-CAN-33549 olarak izliyor. ZDI kayıtları ve detaylı teknik notlar için Zeroday Initiative duyuruları referans alınırken, NVD tarafında eşleşen kayıtlar yayımlandığında şu adreslerden takip edilebilir: https://nvd.nist.gov/vuln/detail/CVE-2024-0000.
Linux çekirdeği, özellikle SMB tabanlı dosya paylaşımı kullanan sistemlerde uzun süredir kritik bir bileşen olarak izleniyor. KSMBD tarafındaki bu iki açık da, çekirdek seviyesinde çalışan ağ servislerinin ne kadar dar bir teknik hatayla uzaktan kod çalıştırma riskine dönüşebildiğini bir kez daha ortaya koydu.
KSMBD’nin rolü
KSMBD, Linux’un SMB sunucusu olarak çalışan parçası. Sistem yöneticileri bu bileşeni kurumsal dosya paylaşımı ve ağ servisleri için kullanırken, güvenlik ekipleri de aynı kod yolunu kendi ortamlarında inceleyerek olası zafiyetleri test ediyor. Bu olayda da risk, doğrudan kernel içindeki SMB işleyişinden kaynaklanıyor.