

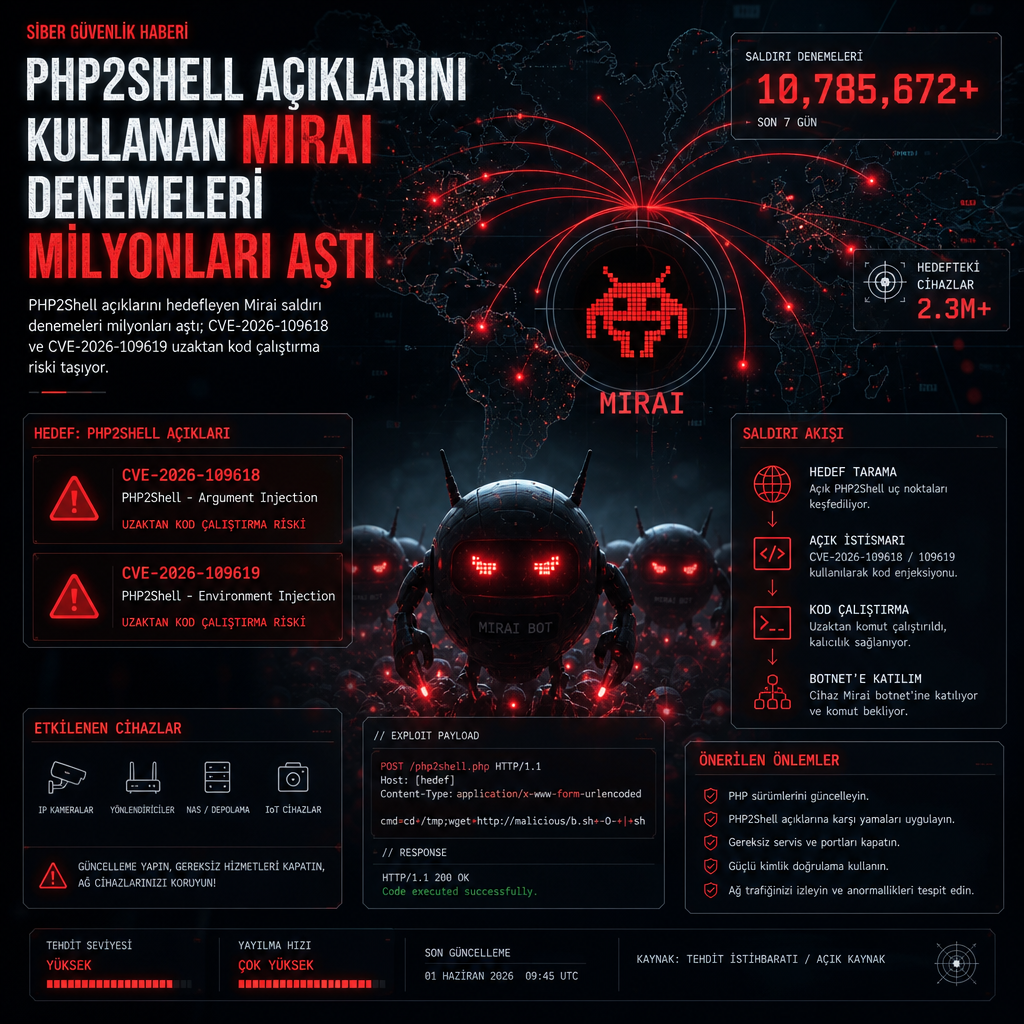
PHP uygulamalarındaki yeni zafiyetler, saldırganların Mirai kötü amaçlı yazılımını yaymak için başvurduğu giriş kapısı haline geldi. Yapılan son analizler, CVE-2026-109618 ve CVE-2026-109619 numaralı açıkları hedefleyen istismar denemelerinin milyonları aştığını, saldırıların ise kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya yol açabildiğini gösterdi.
CVSS puanı 9,2 olarak verilen iki açık, PHP tabanlı sistemlerde ciddi bir risk yaratıyor. Araştırmacılar, saldırganların bu zafiyetleri kullanarak önce sistemlere sızmaya, ardından da Mirai ailesinden yükleri çalıştırmaya çalıştığını aktarıyor. Mirai, özellikle internete açık cihazları ele geçirip botnet ağına katmasıyla biliniyor.
Saldırı dalgası, kısa sürede yüksek hacme ulaştı. Taramalar ve istismar girişimleri farklı altyapılar üzerinden yayıldı; hedefte ise PHP çalıştıran ve güvenlik yamaları uygulanmamış sistemler bulunuyor. Kullanılan yöntem, saldırganların açıkları otomatik olarak tarayan araçlarla geniş ölçekli denemeler yapmasına dayanıyor.
İlgili açıklar için NVD kayıtları da yayımlandı: CVE-2026-109618 ve CVE-2026-109619. Bu tür kampanyalarda saldırganlar aynı anda çok sayıda hedefi yoklarken, savunma ekipleri de kendi sistemlerinde zafiyet izlerini aramak için benzer tarama tekniklerinden yararlanıyor.
Analizlerde, istismar denemelerinin sadece erişim elde etmeyi değil, sonrasında kalıcı kötü amaçlı yazılım yerleştirmeyi de amaçladığı belirtildi. Mirai tabanlı yüklerin çoğu zaman IoT cihazlarını ve zayıf korunan sunucuları hedef alması, bu kampanyayı özellikle geniş yüzeyli saldırılar arasında konumlandırıyor.