

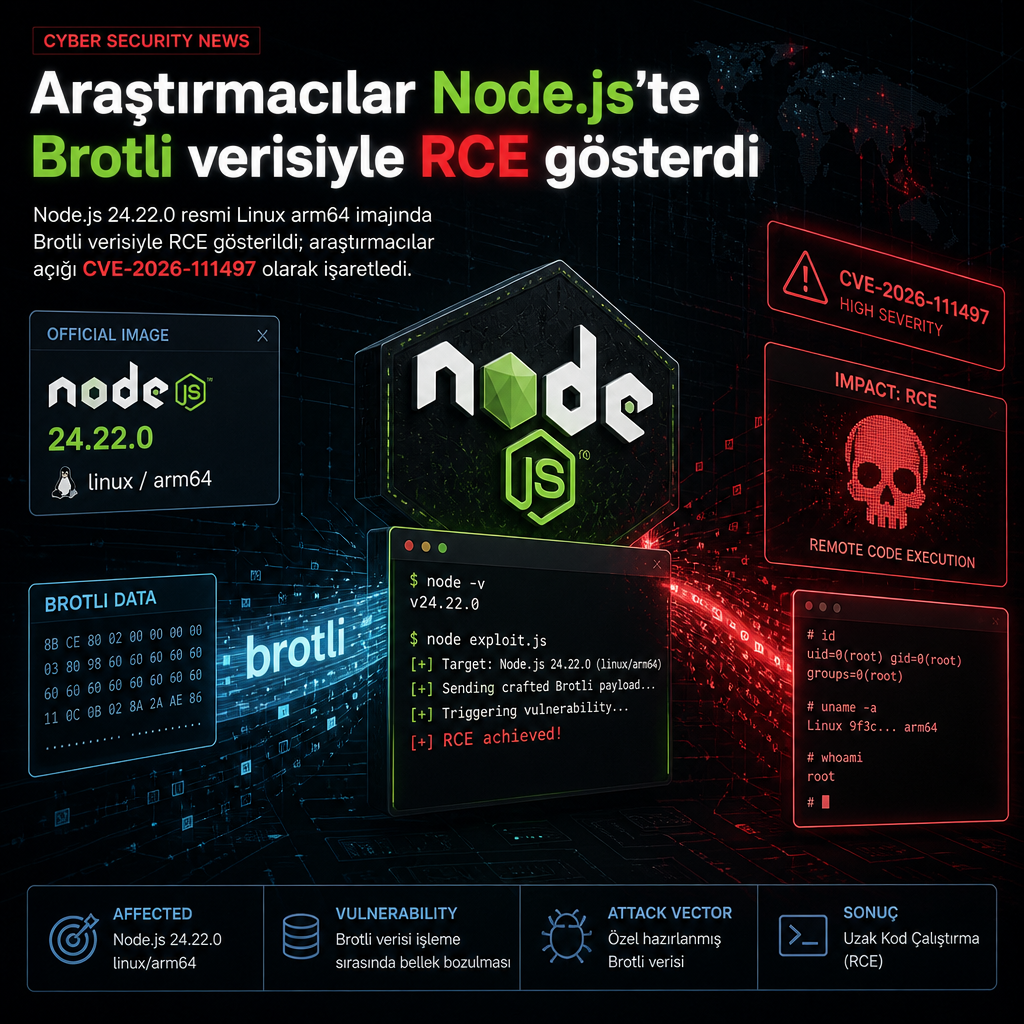
Araştırmacılar, resmi Node.js 24.22.0 Linux arm64 görüntüsünde özel olarak hazırlanmış Brotli verisiyle uzaktan kod çalıştırmayı başardı. “Node2Shell” adını verdikleri kavram kanıtı, herhangi bir hata ayıklayıcıya ya da özel derlemeye ihtiyaç duymadan çalıştı.
Hedefte resmi Node.js görüntüsü vardı
Deneme, Node.js ile birlikte gelen Brotli çözücüsünü besleyen crafted veri üzerinden ilerledi. Elde edilen sonuç, araştırmacıların resmi imaj üzerinde kod yürütmesini sağladı ve açık için CVE-2026-111497 kimliği atandı. Teknik detaylar, sorunun uygulama katmanından çok gömülü sıkıştırma bileşeninde ortaya çıktığını gösteriyor.
İstismar, Linux arm64 için yayımlanan resmi Node.js 24.22.0 imajı üzerinde gerçekleştirildi. Araştırmacıların aktardığına göre saldırı zinciri, kullanıcı etkileşimi ya da ek bir derleme adımı olmadan ilerledi. Bu da açığın, paketlenmiş bileşen üzerinden tetiklenebildiğini ortaya koydu.
Açık Node.js tarafından duyuruldu
Node.js ekibi de zafiyeti kamuoyuna duyurdu. Açığın nasıl sömürülebileceğini gösteren Node2Shell çalışması, özellikle dağıtım görüntülerine güvenen geliştirme ve üretim ortamları açısından öne çıktı. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-111497