

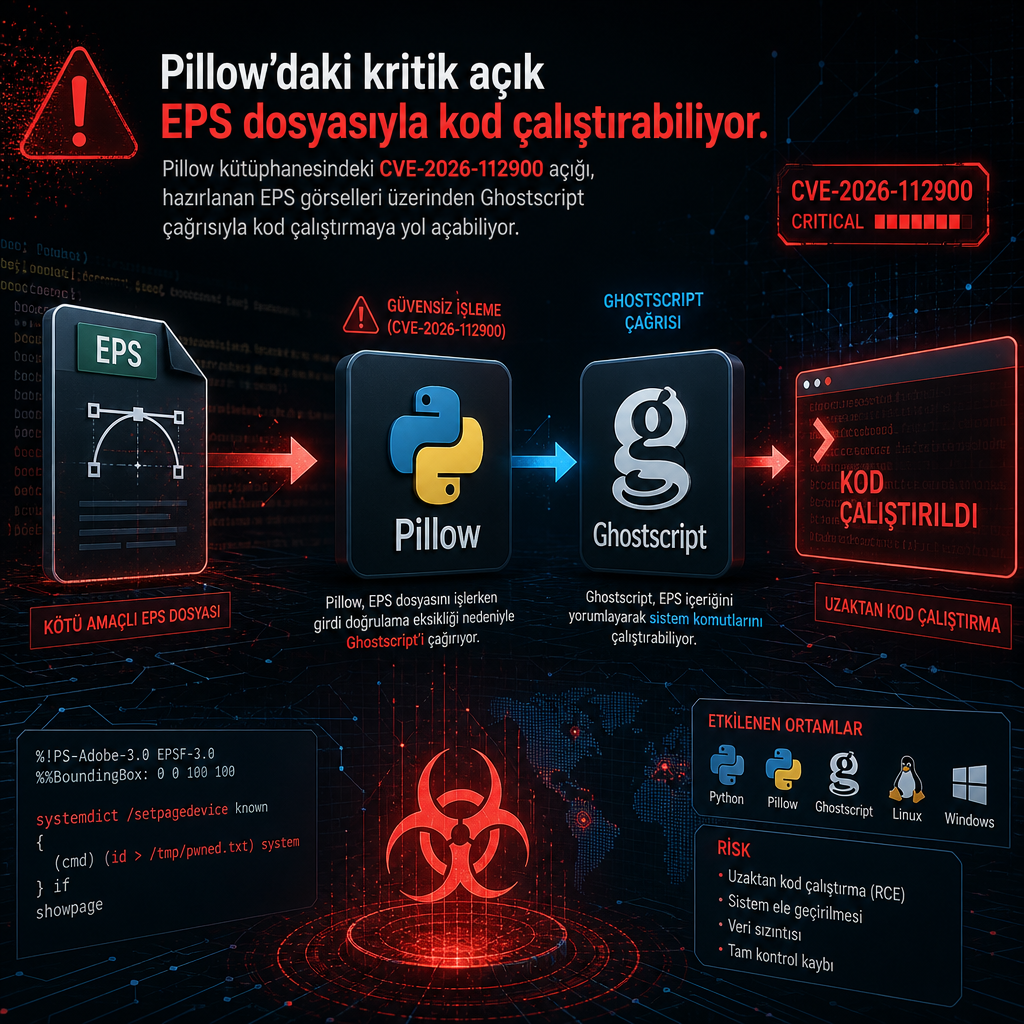
Python ekosisteminde yaygın kullanılan Pillow görüntü kütüphanesinde kritik bir güvenlik açığı ortaya çıktı. CVE-2026-112900 olarak izlenen sorun, özellikle EPS dosyalarının işlenmesi sırasında beliriyor ve hazırlanmış bir görsel üzerinden kod çalıştırmaya kadar uzanabiliyor.
Araştırmacıların incelemesine göre açık, Pillow’un EPS görüntülerini açarken dosya adını doğrudan Ghostscript’e iletmesinden kaynaklanıyor. Ghostscript, görüntüyü piksellere çevirmek için kullanılan ayrı bir program; Pillow ise bu çağrıyı yaparken dosya adını önceden doğrulamıyor.
EPS işleme zincirindeki doğrulama eksikliği
Saldırganın kontrol ettiği bir EPS dosyası, bu davranış sayesinde beklenmedik bir komut ya da işlem akışına kapı aralayabiliyor. Kütüphanenin yaygın kullanımı ise görüntü yükleme ve dönüştürme işlemi yapan uygulamalarda geniş bir saldırı yüzeyi oluşturuyor.
Pillow, Python tarafında fotoğraf ve grafik işleme için sık başvurulan araçlardan biri olduğu için sorun tek bir uygulamayla sınırlı kalmıyor. Aynı kütüphaneyi kullanan servisler, kullanıcıdan gelen görselleri işlerken bu açığın tetiklenmesine açık hale gelebiliyor.
Ghostscript çağrısı istismar zincirinin merkezinde
Teknik ayrıntı, Ghostscript’e gönderilen dosya adının denetlenmemesine dayanıyor. Kontrol eksikliği, saldırganın hazırlanmış bir EPS içeriğiyle süreci kötüye kullanmasına zemin hazırlıyor.
CVE kaydı NVD üzerinde de takip ediliyor: https://nvd.nist.gov/vuln/detail/CVE-2026-112900
Güvenlik araştırmacıları, bu tür sorunlarda görüntü formatlarının yalnızca dosya olarak değil, dış araçlara aktarılan girdiler olarak da ele alınması gerektiğini belirtiyor. Pillow’daki açık da EPS desteği ile Ghostscript arasındaki geçiş noktasında ortaya çıkıyor.