

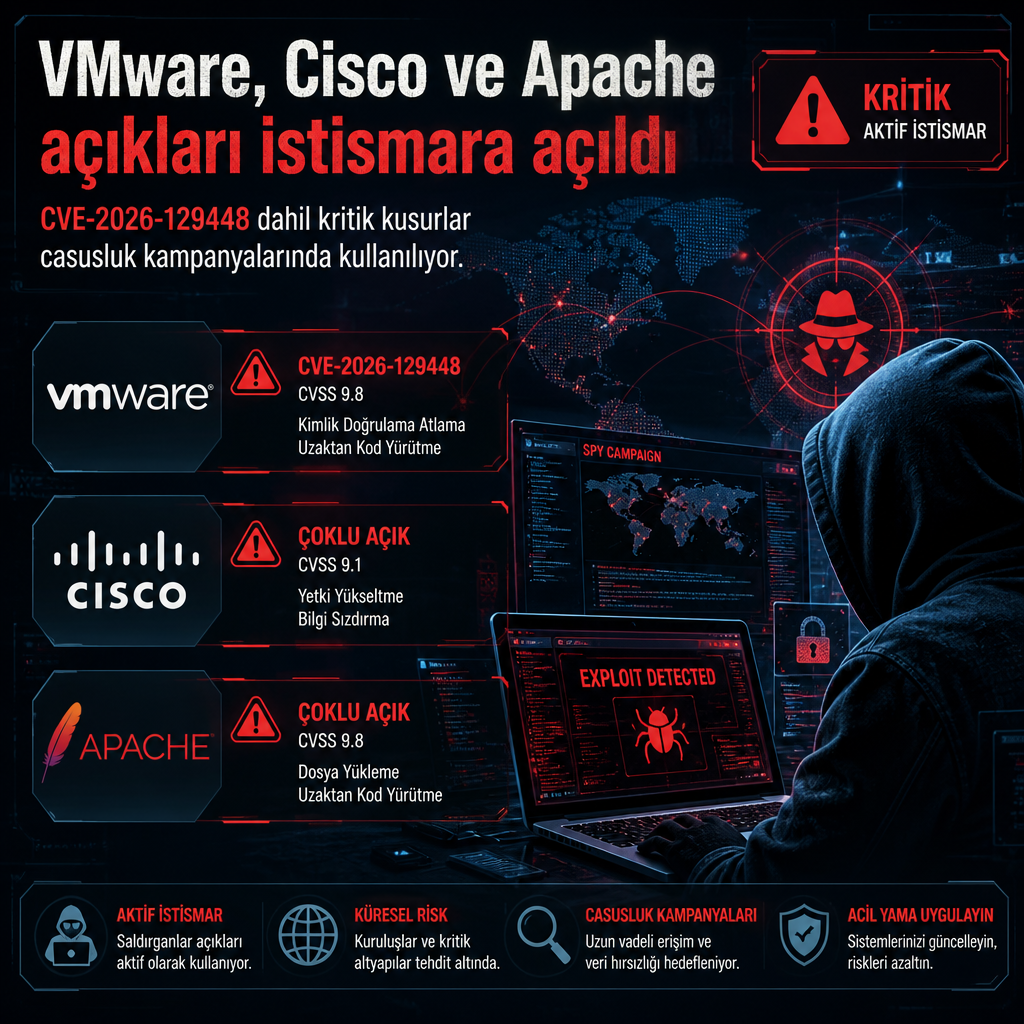
Yüksek kritik düzeydeki VMware, Cisco ve Apache açıkları, saldırganların son haftalarda yeni istismar zincirlerinde kullandığı hedefler arasına girdi. Son analizlere göre bazı vakalar doğrudan casusluk odaklı saldırıların parçası olarak görülüyor; özellikle kurumsal ağlar, sanallaştırma altyapıları ve internete açık uygulamalar risk altında.
İstismara açılan açıklar listeleniyor
Güncel incelemelerde öne çıkan zafiyetlerden biri CVE-2026-129448 oldu. 9.8 CVSS puanı alan bu açık, güvenilmeyen verinin deserialize edilmesi sırasında oluşan bir güvenlik sorununu tarif ediyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-129448.
Kaynakta ayrıca VMware, Cisco ve Apache ürünlerinde yer alan başka kritik kusurların da saldırganların eline geçtiği aktarılıyor. Bu zafiyetlerin tam teknik kapsamı ve hangi ürün sürümlerini etkilediği, yayımlanan teknik incelemelerde ayrı ayrı ele alınıyor.
Casusluk bağlantılı saldırılar öne çıkıyor
Son gözlemler, bu açıkların yalnızca fırsatçı taramalar için değil, daha hedefli operasyonlar için de kullanıldığını gösteriyor. Araştırmacılar, bazı saldırıların casusluk amaçlı kampanyalarla bağlantı kurduğunu belirtiyor. Saldırganlar, açık servisler üzerinden ilk erişimi alıp ardından sistem içinde kalıcılık ve veri toplama aşamalarına ilerliyor.
Bu tür istismarlar, genellikle yaması geciken sunucuları ve dışarıya açık yönetim bileşenlerini hedef alıyor. VMware tabanlı sanallaştırma katmanları ile Cisco ve Apache yazılımlarının kurum içi ve dışa açık kurulumları, bu yüzden ilk hedefler arasında yer alıyor.
Teknik zincirde ilk adım exploit, ardından erişim
İncelemelerde yer alan tabloya göre saldırganlar, zafiyetin türüne göre uzaktan kod çalıştırma, yetki yükseltme ya da sistem içinde komut yürütme imkânı elde etmeye çalışıyor. CVE-2026-129448 için belirtilen deserialize hatası da bu zincirde kritik bir başlangıç noktası oluşturuyor.
Aynı tekniklerin savunma tarafında da kullanıldığı biliniyor; güvenlik ekipleri bu tür açıkları kendi sistemlerinde doğrulama, yamalama önceliği çıkarma ve maruziyet tespiti için inceliyor. Ancak saldırganların elinde olduğunda, aynı zafiyetler kurumsal ağlara sessiz giriş kapısına dönüşüyor.