Claude ile yürütülen yapay zekâ destekli saldırı zinciri, GTG-20006’nin otel Wi-Fi, DNS kaçırma ve kimlik hırsızlığını açığa çıkardı.
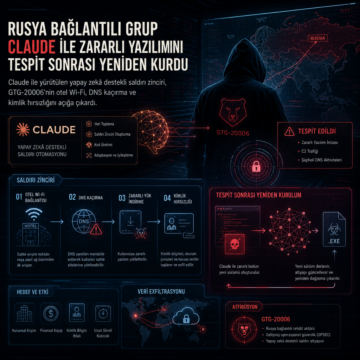


Claude ile yürütülen yapay zekâ destekli saldırı zinciri, GTG-20006’nin otel Wi-Fi, DNS kaçırma ve kimlik hırsızlığını açığa çıkardı.
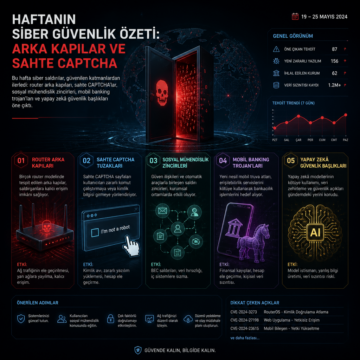
Bu hafta siber saldırılar, güvenilen katmanlardan ilerledi: router arka kapıları, sahte CAPTCHA’lar, sosyal mühendislik zincirleri, mobil banking…
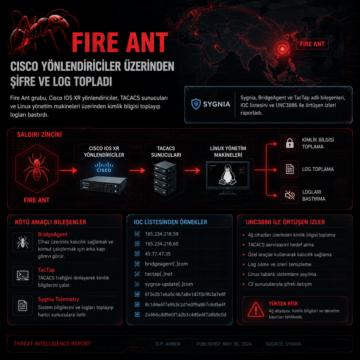
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
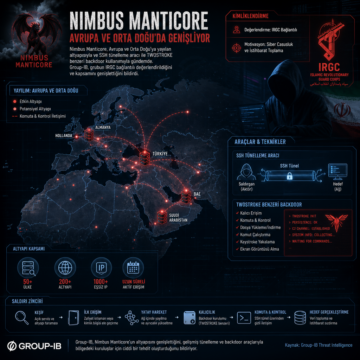
Nimbus Manticore, Avrupa ve Orta Doğu’ya yayılan altyapısıyla ve SSH tünelleme aracı ile TWOSTROKE benzeri backdoor kullanımıyla gündemde.

CERT-UA, Notepad++ eklentisi gibi görünen kötü amaçlı dosyayla Windows sistemleri hedef alan UAC-0099 kampanyasını açıkladı; zincirde LUNCHPOKE, BURNYBEAR ve MATCHBOIL.V2 bileşenleri yer alıyor. Aynı metinde ABD’nin Laundry Bear ve Proofpoint’in TA458 raporları da aktarılıyor; Zimbra, Kerio, SOGo ve Roundcube webmail sistemlerini hedef alan yarım tık açıkları, CVE kodları ve hedef ülkeler sıralanıyor.
APT28 adlı tehdit aktörü, Microsoft Office'teki CVE-2026-21509 güvenlik açığını istismar ederek Ukrayna, Slovakya ve Romanya'daki hedeflere yönelik sofistike casusluk saldırıları gerçekleştiriyor. Saldırılar, özel hazırlanmış RTF dosyaları ve gelişmiş dropper araçlarıyla yürütülüyor; bu durum, kurumsal ve devlet kurumları için önemli bir tehdit oluşturuyor.