

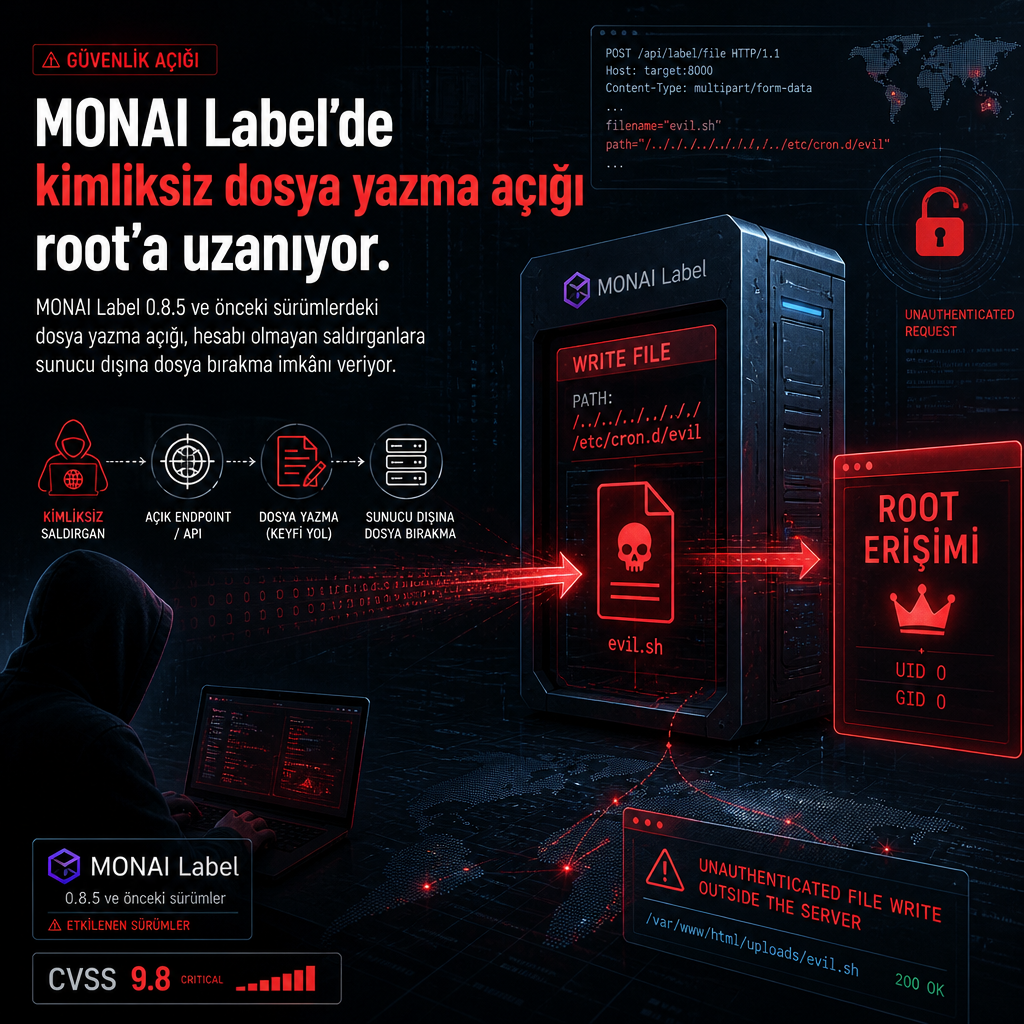
Yapay zekâ destekli tıbbi görüntüleme yazılımı MONAI Label’de, saldırganın hesap açmadan sunucunun depolama klasörü dışına dosya yazmasına izin veren bir açık bulundu. Güvenlik araştırmacıları, varsayılan kurulumda çalışan MONAI Label 0.8.5 ve önceki sürümlerin bu hatadan etkilendiğini belirtti.
Uzmanlar, bulguyu sistem üzerinde yetki yükseltmeye uzanan bir zincirin parçası olarak değerlendiriyor. Dosya yazma zafiyeti tek başına root erişimi sağlamıyor, ancak saldırgana sunucu dosya yapısını değiştirme ve daha ileri istismar adımları için zemin hazırlama imkânı veriyor.
Hata ne yapıyor?
İncelemeye göre açık, yetkisiz bir kullanıcının uygulamanın depolama alanı dışındaki dizinlere dosya bırakabilmesine yol açıyor. Bu tür bir kontrol eksikliği, özellikle tıbbi görüntüleme gibi hassas verilerin işlendiği ortamlarda sistem bütünlüğü açısından risk yaratıyor.
MONAI Label, sağlık yapay zekâsı tarafında görüntüleri etiketleme ve model geliştirme süreçlerinde kullanılan bir araç olarak öne çıkıyor. Bu nedenle zafiyetin etkisi yalnızca uygulama katmanıyla sınırlı kalmıyor; arka plandaki sunucu dosya sistemine erişim kapısını da aralayabiliyor.
Hangi sürümler risk altında?
Güvenlik notlarında, MONAI Label 0.8.5 ve daha eski sürümlerin varsayılan kurulumda bu sorundan etkilendiği kaydedildi. Saldırının nasıl yürütüldüğüne ilişkin teknik ayrıntı paylaşılmasa da, dosya yazma hatasının root seviyesine uzanan bir istismar zincirinin başlangıç noktası olabileceği aktarıldı.
Şu aşamada yayımlanan bilgilendirmede bir CVE numarası yer almıyor. Yine de zafiyetin kapsamı, özellikle sağlık kurumlarında kullanılan yapay zekâ iş akışlarının sunucu tarafı güvenliği açısından yakından ele alınmasını gerektiriyor.