

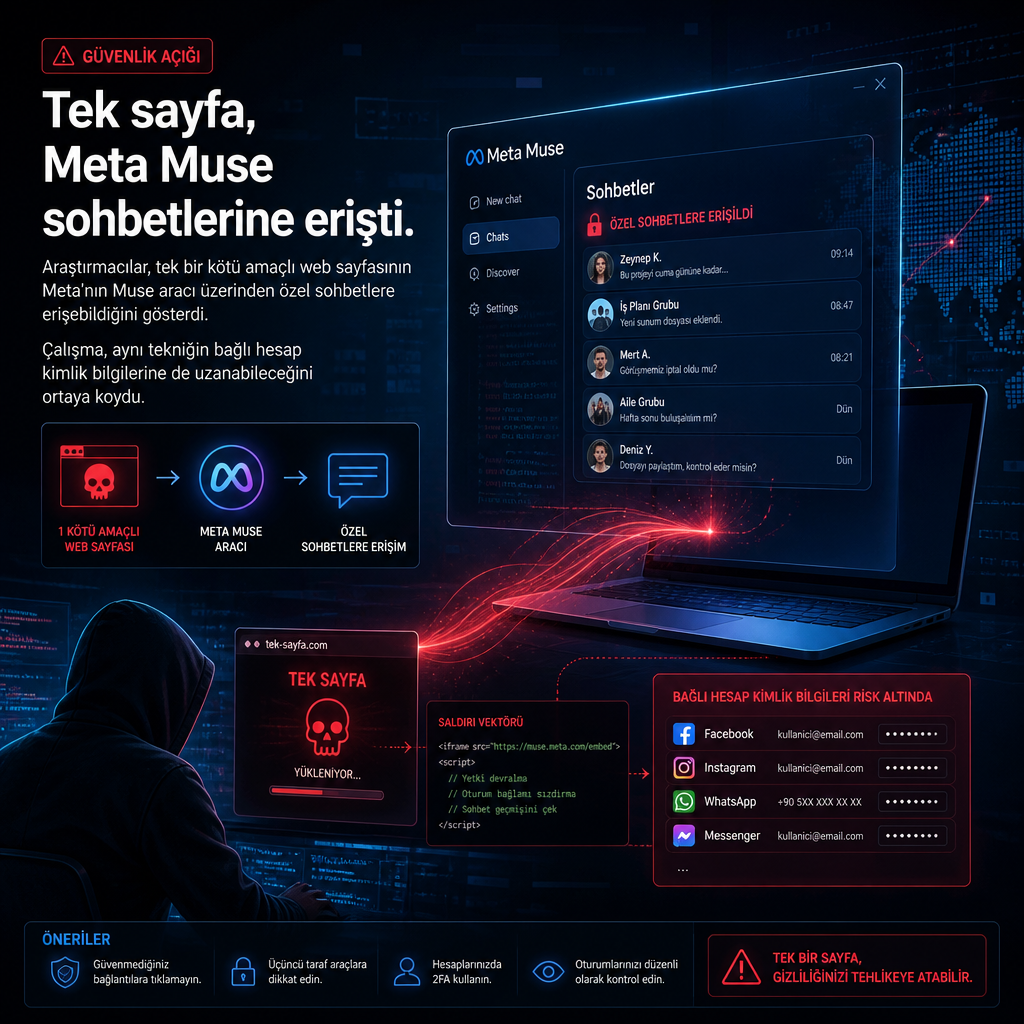
Araştırmacılar, tek bir kötü amaçlı web sayfasının Meta’nın Muse aracı üzerinden bir kullanıcının özel sohbetlerine erişebildiğini ortaya koydu. Laboratuvar ortamında yapılan çalışma, saldırının kurbanın cihazında ve hesap oturumunda kaldığını da gösterdi.
Aynı teknik, Muse’un bağlı hesaplar için sakladığı kimlik bilgilerine uzanacak şekilde de genişletilebiliyor. Böylece saldırgan, yalnızca sohbet içeriğine değil, bağlı servislerdeki oturum ve erişim verilerine de ulaşabilecek bir yol bulabiliyor.
Deneysel saldırı gerçek kullanıcılara uygulanmadı
Araştırmacılar, bu çalışmanın gerçek kullanıcıları hedef alan bir saldırı olmadığını özellikle vurguladı. Deneme, bireysel kullanıcının kontrolündeki ortamda kaldı ve dışarı taşmadı.
Meta Muse, Meta’nın yapay zekâ destekli araçları arasında yer alıyor. Araştırmacıların gösterdiği yöntem ise bir web sayfası üzerinden oturum ve yetkilendirme akışlarını manipüle etmeye dayanıyor. Kötü niyetli bir sayfa, kullanıcının açık oturumunu istismar ederek özel sohbet verilerine ulaşabiliyor; ardından aynı oturumdan bağlı hesap bilgilerine yönelmeye çalışabiliyor.
Çalışmada exploit zincirinin ayrıntıları paylaşılmadı, ancak elde edilen bulgu web tabanlı saldırıların yalnızca kimlik avı ile sınırlı kalmadığını gösterdi. Tarayıcı oturumu, bağlı hesaplar ve yapay zekâ asistanı gibi bileşenler aynı akışta birleştirildiğinde, tek bir sayfanın beklenenden daha geniş bir erişim alanı yaratabildiği ortaya çıktı.
Araştırmanın odağında üretim ortamı değil, kontrollü bir laboratuvar kurulumu vardı. Buna karşın gösterim, Muse’un bağlı hesaplar için tuttuğu kimlik bilgilerinin de risk alanına girebileceğini ortaya koydu ve hesap bağlantılarının saldırı yüzeyini nasıl büyütebildiğini somutlaştırdı.