

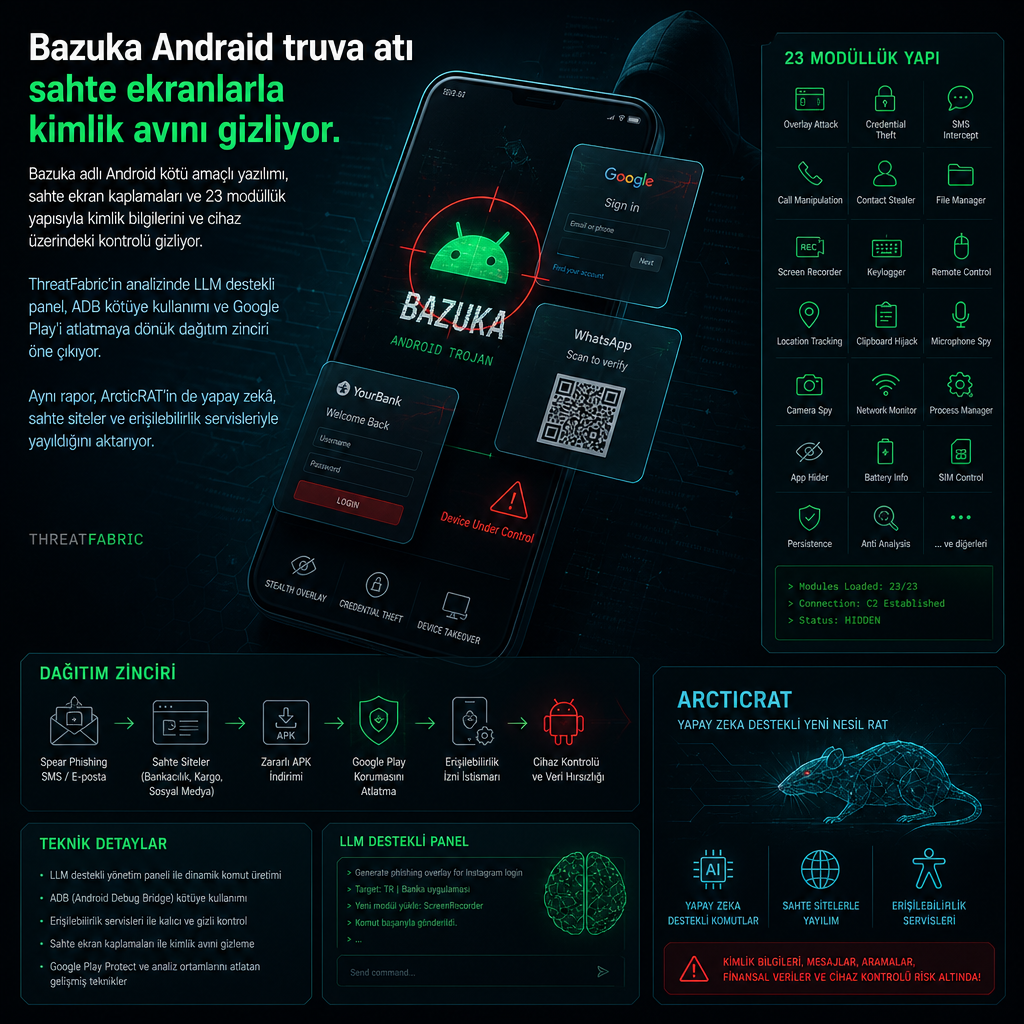
ThreatFabric’in yaptığı son incelemeye göre, Bazuka adlı Android kötü amaçlı yazılımı, sahte ekran kaplamalarıyla kullanıcıdan çaldığı kimlik bilgilerini ve cihaz üzerindeki uzaktan kontrol faaliyetlerini görünmez hale getiren yeni bir dolandırıcılık çerçevesi olarak ortaya çıktı. Şirket, tehdidi 2026 yılının ekim ayının sonlarında, NFC aktarma tabanlı bir bankacılık truva atını araştırırken fark etti.
Bazuka yalnızca tek bir uygulama ya da tek bir yükten ibaret değil. Araştırmacılar, yapının bir dropper/downloader, bir çekirdek bileşen ve 23 ayrı modülden oluştuğunu, bu modüllerin de overlay gösterimi, tuş kaydı, iki aşamalı doğrulama ve SMS yakalama, uzaktan yönetim ve kripto cüzdan adresi değiştirme gibi işlevleri kapsadığını aktardı. ThreatFabric’in raporunda, kampanyanın sıradan bir mobil truva atından çok daha geniş yetenekler sunan tam teşekküllü bir kötü amaçlı yazılım çerçevesi olduğu vurgulandı.
Tehdit zincirinin en belirgin yönü, ana ekran ya da kilit ekranının görüntüsünü alıp bunu istenen anda kaplama olarak gösterebilmesi. Böylece saldırgan arka planda işlemleri yürütürken, ekranda meşru bir görüntü bırakılarak kullanıcının şüphelenmesi zorlaştırılıyor. Bu teknik, özellikle kimlik avı katmanları ve oturum ele geçirme denemeleri sırasında faaliyetlerin gizlenmesini sağlıyor.
AI destekli kontrol paneli ve gizlenen saldırı akışı
Bazuka’nın kontrol paneli de alışıldık bir uzaktan yönetim aracından daha fazlasını içeriyor. Panelde, operatörlerin mağdurları sınıflandırmasına ve enfeksiyonları yönetmesine yardımcı olan LLM entegrasyonu bulunuyor. Sistem, hem yerel olarak barındırılan modelleri hem de API üzerinden erişilen modelleri destekliyor. Örnek istemlerden biri, operatörün yapay zekâ modelinden mağdurları puanlamasını istemesine işaret ediyor; bu da saldırganların hangi hedeflerin daha cazip olduğunu otomatik olarak ayıklayabildiğini gösteriyor.
Panel yalnızca analiz yapmakla kalmıyor. Saldırganların trafikerler için hesap açmasına, yani sosyal medya reklamları ya da sahte siteler üzerinden kurbanları zararlı uygulamaya yönlendiren kişilere altyapı sağlamasına da imkân veriyor. Ayrıca, Android manifest dosyasında tanımlı izin türlerini seçerek dropper paketleri oluşturulabiliyor. Bu yaklaşımın, Google Play uygulama inceleme sürecini atlatmaya dönük olduğu değerlendiriliyor. Bu nedenle dağıtımın en az iki kanaldan ilerleyebildiği görülüyor: trafikerler üzerinden ve doğrudan Google Play Store üzerinden.
Gözlemlenen droper örneklerinden biri, kendisini “premium” ve yetişkinlere daha uygun bir TikTok sürümü gibi sunuyor. Paket adı da bu kılığa uyacak şekilde “com.tiktok.premium” olarak ayarlanmış. Araştırmacılar saldırı zincirinin iki varyantını belirledi. İlkinde dropper, kullanıcıdan üçüncü taraf kaynaklardan uygulama kurmak için izin istiyor ve ardından “com.tiktok.premium.pro” adlı bağımsız bir APK indirerek stager işlevi görüyor. İkinci varyantta ise downloader doğrudan ana yükü indiriyor.
İncelemeye göre stager ile downloader aynı bileşen de olabilir. Bu parça, belirli bir kampanya için gerekli çekirdek ve ek modülleri alıp çalıştırıyor. Çekirdek ve modüller yüklendikten sonra Bazuka, tuş kaydedici ve klasik bir overlay truva atı gibi davranıyor; kullanıcının girdiği metni izliyor ve doğru anda üzerine sahte ekran bindiriyor. Tüm işlevler C2 komutlarıyla yönetiliyor.
Çekirdek bileşen, C2 ile bağlantıyı sürdürmenin yanında ek DEX modüllerini yüklüyor, komutları dağıtıyor, cihaz bilgilerini topluyor ve izinler ile bileşen güncellemelerini yönetiyor. Android Debug Bridge, yani ADB kabuğu komutlarını ve işletim sisteminin erişilebilirlik servislerini kötüye kullanarak izinleri otomatik biçimde almaya çalışıyor. ThreatFabric, kablosuz hata ayıklama ve eşleştirme sürecinin de çekirdeğin önemli parçaları arasında yer aldığını belirtiyor. Çekirdek, sistem ayarları ekranını açabiliyor, ilgili menüyü bulup Geliştirici seçeneklerini etkinleştirebiliyor ve ardından Wireless Debugging’i açabiliyor. Bu mod etkinleştirildiğinde PIN kodunu da yakalıyor ve bu bilgi TLS bağlantısı kurmak için ADB daemon’una karşı kullanılıyor.
Aynı bileşen, Google Play korumasını da erişilebilirlik servisleri API’si üzerinden devre dışı bırakmaya çalışıyor. Ayrıca yerel depolamayı temizleyen, veritabanını silen ve uygulamayı tamamen kapatan bir kendini yok etme mekanizması da içeriyor. C2 sunucusuyla iletişim iki WebSocket kanalı üzerinden kuruluyor: Biri komutlar için kullanılan Control kanalı, diğeri veri sızdırma ve ekran yakalama akışları için kullanılan Data kanalı.
23 modül, cihazdan SMS’e ve cüzdana uzanan erişim
Bazuka’nın modül seti, hem veri hem de kripto para hırsızlığı için tasarlanmış geniş bir işlev yelpazesi sunuyor. call_forwarding modülü, USSD komutlarıyla çağrı yönlendirmeyi yönetiyor. clip_monitor, panoya kopyalanan kripto cüzdan adreslerini saldırganın kontrol ettiği adreslerle değiştirerek bir clipper gibi çalışıyor. contacts modülü kişi bilgilerini topluyor, device_control ADB köprüsü üzerinden cihazı yönetip komutları kabuk komutları olarak çalıştırıyor. file_manager dosya sistemine erişiyor, input_recorder ise hem hedef uygulamaya girilen tüm metni kaydediyor hem de kullanıcı girdileri içinden banka kartı numaraları, cüzdan adresleri ve parolaları ayıklıyor.
location modülü, GPS, baz istasyonu konumlandırması ve Wi‑Fi üzerinden kurbanın yerini belirliyor. media, fotoğraf çekebiliyor ve kamera videosu ile mikrofon sesini akıtıyor. oem_power, sistem ve üretici ayarlarını açarak enerji tasarrufu, arka planda çalışma ve otomatik başlatma seçeneklerini yönetiyor. optics, uzaktan kontrol, ekran yayını ve phishing overlay’leri için kullanılıyor. preflight çalışma zamanı ortamını ön kontrol ediyor, proxy ters TCP proxy işlevi görüyor, push yerel Android bildirimleri oluşturup yönetiyor.
screen_control modülü, erişilebilirlik servisleri üzerinden kilit ekranı PIN’ini, metin parolasını ve desen kilidini almaya çalışıyor. self_adb gömülü bir ADB istemcisi sağlıyor. session_ui sahte HTML overlay’leri gösteriyor. smsmessage, SMS mesajlarına erişerek doğrulama kodlarını çıkarabiliyor, mesaj gönderebiliyor ve cihazdan mesaj silmeyi deneyebiliyor. system_checker çalışma ortamını denetleyip analiz karşıtı önlemler uyguluyor. tapread-nfc_module temassız banka kartlarıyla etkileşime giriyor. toast ekranda metin mesajları gösteriyor. twofa tek kullanımlık doğrulama kodlarını yakalamak için kullanılıyor. uninstall_shield uygulamanın kaldırılmasına ya da zorla durdurulmasına yönelik girişimleri engellemeye çalışıyor. ussd ise kurbanın cihazından USSD istekleri gönderip mobil operatörden gelen yanıtları alıyor.
Tehdidin henüz bilinen bir saldırgan ya da gruba atfedilmediği belirtiliyor. Buna karşın kontrol panelinde İngilizce ve Rusça karışımı arayüz öğeleri görüldü. ThreatFabric, ADB köprülemenin modern bankacılık truva atlarında standart bir özellik haline gelmeye başladığını, Bazuka’nın mevcut yapısında bu aşamaya tam olarak ulaşmamış olsa da bunun endişe verici bir işaret olduğunu yazdı. Şirkete göre bu yöntem, zararlı yazılımların farklı ayrıcalıkları gizlice almasına ve ana uygulama silinse bile yaşamaya devam edebilecek bağımsız modüller dağıtmasına olanak tanıyor.
Rapor, panel içindeki LLM sohbetlerinin de aynı derecede kaygı verici bir unsur olduğunu aktarıyor. Yapay zekâ ajanları, özellikle ilgi çekici görülen kurbanları seçmek için kullanılıyor. Bu yapı, saldırganların operasyon yönetimini otomatikleştirirken hangi cihazların ve hesapların daha değerli olduğunu da sınıflandırmasına imkân veriyor.
Bazuka, yapay zekâyı kötü amaçlı mobil operasyonlara entegre eden tek örnek değil. Geçen hafta yayımlanan başka bir analizde, Zimperium zLabs ekibi ArcticRAT adlı gelişmiş Android kötü amaçlı yazılımını anlattı. Bu tehdit, 11 belirli kripto para uygulamasının kullanıcılarını hedef alan bir casusluktan doğup, 129 ayrı komutu destekleyen ve LLM API’lerini veri sızdırma zincirine yerleştiren kurumsal ölçekli bir uzaktan erişim trojanına dönüşmüş durumda. Araştırmacılar Rajat Goyal ve Fernando Ortega, bu kampanyanın başlangıçta belirli kripto uygulamalarını hedef alan bir operasyonken zamanla AI destekli bir RAT yapısına evrildiğini belirtti.
Zimperium’un incelemesine göre ArcticRAT kampanyası, Google Play uygulama listelerini taklit eden kötü amaçlı siteler üzerinden yayılıyor. Kullanıcılar bu sayfalara malvertising, smishing ya da üçüncü taraf forumlar aracılığıyla yönlendiriliyor. Uygulamalar Amazon, TikTok, kripto para araçları ve genel dosya yöneticileri gibi popüler markaları taklit ediyor. Kurulduktan sonra Android erişilebilirlik servislerini kötüye kullanarak uzaktan kontrol sağlıyor, sahte şantaj ekranları gösteriyor ve AI ile çalınan SMS’leri ile uygulama verilerini ayrıştırıyor. C2 altyapısıyla TCP socket üzerinden iletişim kuruyor.
ArcticRAT’te ilk keşif adımı, bir host profili oluşturarak C2 sunucusunun hangi saldırı yüklerini dinamik olarak göndereceğine karar vermesini sağlıyor. Kampanya, gerçek zamanlı video aktarımı başlatabiliyor, erişilebilirlik servisleriyle tam uzaktan kontrol sağlayabiliyor, kurbanı kripto ödeme yapmaya yönlendiren sahte şantaj katmanları sunabiliyor ve LLM’ler aracılığıyla SMS içeriğini işleyebiliyor. Zimperium, modellenmiş istemlerin yapay zekâya profesyonel bir SMS analizcisi ve cihaz uygulama analizcisi rolü yüklediğini, böylece yüksek değerli finansal verilerin otomatik ayrıştırıldığını yazdı. Zararlı yazılımın ayrıca kimlik bilgileri, doğrulama kodları ve özel yazışmaları topladığı, cihaz kilit ekranı desenini, PIN’ini ya da parolasını çalmak için overlay kullandığı aktarıldı.
Şirketin açıklamasına göre saldırganlar, VPN hizmet ayrıcalıklarını kullanarak kurban cihazındaki ağ iletişimini etkisiz bırakıyor ve staging aşamasında Google Play Protect telemetrisini körleştiriyor. ArcticRAT ayrıca, saldırgan Hidden VNC üzerinden bankacılık uygulamalarını yönetirken ya da sistem izinlerini otomatik onaylarken kullanıcının müdahalesini engellemek için “Black Screen” adı verilen bir savunma atlatma tekniği kullanıyor. Bu yöntemde, ekrana tamamen siyah ve kapatılamayan bir görünüm bindiriliyor, parlaklık sıfıra indiriliyor ve cihazın kilitli ya da kapalı görünmesi sağlanıyor.
Son sürümlerde, cihazda ayrıcalıklı bir kabuk oturumu başlatmak ve komut çalıştırmak için yerleşik Wireless Debugging mekanizmasının da kötüye kullanıldığı tespit edildi. Bu komutlar arasında erişilebilirlik izinlerini açıp kapatma, kilit ekranı PIN’ini ya da desenini doğrulama ve arka plandaki işlemleri gizlemek için siyah ekran gösterme yer alıyor. Zimperium, sabit kodlanmış saldırılardan gerçek zamanlı Hidden VNC’ye, ham TCP tabanlı C2’ye ve agresif savunma atlatma katmanlarına geçişin tam cihaz ele geçirmesi sağladığını bildirdi.