

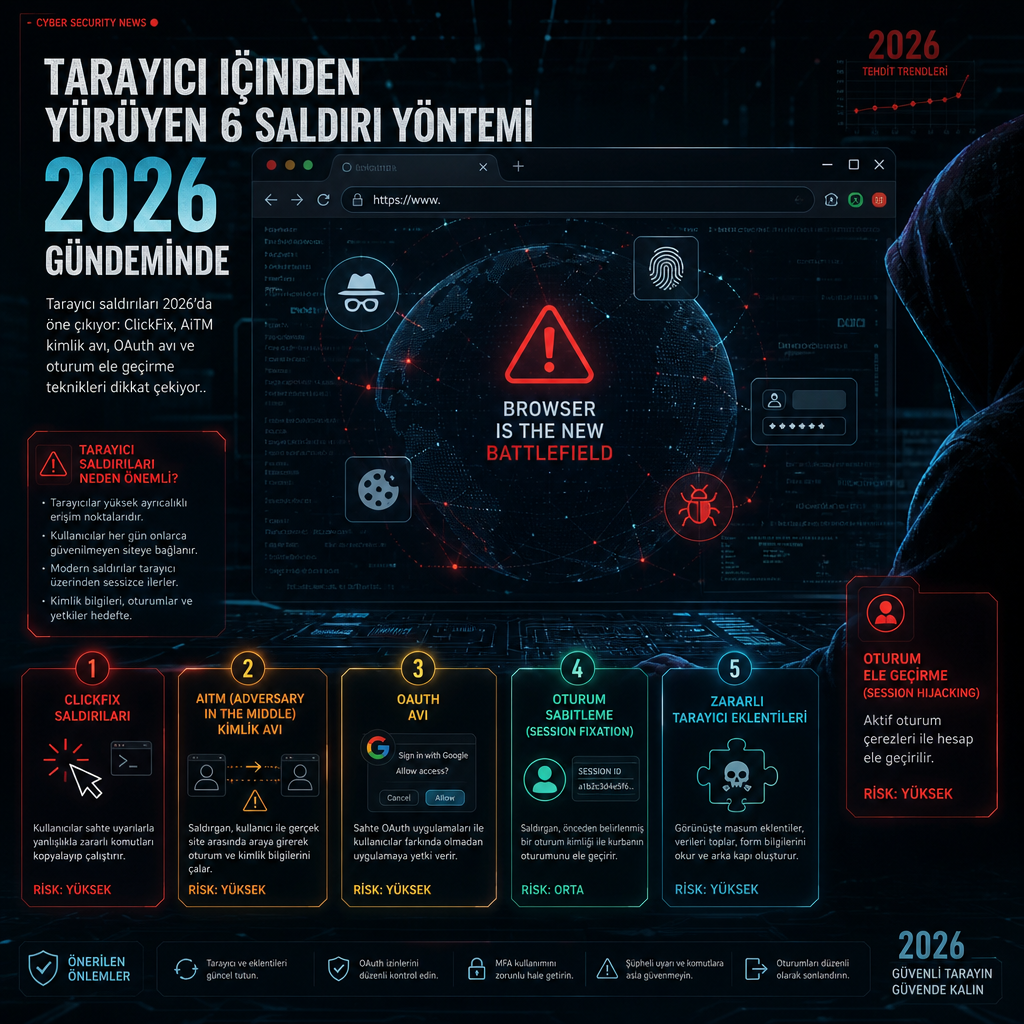
Tarayıcıyı hedef alan saldırılar 2026’da güvenlik ekiplerinin karşısına altı ana başlık altında çıkıyor: kimlik bilgisi ve oturum çalma, zararlı kopyala-yapıştır tuzakları, OAuth üzerinden yetkilendirme avı, kötü niyetli tarayıcı uzantıları, şifre doldurma ile gölge girişler ve oturum ele geçirme. Yapılan son analizler, bu tekniklerin büyük bölümünün e-posta sınırını çoktan aştığını, saldırganların tarayıcı içinde kimlik doğrulama, izin verme ve oturum yönetimi katmanlarını hedeflediğini gösteriyor.
İncelemeye göre saldırıların ortak noktası, klasik güvenlik araçlarının çoğunun bakmadığı yere odaklanmaları. E-posta filtreleri, ağ güvenlik katmanları ve uç nokta koruması tek başına yeterli olmuyor; çünkü kullanıcıyı kandıran ilk temas noktası tarayıcı oluyor, zararlı işlem ise çoğu kez yerel cihazda tamamlanıyor.
Push Security’nin 2026 için hazırladığı tarayıcı saldırı teknikleri rehberinde yer alan bu altı başlık, tarayıcının artık saldırı zincirinin merkezi haline geldiğini ortaya koyuyor. Rehberde kimlik avı, kopyala-yapıştır temelli komut çalıştırma, yetkilendirme suistimali, uzantı saldırıları, kimlik bilgisi doldurma ve oturum yeniden oynatma aynı çatı altında toplandı.
Oturum çalıyor, izin alıyor, uzantı taşıyor
Kimlik avı kampanyaları artık sadece parola toplamıyor, canlı oturumları da ele geçiriyor. Tycoon2FA, Sneaky2FA ve Evilginx gibi ters vekil tabanlı adversary-in-the-middle kitleri, kullanıcı adı ve parolayı anlık olarak aktarıp oturum belirteçlerini de araya girerek topluyor. Bu yöntem, çoğu çok faktörlü kimlik doğrulama katmanını, hatta gerçek zamanlı oturum kontrolü olmayan sistemleri, devre dışı bırakıyor. Saldırı araçları da hizmet olarak satılıyor; anti-bot koruması, dinamik oltalama sayfaları ve otomatik oturum tekrar oynatma özellikleriyle paketlenmiş hazır platformlar halinde dağıtılıyor.
Bu kampanyalar e-postayla sınırlı kalmıyor. Anlık mesajlaşma uygulamaları, sosyal medya, SMS, zararlı reklamlar ve uygulama içi mesajlaşma kanalları saldırı dağıtımında öne çıkıyor. Push verilerine göre kimlik avı girişimlerinin yaklaşık yarısı artık e-posta dışından iletiliyor. Alan adı tarafında da hız var; phishing amaçlı alan adlarının yüzde 89’u iki günden kısa süre aktif kalıyor. Bu tablo, yalnızca blok listelerine yaslanan kurumların saldırganların çevikliğine yetişemediğini gösteriyor.
Kötü amaçlı tarayıcı uzantıları da saldırganların elindeki başka bir kapı. Bu eklentiler tarayıcıdan geçen parola, token ve veri akışını yakalayabiliyor, bazı örnekler tuş kaydı da alıyor. Saldırganlar çoğu zaman zararlı uzantıyı sıfırdan yazmıyor; meşru bir uzantıyı ele geçirip kurulum sayısı zirveye ulaştığında zararlı güncelleme yayımlıyor. Push’un yaptığı bir analiz, uzantıların yüzde 46,76’sının herhangi bir kullanıcı etkileşimi olmadan hesap ele geçirmeye yetecek izin kombinasyonlarına sahip olduğunu ortaya koydu.
Yapay zekâ tarayıcı uzantıları da tabloya yeni bir katman ekledi. Verizon DBIR 2026’ya göre kurumsal kullanıcıların yüzde 15’inden fazlasında yetkisiz yapay zekâ tarayıcı uzantıları kurulu. Push’un ölçümlerinde şirket başına ortalama 17 farklı yapay zekâ uzantısı görüldü, bir ekipte sayı 163’e kadar çıktı. Bu uzantılar, klasik veri kaybı önleme kontrollerinden bağımsız yeni sızıntı kanalları oluşturuyor. Son 18 aydaki büyük uzantı ihlallerinin tamamına yakını, saldırıdan önce düşük risk puanı alan eklentilerden çıktı. Bu yüzden statik risk puanlamasına göre kaldırma yerine, izinleri sınırlandıran ve değişiklik olaylarını izleyen varsayılan engelleme yaklaşımı öne çıkıyor.
Yetkilendirme avı ise saldırıyı kimlik doğrulama akışının sonrasına taşıyor. Burada saldırgan, parolayı ya da oturum çerezini çalmak yerine OAuth izinleri, cihaz kodu akışları ve token alışverişlerini kötüye kullanıyor. Böylece erişim belirteçleri elde ediliyor ve kimlik doğrulama aşamasına hiç dokunulmuyor. Bu yöntemde çok faktörlü doğrulama, phishing’e dayanıklı passkey’ler dahil, etkisiz kalıyor.
Bu sınıfta üç teknik öne çıkıyor. Consent phishing, kurbanın kötü amaçlı üçüncü taraf uygulamaya OAuth izni vermesiyle ilerliyor. Device code phishing, RFC 8628 cihaz yetkilendirme akışını suistimal ederek standart oturum açma sürecini atlıyor; Push, bu tekniği kullanan 30’dan fazla farklı kit izlediğini aktarıyor. ConsentFix ise ClickFix ile OAuth tabanlı bir hibrit olarak ilk kez Rusya bağlantılı APT29 kampanyalarında görüldü, ardından suç yazılımlarına dönüştürüldü.
ClickFix cephesi ise saldırganların en hızlı yayılan yöntemlerinden biri haline geldi. 2024 sonundan beri kullanıcılar, sahte CAPTCHA ya da doğrulama ekranı bahanesiyle zararlı komutları kopyalayıp çalıştırmaya yönlendiriliyor. Microsoft’un Digital Defense Report çalışması, ClickFix’i gözlemlenen saldırıların yüzde 47’sinde ilk erişim vektörü olarak işaret etti. Push’un 2026 ikinci çeyrek verilerinde ise yöntem ilk kez baskın tekniğe dönüştü ve toplam tespitlerin yüzde 52’sine ulaştı.
Bu zincir tarayıcı ile uç nokta hedeflemesini birleştiriyor. Oltalama sayfası tarayıcıda açılıyor, kullanıcı komutu kopyalıyor, zararlı betik ise yerelde çalışıyor. Saldırganlar genellikle uzaktan erişim araçları ya da bilgi çalma yazılımları yüklüyor. Push’un yakaladığı ClickFix yüklerinin beşte dördü, arama motorları üzerinden ele geçirilmiş siteler, zararlı reklamlar ve SEO zehirleme yöntemleriyle ulaştırıldı; e-posta güvenlik katmanı bu trafiği tamamen kaçırıyor.
Teknik evrim burada bitmiyor. InstallFix adı verilen varyantta, Claude Code ve NotebookLM gibi geliştirici araçları için hazırlanmış sahte kurulum sayfaları kullanılıyor; kurulum komutu zararlı bir komutla değiştiriliyor. LLMShare kampanyasında ise yapay zekâ sohbet platformlarındaki paylaşılan konuşmalar, güvenilir alan adlarında barındırılan sayfalardan zararlı yazılım yaymak için kullanıldı. Yöntem değişse de tarayıcı içinde geçen tek bir kötü amaçlı kopyala-yapıştır hareketi ortak kalıyor.
Şifre, oturum ve “gölge giriş” zinciri
Şifre doldurma ve “gölge girişler” de kurumsal ihlallerde etkisini koruyor. Birçok kurum tek oturum açma sistemine geçtiğini düşünse de tablo o kadar temiz değil. SAML desteği bazı ortamlarda ek maliyet getiriyor, çalışanların kendi inisiyatifiyle aldığı uygulamalar çoğu kez yapılandırılmıyor, birçok servis birden fazla oturum açma yöntemini aynı anda açık bırakıyor. Ortaya çıkan yapı, SSO dışında kalan yedek kimlik bilgileri anlamına gelen ghost login’ler doğuruyor. Bu girişler kimlik sağlayıcı günlüklerine görünmeden kalabiliyor ve başlangıçta açılmışlarsa, özellikle kapatılmadıkça yaşamaya devam ediyor.
Push’un izlediği son bir milyon oturum açma denemesinde girişlerin dörtte biri parola ile yapıldı, yani SSO kullanılmadı. Beşte ikisi çok faktörlü doğrulama ile korunmuyordu. Beşte biri ise zayıf, sızmış ya da tekrar kullanılan parolalarla gerçekleşti. Cloudflare’ın 2026 Tehdit Raporu da insan kaynaklı girişlerin yüzde 63’ünün daha önce başka bir yerde ele geçirilmiş kimlik bilgileriyle yapıldığını aktardı. Bu sayı, credential stuffing saldırılarının neden hâlâ ilk sıralarda kaldığını gösteriyor.
Oturum ele geçirme tekniği ise kimlik doğrulama adımını tamamen atlıyor. Saldırgan, çalınmış bir oturum belirtecini kendi tarayıcısında yeniden oynatarak hesaba giriyor. Bu yöntem passkey gibi phishing’e dayanıklı kontrolleri de baypas ediyor, çünkü doğrulama zaten tamamlanmış oluyor. Çalınan token’ların en yaygın kaynağı ise bilgi çalan zararlı yazılımlar. Push, bu zararlıların tesliminde artık ClickFix’in başlıca yöntem haline geldiğini belirtiyor.
Verizon DBIR 2025 verileri, kurumsal ihlale yol açan infostealer bulaşmalarının yüzde 46’sının yönetilmeyen cihazlarda başladığını ortaya koymuştu. Kişisel bilgisayarlar, geliştirici iş istasyonları ve EDR bulunmayan yüklenici dizüstüleri bu listenin başında yer alıyor. Tarayıcı eşitleme özellikleri de saldırganlara ek bir köprü sağlıyor; kişisel hesap ele geçirilmesi doğrudan kurumsal hesabın açığa çıkmasına dönüşebiliyor.
Altı saldırı sınıfının ortak paydası, doğrudan tarayıcı içinde gerçekleşmeleri. Bu yüzden e-posta, ağ ya da uç nokta katmanında çalışan geleneksel araçlar boşluk bırakabiliyor. Tarayıcı tabanlı tehdit tespiti ve müdahale platformları da bu nedenle öne çıkarılıyor. Hafif bir tarayıcı eklentisi olarak çalışan bazı sistemler, tarayıcı geçişi gerektirmeden AiTM kimlik avı, ClickFix ve oturum ele geçirme girişimlerini gerçek zamanlı engellediğini, ayrıca uzantı kullanımı, yapay zekâ araçları, kimlik bilgisi tekrar kullanımı ve SSO boşlukları üzerinde görünürlük sağladığını belirtiyor.