

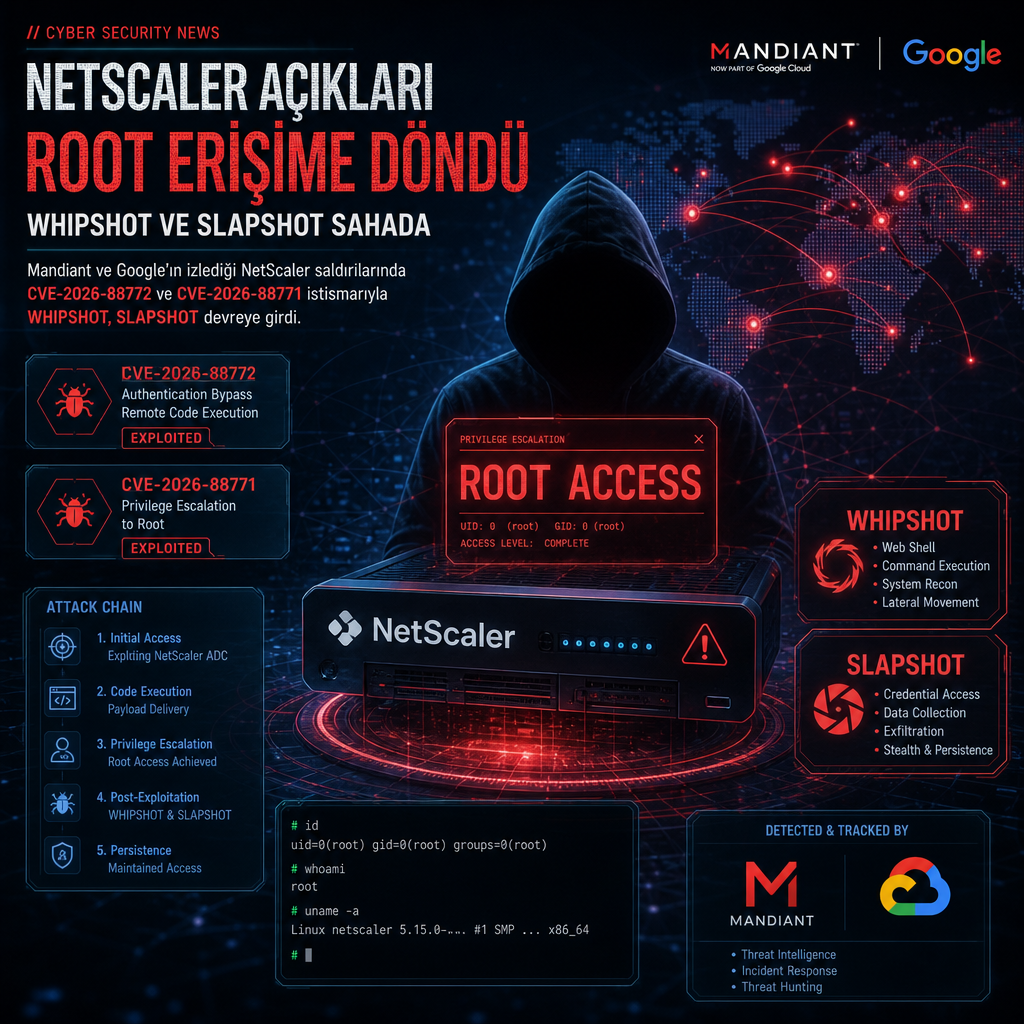
Mandiant Consulting ile Google Threat Intelligence Group’un eylül 2026’da izlediği saldırı kampanyası, NetScaler cihazlarındaki iki ayrı açığın istismar edilmesiyle root yetkisi alıp ağa sızan aktörlerin WHIPSHOT ve SLAPSHOT adlı araçları devreye soktuğunu ortaya koydu. Hedefler arasında kamu kurumları, finans hizmetleri, teknoloji şirketleri, eğitim kuruluşları ile hukuk ve profesyonel hizmetler yer aldı.
Çok sayıda kuruluşa yayılan faaliyet, CVE-2026-88772 ve CVE-2026-88771 üzerinden yürütülen geniş çaplı ve fırsatçı istismar dalgasına bağlanıyor. Mandiant Consulting CTO’su Charles Carmakal, LinkedIn’de paylaştığı notta kısa vadede farklı tehdit aktörlerinin bu iki açığı yaygın biçimde kullanmaya yöneldiği uyarısında bulundu. Carmakal’ın ifadesine göre hedefli sızmalar onlarca kuruluşu etkiledi.
Google’ın açıklamasına göre CVE-2026-88772, kimlik doğrulamasını baypas ediyor ve NetScaler Packet Processing Engine’deki (NSPPE) ele alınmamış bir sonlandırmayı tetikleyerek saldırganlara ilk root düzeyinde erişim sağlıyor. Şirket, bu istismarın saldırganlara “ilk root-level access” verdiğini vurguladı. watchTowr Labs’ın teknik analizinde açık, NSPPE içindeki Datagram Transport Layer Security (DTLS) işlemleme yolunda bulunan bir bellek taşması olarak tanımlanıyor. İstismar sırasında saldırganın gönderdiği bozuk ya da parçalanmış kayıt başlıkları, heap sınırlarında bozulma yaratarak denetimi ele geçiriyor ve alttaki FreeBSD platformunda root yetkileriyle keyfi shellcode çalıştırılmasına kapı açıyor.
Google, CVE-2026-88772’nin saldırı zincirinde ayrı bir aşama daha açtığını da anlattı. Ön kimlik doğrulama kriptografik el sıkışması sırasında NSPPE gelen DTLS kayıt yapılarını ayrıştırıyor; ön cephe telemetrisi incelemesi, özellikle bozulmuş ya da parçalanmış kayıt başlıklarının paket motorunda heap bellek sınırı bozulmasına yol açtığını gösteriyor. Şirketin aktardığına göre bu durum, denetim akışını değiştirerek temel FreeBSD platformu üzerinde root ayrıcalıklarıyla keyfi shellcode çalıştırıyor.
İlk aşama başarıyla geçtiğinde saldırganlar, hedef sistemdeki httpd.conf dosyalarını değiştirerek Debian paket biçimindeki (.deb) dosyaların PHP betiği gibi işlenmesini sağlıyor. Bu ilk yükleyici üzerinden, daha sonra WHIPSHOT ve SLAPSHOT’un da içinde bulunduğu bir sonradan istismar araç takımı kuruluyor. Google, bu yapılandırma değişikliği sayesinde kötü niyetli yüklerin /netscaler/gui/vpn/scripts/linux dizininde sahte dosya uzantılarıyla saklanabildiğini belirtti.
Kurumun bulgularına göre saldırganlar bazı vakalarda, web shell çalıştırmayı görüntü isteği gibi gösteren gizli bir yapılandırma kancası da kullandı. Bu yöntemde mod_php etkinleştirildikten sonra .sig uzantılı dosyalar çalıştırılabilir PHP betiği olarak kaydediliyor. Gelen ve .ico ile biten HTTP istekleri de /vpn/media/ altında aynı taban adına sahip .sig dosyasına yönlendiriliyor. Google’ın örneğinde /vpn/media/e6ee7c85.ico isteği, bırakılan e6ee7c85.sig PHP web shell’i tarafından karşılanıyordu. Erişim günlüklerinde bazı GET isteklerinin 404 döndürdüğü, buna karşın normalden uzun işlem süreleri ve birkaç kilobaytlık yanıt boyutları ürettiği de görüldü.
Sonraki günlerde saldırganın var olmayan .sig dosyalarına erişmeyi denediği, httperror-vpn günlüklerinde eksik dosya hataları bıraktığı aktarıldı. Google, bunun saldırganın birden fazla ele geçirilmiş ortamda benzer web shell’leri yönettiğine işaret edebileceğini söyledi. İstismar zinciri, web shell’lerin /bin/sh dosyasının izinlerini değiştirip tam NetScaler cihaz yeniden başlatmasını tetiklemesiyle kalıcı root düzeyinde çalışmaya uzanıyor. Bu aşamada saldırganlar, installer web shell’leri kullanarak /bin/sh izinlerini değiştiriyor ve ardından cihazı tam yeniden başlatmaya zorluyor.
WHIPSHOT, HTTP başlıklarının içinden Base64 ile kodlanmış komut ve yükleri çıkaran, bunları çalıştıran ve sonucu geri döndüren hafif bir PHP web shell olarak tanımlanıyor. SLAPSHOT ise Python ile yazılmış bir TCP tünelleyici. Araç, WHIPSHOT’tan gelen komutları alıyor ve seçilen TCP akışlarını iç ağdaki hedeflere taşıyor. Kurulumu yapan saldırganın amacı, iç keşif, yanal hareket ve kimlik bilgisi toplama olarak özetleniyor. Google, SLAPSHOT’un iç ağlara trafik vekâleti yapan bir köprü gibi çalıştığını ve web shell’den gelen komutları iç hostlara yönlendirdiğini açıkladı.
Google’ın gördüğü en az bir vakada tehdit aktörü trafiği bu proxy üzerinden iç ağa aktarıp elle iç keşif ve kimlik bilgisi hırsızlığı yürüttü. Araçların kısa süreli davranışı da sınırlı kaldı: 10 dakika boyunca aktif oturum ya da komut gelmezse kötü amaçlı yazılım port ve kilit dosyalarını siliyor, ardından sürecini kapatıyor. Böylece izleri azaltıp adli incelemeyi zorlaştırmaya çalışıyor. WHIPSHOT’un Base64 kodlu komutları HTTP başlıklarından ayıklayıp yürütmesi, SLAPSHOT’un da bu komutlardan gelen akışı dahili hedeflere taşıması zincirin iki ayrı parçasını oluşturuyor.
Google, bu kampanyanın kenar cihazların ilk erişim için hâlâ ne kadar yoğun hedeflendiğini vurguladı. Uygulama dağıtım denetleyicileri, VPN geçitleri ve güvenlik duvarlarının internete açık olması, uç nokta algılama ve müdahale araçlarının erişim alanı dışında kalmaları ve çoğu zaman ağ içinde daha derine ilerlemek için kullanılabilecek kimlik bilgilerini işlemesi, bu cihazları saldırganlar açısından cazip kılıyor.
GreyNoise da 28 Eylül 2026 günü saat 08.30 EDT civarında CVE-2026-88771 ve CVE-2026-88772 ile bağlantılı ek kötü amaçlı etkinlik görmeye başladığını, aynı gün saat 22.30 EDT civarında belirgin bir sıçrama yaşandığını bildirdi. Şirketin The Hacker News’e aktardığı değerlendirmede, bir gün önce kitlesel keşif olarak başlayan hareketin kısa sürede çok sayıda bağımsız aktör ve kampanya tarafından yürütülen kitlesel istismara dönüştüğü belirtildi. GreyNoise, temel hedefin botnet devşirme ve erişim aracılığı olduğunu söylediği geniş ölçekli web shell ve kötü amaçlı yazılım dağıtımı gözlemlediklerini aktardı.
CERT-EU da yayımladığı uyarıda, NetScaler örneklerini User-Agent dizesine yerleştirilmiş Base64 kodlu komutlarla hedefleyen tehdit aktörlerini işaret etti. Kurumun incelemesine göre bu komutlar çözümlenip çalıştırıldığında /etc/httpd.conf dosyası değiştirilerek php_engine etkinleştiriliyor ve ardından internetten erişilebilen bir yola web shell bırakılıyor. CERT-EU, saldırıların CVE-2026-88771 üzerinden yürütüldüğünü, saldırganların HTTP günlüklerini Base64 kodlu yüklerle doldurduğunu ve paralelde kimlik doğrulama günlüklerini istismar akışıyla zorladığını, böylece ns_monupload_err çağrılırsa tetiklerinin son günlük satırı olmasını umduklarını belirtti.
Censys verileri, 28 Eylül 2026 itibarıyla NetScaler ADC ya da NetScaler Gateway çalıştıran 42.735 ana makine ve 323.527 web varlığı bulunduğunu gösteriyor. Ancak bunların kaçı bu iki açıktan etkileniyor, bu henüz net değil. Aynı verilere göre ABD 13.549 ana makineyle yüzde 32 paya sahip. Almanya 5.678 ana makineyle yüzde 13’e ulaşıyor; Hollanda, Birleşik Krallık ve İsviçre ise yaklaşık yüzde 4’er payda görünüyor. Microsoft 4.254 ana makineyle yüzde 10, Amazon 3.013 ana makineyle yüzde 7 seviyesinde. Veriler, bunların büyük bölümünün kamudaki bulut ortamlarında konuşlandırılmış NetScaler VPX sanal cihazlarıyla uyumlu olduğunu gösteriyor. Ana makinelerin dörtte üçünden fazlası ilk on büyük ağın dışında ve kurumsal ile telekom adres alanına yayılmış durumda.
CVE kayıtları için NVD bağlantıları: CVE-2026-88772 ve CVE-2026-88771.