Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
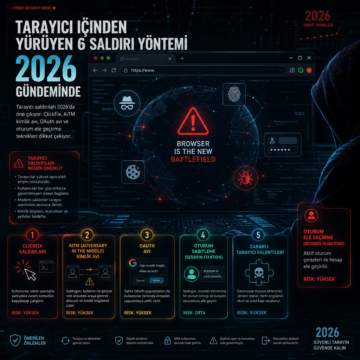


Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
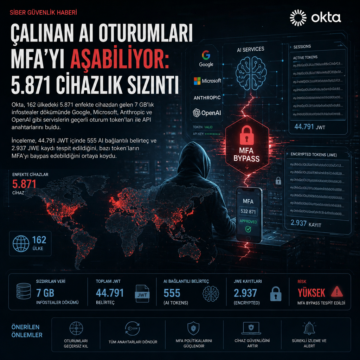
Okta, 162 ülkedeki 5.871 enfekte cihazdan gelen 7 GB’lık infostealer dökümünde Google, Microsoft, Anthropic ve OpenAI gibi servislerin geçerli oturum…
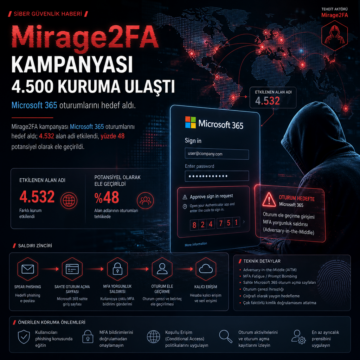
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.
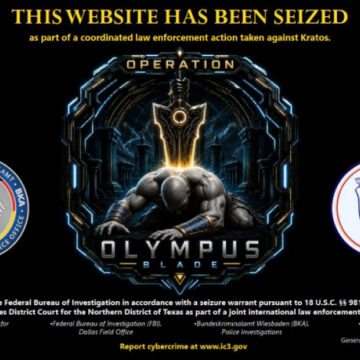
Alman ve Endonezyalı yetkililer, Microsoft 365 oturum çerezlerini çalıp MFA’yı aşan Kratos phishing kitinin altyapısını kapattı ve geliştiricisi olduğu öne sürülen kişiyi gözaltına aldı. Operasyon, 200’den fazla sunucuyu devre dışı bırakırken yaklaşık 1.800 müşterinin ayda 15.000 kampanya yürüttüğü değerlendirildi.