Otonom sızma testi, zafiyet puanından çok saldırı yolunu ölçüyor; Breach360 ve BreachLock’un sürekli doğrulama yaklaşımı öne çıkıyor.



Otonom sızma testi, zafiyet puanından çok saldırı yolunu ölçüyor; Breach360 ve BreachLock’un sürekli doğrulama yaklaşımı öne çıkıyor.
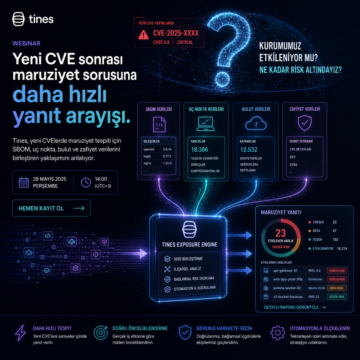
Tines, yeni CVE’lerde maruziyet tespiti için SBOM, uç nokta, bulut ve zafiyet verilerini birleştiren yaklaşımını webinarla anlatıyor.
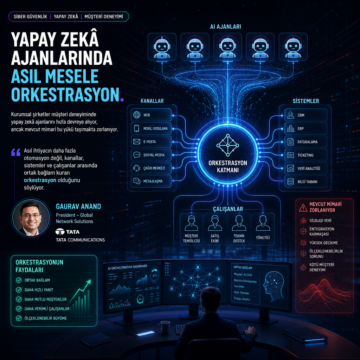
Kurumsal şirketler müşteri deneyiminde yapay zekâ ajanlarını hızla devreye alıyor, ancak mevcut mimari bu yükü taşımakta zorlanıyor.

Listen Labs, yapay zeka destekli müşteri görüşmeleriyle pazar araştırmasına yenilik getiriyor. 69 milyon dolarlık yatırımla büyüyen platform, katılımcı doğrulama ve açık uçlu video görüşmeleri sayesinde daha güvenilir ve hızlı içgörüler sağlıyor. Microsoft ve diğer büyük şirketler tarafından tercih edilen bu yöntem, AI destekli araştırmanın müşteri anlayışını derinleştirip hızlandırdığını gösteriyor.
Modern SOC'lar, kimlik avı saldırılarının hızına yetişmekte zorlanıyor. Şifreli trafik, çok aşamalı yönlendirmeler ve kullanıcı etkileşimi gerektiren saldırılar, manuel incelemeyi yetersiz kılıyor. Bu nedenle, güvenli etkileşim, otomasyon ve SSL şifre çözme tekniklerinin entegre edilmesiyle kimlik avı tespiti ölçeklendirilmeli.
Yapay zeka ajanlarının otomasyon süreçlerinde artan kullanımı, yeni güvenlik risklerini beraberinde getiriyor. Bu ajanlar, görünmez çalışanlar gibi hassas verilere erişim sağlayarak siber saldırganlar için yeni bir saldırı yüzeyi oluşturuyor. Güvenlik ekiplerinin bu dijital çalışanları denetlemek için modern yöntemler geliştirmesi gerekiyor.
Ulusal güvenlik kurumlarının yarısından fazlası hâlâ hassas veri transferlerinde manuel işlemlere dayanıyor. Bu durum, insan hatası, denetim boşlukları ve operasyonel gecikmeler gibi kritik riskler doğuruyor. Güvenli otomasyon için kimlik doğrulama, veri koruma ve alanlar arası güvenlik çözümlerini içeren çok katmanlı Siber Güvenlik Üçlemesi yaklaşımı öne çıkıyor.
Siber güvenlik hizmeti sunan MSP'ler, potansiyel müşterilerin satış süreçlerinde sıkça karşılaştıkları itirazları aşmakta zorlanıyor. Bu itirazlar genellikle maliyet, karmaşıklık ve algı kaynaklı olup, doğru eğitim ve güven inşasıyla aşılabilir. Makalede, MSP'lerin satış konuşmalarını uzun vadeli iş ortaklıklarına dönüştürmek için uygulayabileceği güven-öncelikli stratejiler ve otomasyonun rolü de
Yapay zeka, siber güvenlik operasyonlarında hız ve etkinlik sağlarken, karar verme süreçlerinde insan yargısının önemini koruyor. Güvenlik ekipleri, yapay zekayı sadece bir araç olarak görmek yerine, kendi yapay zeka destekli iş akışlarını geliştirerek kontrolü ellerinde tutmalı. Bu haber, yapay zekanın siber güvenlikteki rolünü, teknik detayları ve pratik önerileri ele alıyor.
SOC'larda analist tükenmişliği, gerçek zamanlı bağlam, otomasyon ve entegre tehdit istihbaratı ile azaltılabilir. MCP istemcileri, Pydantic AI ve gelişmiş sandbox teknolojileri sayesinde, SOC ekipleri daha hızlı ve etkili müdahale kapasitesine kavuşur. Bu yaklaşımlar, iş yükünü hafifletirken güvenlik operasyonlarının kalitesini artırır.