

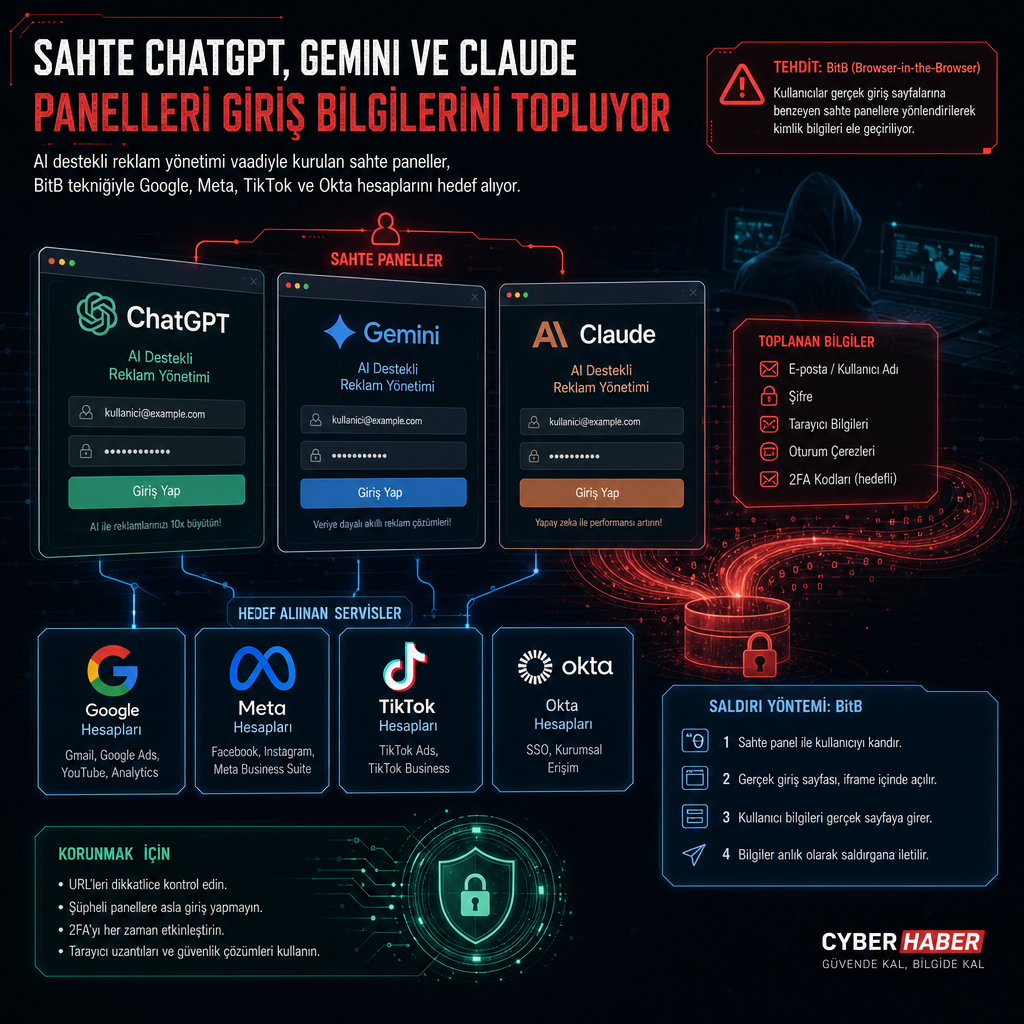
AI destekli reklam yönetimi, harcama denetimi ve işletme hesabı bağlantısı vaadiyle açılan sahte paneller, Google, Meta, TikTok ve Okta hesaplarına ait kullanıcı adı, parola ve çok faktörlü doğrulama kodlarını toplamak için kullanılıyor. Island araştırmacıları Oleg Zaytsev ve Ofek Ronen, farklı marka kimlikleriyle hazırlanan bu oltalama sayfalarının tarayıcı içinde tarayıcı tekniğiyle kurulan sahte oturum pencereleri üzerinden çalıştığını ve özellikle ajans çalışanlarını, medya satın almacılarını ve yönetici hesap sahiplerini hedef aldığını belirtti.
İncelemede yer alan örneklerden biri olan museads.ai, Meta’nın kişisel iş akışlarına yönelik Muse ürününü duyurmasından bir haftayı biraz aşkın süre sonra, 16 Eylül 2026’da ortaya çıktı. Site kendisini “Your AI ads manager for paid media workflows” diye tanıtıyor, reklam hesaplarını bağlama, alıcı kitlelere ulaşma ve sponsorlu yerleşimler yönetme iddiasında bulunuyordu.
Sayfanın merkezinde “Connect” adlı bir düğme yer alıyor. Kullanıcı bu düğmeye bastığında gerçek tarayıcının içine çizilmiş ikinci bir tarayıcı penceresi açılıyor; sahte adres çubuğu accounts.google.com ya da bir Okta kiracısı gibi güvenilir görünen alan adlarını gösteriyor, gerçek oturum ise oltalama alan adı üzerinde kalıyordu. Araştırmacılar, bu düzenin aynı ürün ailesindeki sayfaların hepsinde tekrar ettiğini aktardı.
Bu yöntem, tarayıcı içinde tarayıcı anlamına gelen BitB tekniğinin bir varyantı olarak kullanılıyor. Sahte arayüz, kurbanın giriş denemelerini kaydederken cihazı da parmak izine alıyor ve hangi cihazdan bağlanıldığını saldırgan tarafındaki uç noktaya iletiyor. İncelenen kodda bu veri akışı Socket.IO üzerinden /api/send/ip adresine gönderiliyor; ardından operatör komutları ile kurban verileri yine aynı kanal üzerinden alışverişe giriyor.
Arka planda toplanan bilgilerle saldırgan, kurbanın hesabına gerçek zamanlı giriş yapmayı deniyor. Araştırmacılar, operatörün yalnızca parolayı değil, hangi MFA meydan okumasının gösterileceğini de seçebildiğini bildirdi. Böylece sahte oturum, tek seferlik bir giriş formu olmaktan çıkıp canlı bir kimlik doğrulama akışına dönüşüyor.
Phishing sayfasına komutlar operator-command ve telegram-command adlı iki Socket.IO olayı üzerinden ulaştırılıyor. Zaytsev, bu iki kanalın kod içinde ayrı eylem kümeleri gibi görünmediğini, ikisinin de aynı ayrıştırıcıya aktarıldığını söyledi. Yani saldırgan tarafındaki operatör, kurbanın karşısına hangi giriş ekranının çıkarılacağını merkezî biçimde yönetebiliyor.
Komut seti oldukça ayrıntılı. /password ile yeni parola istenebiliyor, /2fa ve /authApp ile SMS ya da doğrulayıcı uygulama ekranı gösterilebiliyor. Google tarafında /googlePrompt, /googleQrVerify ve /verifyTap komutları onay, QR kodu ya da numara eşleştirme akışlarını tetikliyor. Okta için /oktaUsername, /oktaPassword, /oktaSms2fa, /oktaApprove, /oktaAuthApp ve /oktaVerifyTap komutları kullanılıyor. /wrong2fa ile girilen kod reddedilebiliyor, /done ve /ban ile akış sonlandırılabiliyor ya da ziyaretçi bekletilebiliyor.
Zaytsev, The Hacker News’e yaptığı değerlendirmede, operatörün bu komutlarla kurbanı kimlik doğrulama sürecinin her adımında gerçek zamanlı olarak yönlendirebildiğini anlattı. Kurbanın ne zaman parola gireceği, ne zaman SMS ya da authenticator ekranı göreceği ve hangi aşamada duracağı saldırganın seçimine bırakılıyor.
Island’in aktardığına göre benzer sayfalar yalnızca bir markayı taklit etmiyor. ChatGPT sayfası, pazartesi günlerine yönelik Google Ads brifingi vaadi sunuyor. Gemini sürümü MCC yani yönetici hesabı ve bağlı müşteri desteği vadediyor. Claude için ayrı bir reklam portalı hazırlanmış, Perplexity kampanya planlama ve harcama denetimi sözü veriyor, Manus ise özel bir Meta entegrasyonu iddiasıyla öne çıkarılıyor.
Her marka için ayrı bir vaat tasarlanmış durumda. Araştırmacılar, “Her ürün aynı eylem etrafında kuruldu: Connect” ifadesini kullandı. Onlara göre kampanyadaki her sahte ürün kendi marka diliyle konuşuyor ve yeni bir sayfa açılır açılmaz kullanıcıyı giriş akışına çekiyor.
Bu sayfalara yönlendirme çoğu zaman sahte davet e-postaları üzerinden yapılıyor. E-postalar, güvenilir markaları taklit ederek kullanıcıya meşruiyet hissi veriyor ve alıcıyı doğrudan bu açılış sayfalarına taşıyor. Araştırmacılar, kampanyanın haber akışına ve yeni ürün adlarına göre hızlı biçimde şekil değiştirdiğini de belirtti.
İncelemede, yapının yalnızca AI reklam panelleriyle sınırlı olmadığı görüldü. Aynı oltalama platformu, Google Ads temalı geri ödeme talepleri ve ödeme doğrulama akışlarını da destekliyor. Üçüncü kol ise Tesla, Louis Vuitton, Nike ve Adecco gibi markaları kullanan işe alım temalı sitelerden oluşuyor.
Island, bu yapının üç ayaklı bir operasyonun parçası olduğunu söyledi. AI reklam sayfaları bir kolu oluştururken, diğer iki kol Google Ads temalı geri ödeme ve ödeme onayı siteleri ile işe alım sayfalarından meydana geliyor. Böylece aynı altyapı, farklı temalarda ama ortak amaçlı oltalama akışlarına hizmet ediyor.
Bu sitelerin tamamı aynı teknoloji yığınına dayanıyor. Next.js ve Socket.IO birlikte kullanılmış, iletişim aynı uç noktalara bağlanmış. Araştırmacılar ayrıca, operasyondan sorumlu tehdit aktörlerinin daha önceki sürümlere ait kaynak kodunu yanlış yapılandırılmış herkese açık GitHub depoları üzerinden ifşa ettiğini de ortaya koydu.
Kampanya, ajans personelini, medya satın alma ekiplerini ve yönetici hesabı sahiplerini hedef alıyor. Amaç, temiz harcama geçmişine sahip reklam hesaplarını ele geçirip bunları kendi kampanyalarında kullanmak ya da yeraltı piyasasında satmak olarak değerlendiriliyor. Island’e göre temiz geçmişe sahip bir hesap, saldırganlar için özellikle değerli.
Temmuz 2026’da yayımlanan ayrı bir analizde de VietCredCare, DuckTail, NodeStealer ve PXA Stealer gibi zararlı ailelerin reklam hesap hırsızlığını ölçekli hale getirdiği aktarıldı. Mimecast’in raporunda, bunun reklam ekosisteminde “yaygın bir emtia suçuna” dönüştüğü, kötü aktörlerin iş bütçelerini boşalttığı ve iyi itibarlı hesapları yeraltı piyasalarında sattığı ifade edildi.
Island, mağdur tarafında kartı kaldırmanın çoğu zaman kolay olduğunu, asıl sorunun hesabı geri almakta yaşandığını belirtti. Saldırganlar genellikle kendi yöneticilerini hesaba ekliyor ve meşru sahibin yetkisini düşürüyor. Hesabın geri kazanılması haftalar, hatta aylar sürebiliyor; bu sırada reklamlar yayınlanmaya devam ediyor. Yönetici hesaplarında ise zarar ajansın müşterilerine kadar uzanıyor.
Şirketler için önerilen önlemler arasında phishing-resistant kimlik doğrulama kullanımı, reklam kontrol değişikliklerinin düzenli incelenmesi ve AI entegrasyonlarının hesap bağlanmadan önce ayrıntılı biçimde denetlenmesi yer alıyor. Island, bağlantı vermeden önce AI entegrasyonlarının tek tek gözden geçirilmesini de rapora ekledi.
Aynı dönemde Island, saldırganların Google sponsorlu sonuçlarını kötüye kullanarak kullanıcıları özel GPT’lere ya da paylaşılan yapay zekâ sohbet içeriklerine yönlendirdiğini de açıkladı. Bu içerikler daha sonra ziyaretçiyi sahte bir Cloudflare doğrulama sayfasına taşıyor ve ClickFix tarzı kandırmacalarla NetSupport RAT yüklenmesine zemin hazırlıyor.
Şirket, bu kampanyanın ChatGPT ya da Google tarafında bir açık gerektirmediğini özellikle vurguladı. Saldırganlar güvenilir platformları, saldırgan tarafından hazırlanmış içerikleri, ücretli aramayı ve sosyal mühendisliği birleştirerek kurbanları zararlı yazılıma götürdü.
Üç aylık izleme döneminde, ağustos 2026’da tamamlanan daha geniş teslimat kümesinde yaklaşık 850 ücretli reklam açılış sayfası, ChatGPT’ye benzeyen 26 hedef ve 71 Google Ads kampanya kimliği bulunduğu bildirildi. Yayından sonra ek bulgularla güncellenen inceleme, AI markalarının oltalama operasyonlarında nasıl araçsallaştırıldığını bir kez daha ortaya koydu.