

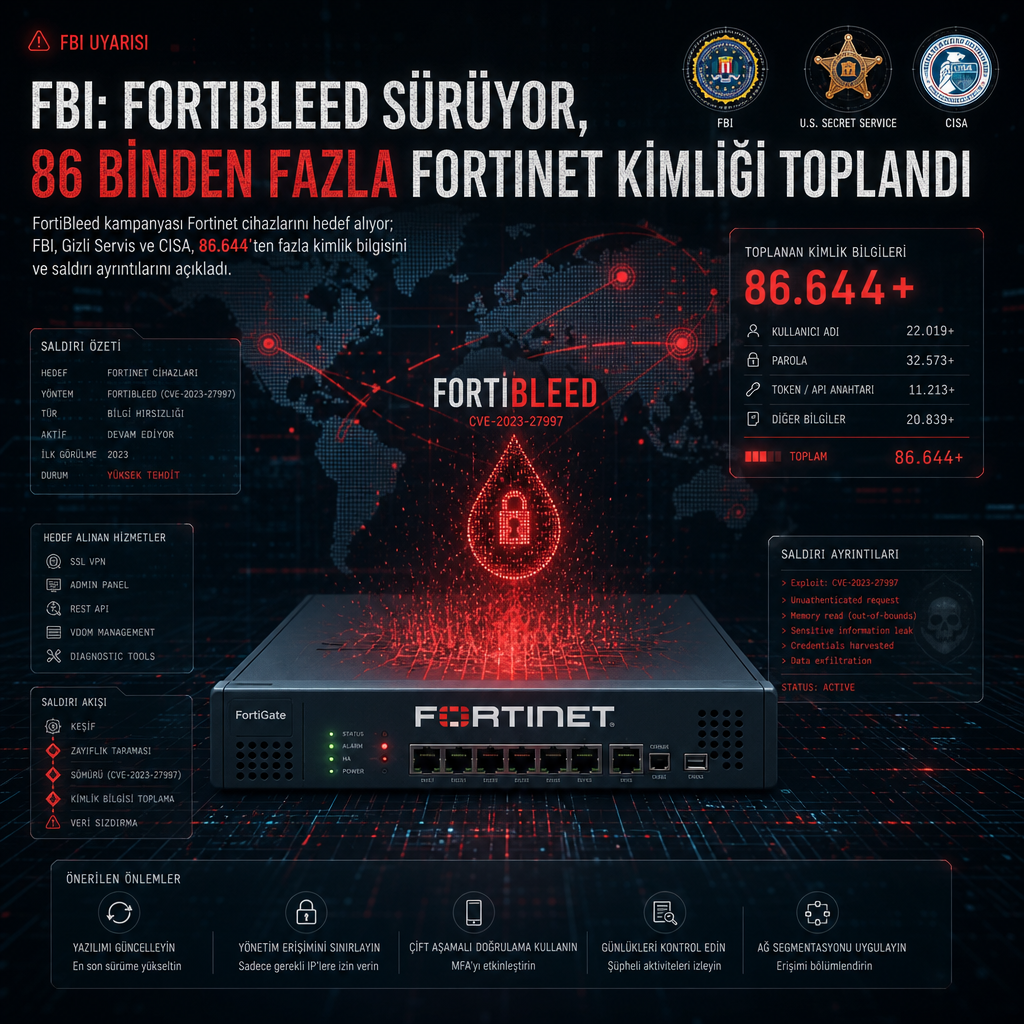
FBI ve ABD Gizli Servisi, Fortinet cihazlarını hedef alan FortiBleed kampanyasının halen aktif olduğunu ve saldırganların 86.644’ten fazla çalışan cihaz kimliği topladığını açıkladı. İncelemeye göre saldırılar, daha önce ele geçirilmiş giriş bilgileriyle internetten erişilebilen FortiGate güvenlik duvarlarını tarama ve parola deneme yöntemleri etrafında ilerliyor.
Haziran 2026’da ilk kez gündeme gelen operasyonun, Rusça konuşan bir aktörle ilişkilendirildiği ve 194 ülkede Fortinet cihazlarına ait çalışma durumundaki kimlik bilgilerini topladığı değerlendiriliyor. 19 Haziran 2026 itibarıyla sayı 86.644’ü aşmış durumda. Hedefte, özellikle FortiGate kullanan ve cihazlarını doğrudan internete açmış kurumlar var.
FortiBleed’i ilk kez SOCRadar ile Hudson Rock, Haziran 2026’da belgeledi. Kaynaklara göre global kampanya kapsamında binlerce Fortinet güvenlik duvarı hedef alındı. Operasyonun başlıca dayanağı, yeniden kullanılan ya da sızdırılmış parolalar oldu. Eski SHA-256 parola depolama yöntemi de saldırganların kimlik doğrulama verilerini büyük ölçekte toplamasını ve kırmasını kolaylaştırıyor. Yetkili kurumlar, saldırganların daha önce elde edilmiş ele geçirilmiş hesaplarla internete açık Fortinet güvenlik duvarlarını taramayı sürdürdüğünü belirtti.
Kampanyanın ortaya çıkmasının ardından ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, yani CISA, FortiGate cihazı kullanan müşterilere bir dizi adım çağrısı yaptı. Kurum, oltaya dayanıklı kimlik doğrulamanın açılmasını, etkin SSL VPN ve yönetici oturumlarının kapatılmasını, Fortinet VPN ile yönetici parolalarının sıfırlanmasını ve yönetici kimlik bilgilerinin PBKDF2 algoritmasıyla saklanmasını istedi. CISA ayrıca günlüklerin şüpheli etkinlik açısından incelenmesini de tavsiye etti.
FortiBleed’in beş aşamalı bir operasyon olduğu aktarılıyor. İlk aşamada saldırganlar açık portalları bulmak için geniş ölçekli keşif yapıyor. Ardından veri sızıntısı dökümleri ve infostealer günlüklerinden gelen bilgilerle credential stuffing ve password spraying saldırılarıyla cihazlara giriş sağlıyor. Sonrasında Go tabanlı FortigateSniffer aracı devreye giriyor; bu araç 24 protokol üzerindeki kimlik doğrulama trafiğini pasif biçimde dinleyerek parola ve parola karmaları topluyor.
Yetkililer, FortigateSniffer’ın trafiği dinleyen yapısının saldırıda merkezi rol oynadığını, ancak aynı tür denetim araçlarının savunma ekipleri tarafından kendi ağlarındaki açıkları ve yanlış yapılandırmaları bulmak için de kullanıldığını belirtiyor. Toplanan hash’ler daha sonra GPU hızlandırmalı bir kırma kümesine aktarılıyor. Operasyonda Hashmat ve Hashtopolis kullanıldığı ifade ediliyor. Bu aşamadan sonra kırılan kimlik bilgileri yanal hareketi, Active Directory sorgulamasını, Kerberos doğrulamasını ve SMB kimlik doğrulamasını kolaylaştırmak için kullanılıyor. Son etapta ağ paylaşımlarındaki hassas veriler dışarı aktarılıyor, çalınan oturum çerezleri de erişimi kalıcı tutmak için değerlendiriliyor.
Yetkili makamlar, kırılan kimlik bilgilerinin ayıklanıp sınıflandırıldığını ve doğrulandığını, betiklerin oltaları filtrelediğini, kurumları eşleştirdiğini ve gelir ile ağ yapısına göre yüksek değerli hedefleri öne çıkardığını bildirdi. Aynı süreçte güvenlik duvarına yeni yönetici hesapları açılarak kalıcılık sağlandığı kaydedildi.
Saldırganların elindeki doğrulanmış erişimlerle kurumsal ağların içine daha da ilerlediği, çevreleme çalışmaları yaptığı ve ayrıcalıklı hesapları bulmak için parola püskürtme saldırılarını sürdürdüğü de aktarıldı. Bu hesaplar arasında adminin, fortiAdmin, forticloud-sync, admin, fgtsecure, pakedge, forticloud-tech, districtadmin, system_config, gttadmin, roadmin, itadmin, Technical_support, adminsslvpn, IT_Manager, my_admin, support_fortinet, fgtsec ve forti_support2 gibi adlar yer alıyor.
FBI ve Gizli Servis, bazı vakalarda saldırganların sistemdeki orijinal hesapların parolasını değiştirmesi ya da silmesi halinde kurumların Fortinet cihazlarına erişimini kaybedebileceği uyarısını yaptı. Kurumlar, ilk sızma sırasında cihazda önceden bulunmayan yeni hesapların açıldığını, bazı durumlarda mevcut hesapların kaldırılarak kurumların etkilenen cihazlara girmesinin engellendiğini ve ağ içinde yanal hareket denenirken kalıcılığın korunduğunu belirtti.
Soruşturmayı yürüten ekipler, bu yapının bir ilk erişim komisyoncusuna işaret ettiğini değerlendiriyor. Böyle aktörler çalınan bilgileri paketleyip diğer tehdit gruplarına satıyor. Analizde, FortiBleed ile INC ve Lynx fidye yazılımı operasyonları arasında operatör örtüşmeleri görüldüğü, bunun da erişimin fidye yazılımı yerleştirmek için kullanılıyor olabileceğini gösterdiği ifade edildi.
Yetkililer, olası ihlal şüphesi bulunan kurumların etkilenen cihazları ağdan ayırmasını, gerekli kayıt ve izleri toplamasını, olayı FBI ve Gizli Servis’e bildirmesini ve tehdidi azaltmaya yönelik karşı önlemleri uygulamasını istedi. Operasyonun sürmesi, Fortinet cihazlarında daha önce ele geçirilmiş kimlik bilgilerinin hâlâ aktif bir saldırı yüzeyi olarak kullanıldığını gösteriyor.