

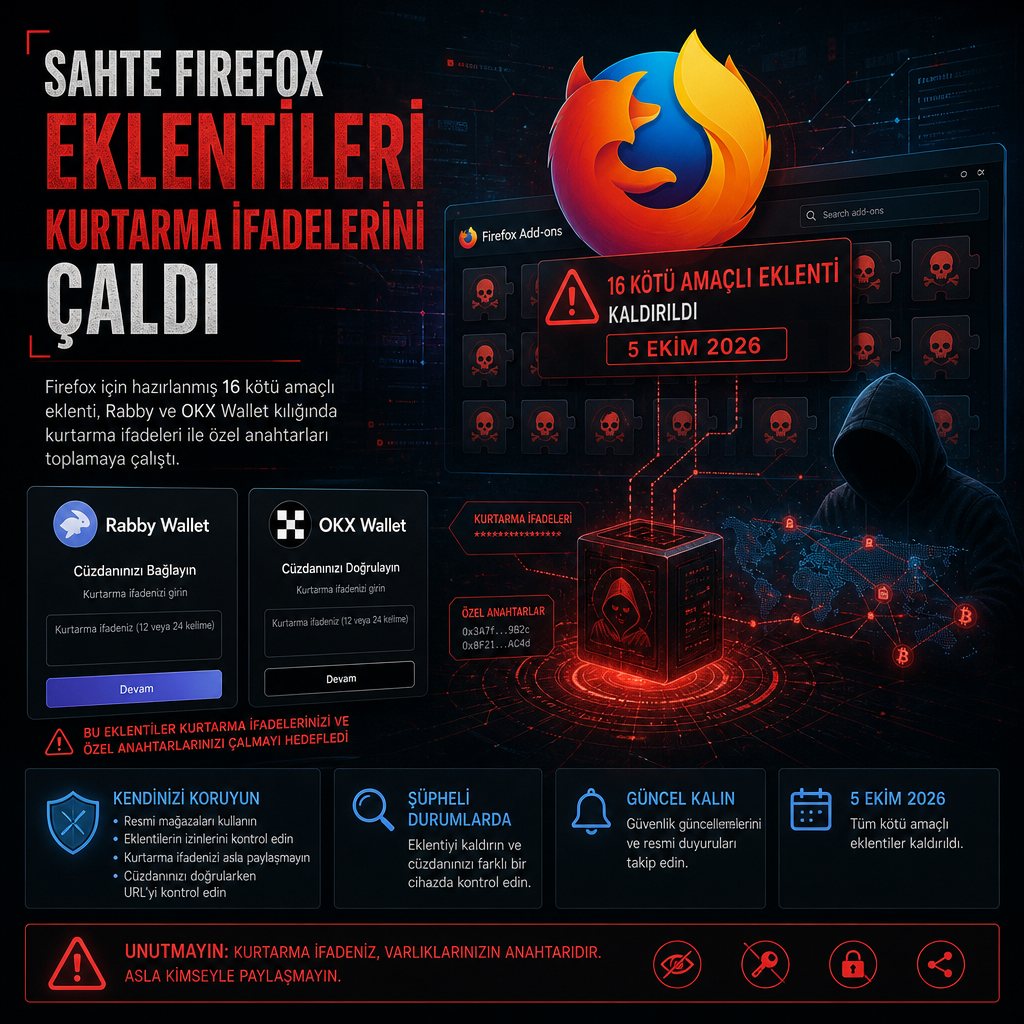
Firefox için hazırlanmış 16 kötü amaçlı eklenti, Rabby ve OKX Wallet kılığına girerek kullanıcılardan kurtarma ifadeleri ile özel anahtarları toplamaya çalıştı. Yapılan son incelemelere göre bu eklentiler, cüzdan içe aktarma akışlarını hedef alıyor ve ele geçirdikleri sırları saldırganların kontrolündeki Cloudflare Workers altyapısına sızdırmaya yöneliyor.
Operasyonun kurbanları, sahte cüzdan arayüzlerini gerçek bir portföy taşıma ya da cüzdan kurulum ekranı sanan kullanıcılar oldu. Araştırmacı Joseph Edwards, eklentilerin kendilerini cüzdan portalı, masaüstü yardımcı aracı ve tarayıcı aracı gibi gösterdiğini; kodlarının ise kurtarma ifadeleri ile özel anahtarları özellikle içe aktarma sırasında yakaladığını belirtti.
16 eklenti aynı numarayı farklı adlarla tekrar etti
Listelenen zararlı eklentiler şunlar: view-focus-bright@webtools.co@6.12.2, quick-track-nest@tabtools.co@8.1.18, vibe-kit-tool@fasttools.co@9.21.9, edge-hub-snap@protools.net@4.12.24, core-hub-peak@neattools.example@8.24.21, sipoo-grozza@browserweb.com@2.1, mozart-seo@webtools.com@1.4, clean-file-bar@neattools.com@4.21.8, clean-net-timer@plugify.example@4.17.1, manager-square@webtools.com@1.4, manager-course@webtools.com@1.4, val-andrew@browserweb.com@1.4, manager-team@browserweb.com@1.4, valory-andrew@browserweb.com@1.4, franklin-uk@browserweb.com@1.4 ve franklin-uro@browserweb.com@1.4.
İnceleme, bu eklentilerin dördünün Rabby Wallet taklidi olduğunu, kalanların ise OKX Wallet odaklı sahte sürümler olarak hazırlandığını ortaya koydu. Bir tanesi dışında hepsinin, *.icy-star-f45c.workers[.]dev alan adıyla iletişim kurduğu da belirlendi. Nihai amaç değişmedi: mnemonic ifadeleri ve özel anahtarları toplayıp Cloudflare Workers alanına aktarmak.
Kampanyanın, yaz aylarında izlenen daha önceki dalganın devamı olduğu değerlendiriliyor. Uygulama güvenliği şirketinin Ağustos 2026’da belgelediği önceki etkinlikle aynı altyapının ve aynı mantığın yeniden kullanıldığı, buna karşın paket adları, sürümler, eklenti kimlikleri, açıklamalar ve sunum katmanının sürekli değiştirildiği ifade edildi. Buna karşılık cüzdan arayüzleri, kimlik bilgisi işleme mantığı ve ağ altyapısı aynı kaldı.
Hedef aynı, paket adı farklı
Bulgular, saldırganların tespit edilmekten kaçınmak için kimlik değiştirip durduğunu gösteriyor. Ancak arka plandaki teknik akış değişmedi: sahte ekran kullanıcıyı cüzdanını içe aktardığına inandırıyor, girilen kurtarma ifadesi ya da özel anahtar kod tarafından yakalanıyor ve uzak sunucuya aktarılıyor.
5 Ekim 2026 itibarıyla tüm eklentiler mağazalardan kaldırılmış durumda. Buna karşın, bu eklentilerden herhangi birini kurup sahte cüzdan ekranlarına gerçek kurtarma ifadesi ya da özel anahtar giren kullanıcıların hesabının ele geçirilmiş varsayılması gerekiyor. Böyle bir durumda yeni bir cüzdanın temiz bir sistemde oluşturulması ve varlıkların oraya taşınması gerektiği belirtiliyor.
Firefox, Chrome ve Edge’de peş peşe kötü amaçlı eklentiler
Son aylarda yalnızca bu kampanya değil, Firefox, Google Chrome ve Microsoft Edge tarafında da benzer eklenti vakaları öne çıktı. Bunlardan biri, PDF dosyaları açılmadan önce kimlik doğrulama yapıyormuş gibi görünen ID- Pay adlı Firefox eklentisi oldu. pdf-para-texto@extensao.local kimliğiyle yayımlanan bu eklentinin, saldırgan kontrolündeki altyapıdan uzaktan bir yük indirip meşru accounts.google[.]com alan adına JavaScript enjekte ederek oturum çerezlerini çalmaya çalıştığı aktarıldı.
Bir başka dalgada, Chrome Web Store ve Microsoft Edge Add-ons Store genelinde 32 kötü amaçlı eklenti tespit edildi. Bunlar kendilerini masum üretkenlik araçları gibi gösterirken veri topluyor, kullanıcı gezinme alışkanlıklarını izliyor ve aktif sekmeyi uzaktan alınan yapılandırmada belirtilen başka bir adrese sessizce yönlendiriyordu. Kampanyanın Mart 2025’ten bu yana sürdüğü ve Korece konuşan bir tehdit aktörüyle ilişkilendirildiği bildirildi.
Ayrıca yaklaşık 30 eklentiden oluşan bir diğer küme, üretkenlik araçları, gizlilik yardımcıları ve kripto para servisleri gibi davranarak yayınlandı. Bu eklentiler, meşru ve tanınmış finansal kişiliklerin adları altında pazarlanıyor; kurbanları kurtarma ifadelerini çalmak için hazırlanan kripto cüzdanı oltalama sayfalarına yönlendiriyordu. Bu kampanyanın İngilizce konuşan kullanıcıları ve analiz ortamlarını özellikle es geçtiği not edildi.
Rusça konuşan kullanıcılara dönük 31 Chrome eklentisi de dikkat çekti. Bunlar ülkede engelli olduğu öne sürülen servisler için VPN gibi sunuluyor ve Anthropic Claude, Facebook, Google Gemini, LinkedIn, Netflix, Notion, OpenAI ChatGPT, Spotify, Telegram, Threads, Wikipedia, X ve YouTube gibi platformlara erişim vaadi veriyordu. Kurulumdan sonra tarayıcı trafiğini, sunucu listesi GitHub Pages üzerinden alınan bir proxy’ye yönlendirdikleri; yedeklilik için Blogger, Google Docs ve Telegram’ın da kullanıldığı kaydedildi.
Chrome Web Store’daki Stylish adlı eklenti de inceleme altına alındı. Bu eklentinin, ChatGPT, Gemini, Claude, Perplexity, Character.AI ve GitHub Copilot üzerinden geçen konuşmaların tamamını yakalayıp yanıt metnini operatörüne ilettiği ortaya çıktı.
Urban VPN adlı Chrome Web Store eklentisi ise “anti-phishing” özelliğiyle öne çıkarılıyordu. Fakat eklenti hiçbir zaman sahte site uyarısı üretmedi ve ziyaret edilen URL’leri BIScience tarafından işletilen sunuculara sessizce aktardı. Eklenti daha önce yapay zekâ sohbetleriyle ilgili verileri toplamakla suçlanmıştı. Geliştiriciler, AI ile ilgili işlemenin yalnızca “AI Protection” özelliği açıkça etkinleştirildiğinde devreye girdiğini savundu. Mayıs ayında da eklentinin, herhangi bir web sitesinin kaynak doğrulaması yapılmadan eklentiye keyfi komut göndermesine izin veren yüksek riskli bir güvenlik açığını kapattıkları hatırlatıldı.
Bir diğer örnek de Pop up blocker for Chrome™ – Poper Blocker oldu. Reklam engelleyici olarak sunulan eklentinin içinde, komuta-kontrol sunucusundan talimat indirip yorumlayan bir yorumlayıcı bulunduğu ve bunun Google’ın bu davranışı yasaklayan Manifest V3 kurallarını aşmak için kullanıldığı aktarıldı. Bu komutların tarayıcı parmak izi, gezinme geçmişi, sosyal medya profil bilgileri ve yapay zekâ sohbet etkileşimlerini toplamaya imkan verdiği bildirildi.
Genişleyen eklenti saldırılarına karşı yapılan uyarıda, kullanıcıların kurulu uzantıları gözden geçirmesi ve artık ihtiyaç duyulmayanları kaldırması istendi. Kurumlar için ise yönetilen ortamlardaki eklentilerin düzenli denetlenmesi, çalışma zamanında izleme uygulanması ve şüpheli davranışı yakalayan davranış tabanlı eklenti güvenliği araçlarının devreye alınması önerildi.