

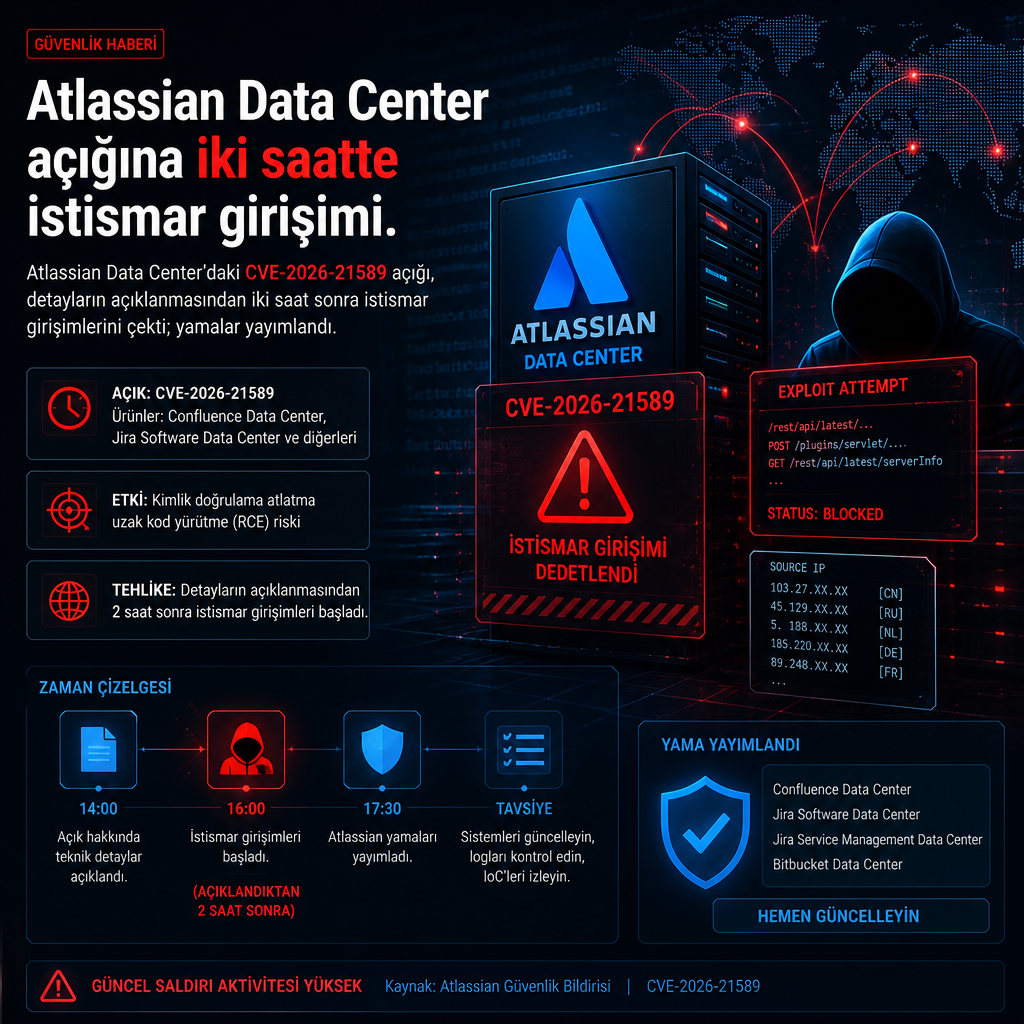
Atlassian’ın Data Center ürünlerinde bulunan kritik bir dosya erişim açığı, detayları kamuya açıldıktan sadece iki saat sonra istismar girişimlerinin hedefi oldu. CVE-2026-21589 olarak izlenen ve 9.3 CVSS puanı taşıyan açık, bazı koşullarda kimlik doğrulaması olmayan saldırganların uygulama kök dizinindeki belirli dosyalara ulaşmasına izin veriyor.
Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible ve Fisheye bu zafiyetten etkileniyor. Atlassian, bulut ortamlarındaki etkilenen ürünlerin yamalandığını da açıkladı.
Hangi sürümler yamalandı
Şirketin paylaştığı düzeltmeler Bitbucket Data Center için 9.4.26, 10.2.8 ve 10.5.1 sürümlerini kapsıyor. Confluence Data Center için 9.2.26 ve 10.2.19, Jira Service Management Data Center için 5.12.40, 10.3.26 ve 11.3.12, Jira Software Data Center için 9.12.40, 10.3.26 ve 11.3.12 yayımlandı.
Bamboo Data Center tarafında 10.2.24 ve 12.1.12, Crowd Data Center tarafında 6.3.7, 7.0.3, 7.1.7 ve 7.2.4 sürümleri düzeltme aldı. Crucible ve Fisheye için de 4.9.15 güncellemeleri duyuruldu.
Atlassian, geçici önlem olarak sistemlerin doğrudan internete açık bırakılmamasını, bir web uygulama güvenlik duvarı kuralı uygulanmasını ve bazı ürünlerde Tomcat’in RewriteValve bileşeni üzerinden isteklerin engellenmesini öneriyor. Confluence, JSM, Jira, Bamboo ve Crowd için bu yöntem öne çıkarılırken, Bitbucket tarafında urlrewrite.xml dosyasına yeni bir kural eklenmesi isteniyor.
Açığın çalışma biçimi
Yapılan teknik incelemelere göre açık, Atlassian’ın web-resource işleme mantığından kaynaklanıyor. Bu mantık, “..::..::..::..::WEB-INF::web.xml” gibi bir dizeyi “../../../../WEB-INF/web.xml” biçimine dönüştürebiliyor. Böylece saldırgan, kaynak çözümleme mantığını biliyorsa, tek bir istekle webroot altındaki başka dosyalara sıçrayabiliyor.
İstismar için hedef dosyanın tam adı ve yolu önceden bilinmek zorunda. Bu nedenle açık, dizin içeriğini listelemeye ya da dosya envanteri çıkarmaya izin vermiyor. Buna karşın, bazı kurulumlarda hassas dosyalar bulunabildiği için risk büyüyor. Araştırmacıların aktardığına göre saldırganlar bu yolla belirteçler, kimlik bilgileri, anahtarlar ve başka doğrulama materyallerine ulaşabiliyor.
Örnek olarak verilen istek, “/includes/jquery/plugins/colorpicker/images/” içindeki bir yolun sonundaki eğik çizgiden yararlanarak uygulamanın başka bölümlerine uzanıyor. Paylaşılan örnekte saldırı, Jira içinde “WEB-INF/web.xml” dosyasını çekmeye çalışıyor.
İlk taramalar başladı
Previdian’ın telemetri verilerine göre üç farklı IP adresinden toplam 15 istismar denemesi kaydedildi. Trafiğin Japonya ve ABD’de konumlanan 38.60.157[.]86, 146.70.187[.]234 ve 159.26.119[.]225 adreslerinden geldiği aktarıldı.
Şirket, bu faaliyetlerin watchTowr’ın zafiyete ilişkin ek teknik ayrıntıları yayımlamasından iki saat sonra başladığını belirtti. O teknik paylaşımda açık, kimlik doğrulaması olmayan saldırganların tek bir istekle web kökü içindeki hassas dosyalara erişebildiği ve burada tutulan token, parola, anahtar ya da diğer kimlik doğrulama öğelerini çekebildiği anlatıldı.
Atlassian Crowd ve Jira tarafında risk daha da kritik görünüyor. Araştırmaya göre saldırgan, Crowd’un “WEB-INF/classes/crowd.properties” dosyasına erişebilirse burada tutulan Crowd kimlik bilgilerini alabiliyor. Bu bilgilerle uygulamaya yönetici yetkisiyle giriş yapabiliyor, yeni kullanıcı oluşturabiliyor, kullanıcı izinlerini değiştirebiliyor ve oluşturduğu sahte hesabı Jira Administrator seviyesine yükseltebiliyor.
Previdian kurucusu ve CEO’su Ryan Dewhurst, kamuya açık istismar ayrıntılarının yayımlanmasından sonraki iki saat içinde kendi honeypot ağlarına girişimlerin düştüğünü söyledi. Dewhurst, Nuclei şablonunun yayımlanmasının toplu ve otomatik taramaları daha da kolaylaştıracağını, bu yüzden CVE-2026-21589 etrafındaki etkinliğin kısa sürede artmasını beklediklerini ifade etti.
Araştırmacılar, etkilenen Atlassian ürünlerini kullanan kurumlarda yama uygulamasının acil öncelik olarak ele alınması gerektiğini vurguluyor. Açık için NVD kaydı da şu adreste yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-21589