

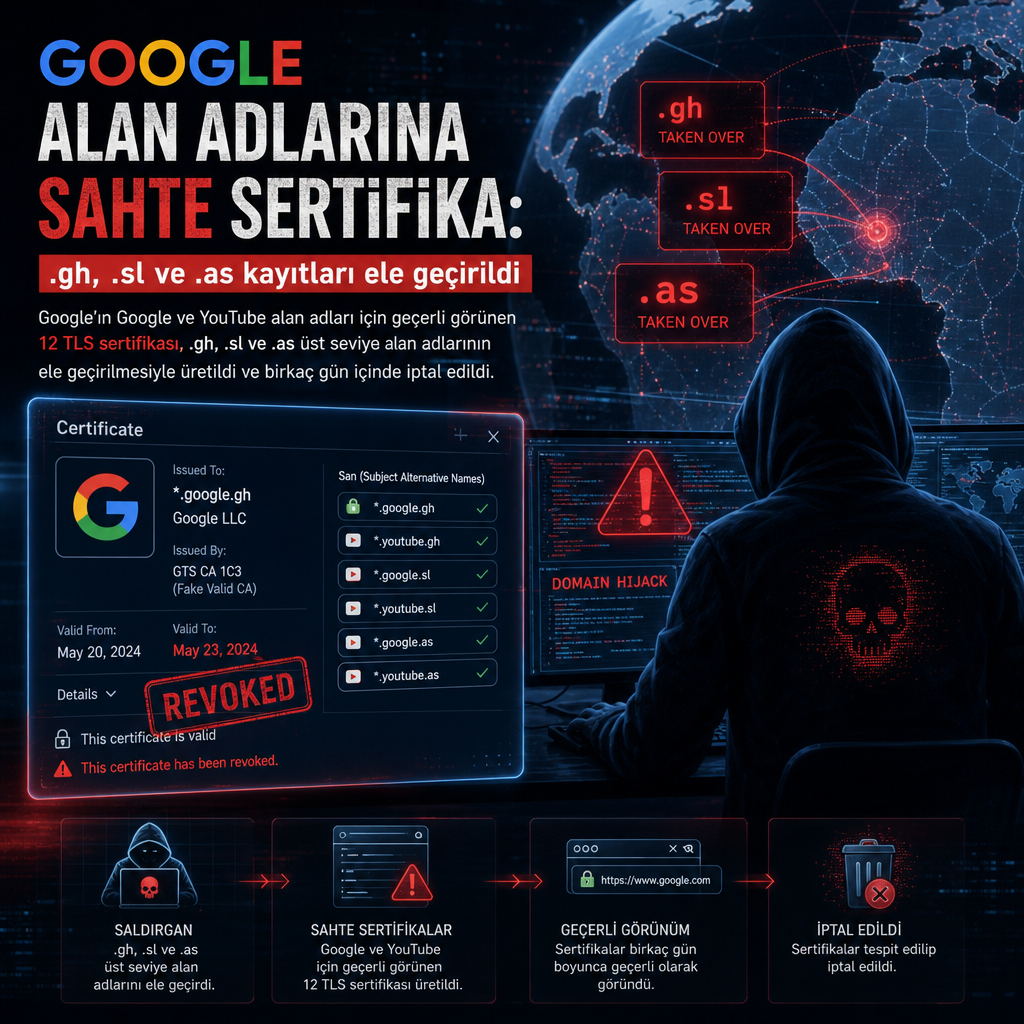
Google’ın Google ve YouTube alan adları için geçerli görünen 12 TLS sertifikası, .gh, .sl ve .as üst seviye alan adlarının ele geçirilmesiyle üretildi ve birkaç gün içinde iptal edildi. Sertifikalar arasında google.com.gh, google.sl ve google.as gibi adlar yer aldı; kayıtlar 22 Eylül ile 27 Eylül arasında oluşturuldu, iptaller ise 26 Eylül ile 1 Ekim arasında tamamlandı.
Şirket, kendi sistemlerinin ihlal edilmediğini söyledi. Risk, Gana’nın .gh uzantısı, Sierra Leone’nin .sl uzantısı ve Amerikan Samoası’nın .as uzantısı altındaki her alan adına yayıldı. Bu uzantılar üzerinden düzenlenen sahte bir sertifika, saldırgana gerçek siteymiş gibi davranma ve şifreli bağlantı üzerinden gönderilen verileri okuma imkânı verebilirdi.
Google, izinsiz sertifikaları Chrome tarafında CRLSets üzerinden engellediğini açıkladı. Şirket ayrıca sertifikaları veren sertifika otoriteleriyle temas kurarak iptal sürecini işletmişti; bu adım, Chrome dışındaki tarayıcı ve uygulamalarda da koruma sağlamak için atıldı. Google, etkilenen alan adlarının tamamını isimlendirmedi.
Kayıtlarda görünen sertifikalar ve saldırının işleyişi
Certificate Transparency, yani sertifika şeffaflığı kayıtları, CA’ların verdiği sertifikaların herkese açık dökümünü tutuyor. Bu kayıtlara göre 22 Eylül’de .gh alanları için iki sertifika, 25 Eylül’de .sl için yedi sertifika, 27 Eylül’de ise .as için üç sertifika üretildi. Araştırmacılar kayıtları ctlogs.dev ve Cert Spotter üzerinden 7 Ekim’de inceledi.
Toplam 12 sertifika yedi farklı alan adı için düzenlendi. 11 sertifikayı Let’s Encrypt verdi, bir sertifika ZeroSSL tarafından üretildi. Tümü domain-validation türündeydi; yani başvuru sahibinin alan adı üzerinde kontrol gösterdiği bir doğrulama sürecinden sonra verildi. İncelenen kayıtlarda, en az 10 Eylül’e kadar geriye gidildiğinde, google.com.gh, google.sl ve google.as için görülen diğer sertifikaların tamamı Google’ın kendi sertifika otoritesi Google Trust Services’e aitti.
Sertifika otoriteleri, başvuru sahibinden alan adı üzerinde kontrol kanıtı ister. Bu kanıt çoğu zaman DNS kaydı eklemek ya da benzer bir doğrulama adımıyla sağlanır. Google’a göre saldırganlar ele geçirdikleri dönemlerde yetkili DNS kayıtlarını değiştirerek bu kontrolü kendi lehlerine çevirdi. Şirket, CA’ların yanlış bir işlem yaptığına dair bir emare görmediğini de belirtti.
Let’s Encrypt tarafında bir çalışan olan Matthew McPherrin, 7 Ekim’de kurumun topluluk forumunda “Evet, Google ve YouTube için sertifikalar verildi ve iptal edildi” diye yazdı. Bu yanıt, kullanıcıların Let’s Encrypt sertifikalarının da saldırı sırasında üretilip üretilmediğini sorması üzerine geldi.
İncelenen alan adları yalnızca Google ve YouTube adlarıyla sınırlı kaldı. Bu nedenle toplam etkilenen alan adı sayısının daha yüksek olması mümkün. Google, aynı saldırıların dünya çapında bilinen markaları ve yaygın çevrimiçi hizmetleri de hedef almış olabileceğini, CT verilerinin bunu işaret ettiğini söyledi ancak isim vermedi.
Kayıtlardaki zaman çizelgesi, saldırının tek bir anda değil, dalgalar halinde yürüdüğünü gösteriyor. .gh sertifikaları 22 Eylül’de, .sl sertifikaları 25 Eylül’de, .as sertifikaları ise 27 Eylül’de kayda geçti. Ayrıca en kısa süre ile ilk kayıt ve iptal arasındaki fark yaklaşık bir buçuk gün oldu; en uzun fark ise neredeyse bir haftaya çıktı. İlk .as sertifikasının kaydı, .gh sertifikalarının iptalinden yaklaşık bir gün sonra oluştu.
Google, saldırıları 6 Ekim’de yayımladığı nottan bir hafta önce öğrendiğini ve ardından derhal harekete geçtiğini açıkladı. Ancak ne saldırının tam tarihini ne de kendi müdahale zaman çizelgesini paylaşmadı. Şirket, tespit ettiği diğer kuruluşlara ait sertifikaları da Chrome içinde engellediğini, ulaşabildiği kuruluşlarla ayrıca iletişime geçtiğini bildirdi.
Chrome kullanıcılarının herhangi bir işlem yapmasına gerek olmadığını söyleyen Google, alan adı sahiplerinin ise koruma için yalnızca tarayıcı engellemelerine güvenmemesi gerektiğinin altını çizdi. Chrome Güvenli Web ve Ağ Ekibi, DNS hijack vakalarının karmaşık olduğunu, bu nedenle yapılan analizlerin etkilenen tüm alan adlarını kapsadığının garanti edilemeyeceğini belirtti. Aynı ekip, Chrome’daki engellemelerin diğer tarayıcıları kullanan kişiler için güvenilir bir koruma sağlamadığını da ekledi.
Google’ın paylaşımında, sertifikalardan herhangi birinin gerçekten Google sitesini taklit etmek ya da kullanıcı verisi okumak için kullanılıp kullanılmadığı yer almadı. Şirket saldırganları da isimlendirmedi; ccTLD’lerin nasıl ele geçirildiğini açıklamadı ve bu uzantıların yeniden güvenli hale gelip gelmediğini de söylemedi.
Saldırı zincirinin özü, alan adı kontrolünün kısa süreliğine saldırganın eline geçmesiyle sertifika başvurusunun meşru görünmesiydi. CA, alan adı kontrolünü doğruladığı anda sertifikayı düzenledi; saldırganlar da bu sırada gerçek siteyi taklit edebilecek bir kriptografik kimlik kazandı. Bu, tarayıcıda kilit simgesinin görünmesini engellemeyen ama güven ilişkisinin kötüye kullanılmasına kapı açan bir senaryo.
Google’ın verileri, 7 Ekim itibarıyla 12 sertifikanın tamamının iptal edildiğini gösterdi. İki .gh sertifikası ve ZeroSSL tarafından verilen sertifika 26 Eylül’de iptal edilirken, kalan dokuz sertifika 1 Ekim’de geri çekildi. CT loglarında bu sertifikaların görüldüğü andan iptaline kadar geçen süre, saldırganın zaman kazanabildiğini de ortaya koydu.
En çok öne çıkan ayrıntı, Google’ın kendi uzantılarıyla sınırlı bir sorun yaşamaması oldu. .gh, .sl ve .as altında açılmış her alan adı, saldırı anında risk altına girdi. Bu da, dünya çapındaki markaların yerel ülke alan adları üzerinden yürüttüğü hizmetlerin, DNS tabanlı bir ele geçirme durumunda sertifika zinciriyle birlikte hedef alınabildiğini gösterdi.
Google’a göre olayla sınırlı olarak Chrome tarafında görülen önlem yeterli değil. Şirket bu yüzden hem iptal mekanizmasını işletti hem de etkilenen diğer kurumları bilgilendirdi. Amaç, aynı sertifikaların başka yazılımlarda yeniden kullanılarak dolaşıma girmesini engellemekti.
Kurumsal alan adı sahipleri için Google’ın işaret ettiği ilk adım, sahip olunan tüm alan adlarında CT kayıtlarını izlemek oldu. Buna park edilmiş alan adları ve bölgesel ccTLD uzantıları da dahil. CT izleme servisleri, bir alan adı için sertifika verildiğinde uyarı üretiyor; bu nedenle .gh, .sl veya .as altında alan adı işletenlerin kendi adlarına tanımlanmamış yeni kayıtları kontrol etmesi gerekiyor.
Google’ın ikinci önerisi sıkı bir CAA kaydı yayımlamak. CAA kaydı, hangi CA’ların bir alan adı için sertifika verebileceğini DNS üzerinden tanımlıyor ve CA’nın bunu sertifika düzenlemeden önce kontrol etmesi gerekiyor. Şirket, bu kaydın mümkünse CA tarafındaki kendi hesaba bağlanmasını da öneriyor; ancak bu özellik her CA tarafından desteklenmiyor.
Üçüncü yol ise istenmeyen sertifikayı doğrudan CA’ya bildirmek. Baseline Requirements adı verilen kurallar uyarınca herhangi biri Certificate Problem Report sunabiliyor ve CA’nın raporu inceleyip ilk bulgularını 24 saat içinde iletmesi gerekiyor. Google, bu mekanizmanın, saldırı sırasında fark edilip edilmediğinden bağımsız olarak, yanlış sertifikaların takibini kolaylaştırdığını belirtti.
Yine de CAA kaydının bir DNS hijack sürerken tek başına sertifika üretimini durduramayacağı vurgulandı. Saldırgan, kayıt silme ya da sahte kayıt ekleme şansı bulursa sertifika almaya devam edebilir. Google’ın aktardığına göre CAA standardı bu ihtimali açık bırakıyor.
Kritik nokta, alan adı sahibi DNS kontrolünü yeniden ele geçirdiğinde başlıyor. Sertifika otoriteleri, tamamlanmış bir alan adı doğrulamasını daha sonraki sertifikalarda yeniden kullanabiliyor. Google, saldırganın bir kez doğrulamayı geçtikten sonra saldırı bittikten sonra da yeni sertifikalar isteyebileceğini, sıkı bir CAA kaydının bunu durdurduğunu söyledi.
Baseline Requirements, bir CA’nın alan adı doğrulamasını 200 güne kadar yeniden kullanmasına izin veriyor. Bu süre, Nisan 2025’te CA/Browser Forum tarafından onaylanan takvime göre Mart 2027’de 100 güne, Mart 2029’da ise 10 güne düşecek. 12 sertifikanın 11’ini veren Let’s Encrypt, Aralık 2025’te alan adı kontrolünü 30 gün boyunca yeniden kullandığını ve bunu 2028’e kadar 7 saate indirmeyi planladığını açıklamıştı.
Google, 7 Ekim itibarıyla incelenen yedi alan adının her birinde sıkı CAA kaydı bulunduğunu da ekledi. Google Public DNS, bu kayıtların tamamında yalnızca Google Trust Services’in alan adı olan pki.goog’u döndürdü.
Sertifikaların her biri, CT arama servislerinde SHA-256 parmak iziyle tek tek bulunabiliyor. Kayıt numaraları tablo sırasıyla eşleşiyor ve 12 sertifikanın tamamı için ayrı ayrı parmak izi yayımlandı.
Paylaşılan parmak izleri şu şekilde listelendi: 0357032e1214ae11d7da8e00f6b89fb7694e240b17d05f2f47feaf43e96aa7d8, 8886ca2b71501a6729f1ae868bd7d7b9b53c5cb6b5c7d851d041db4d6206945d, 986d36b1c68c3e800596c4680dd6c67c42118955e08b472f641793c59dcd347b, 2e1f6d7f24650b0720636efe48f2ccf59704ee6f11ffa52b5a4c4afcc474fe91, e1667fe4e4ea98427960ea2eda7c53af1246ec58ac22282a6877d394a0957065, e1e4fd74f673f1df9c039ae6424b36868a0475a043abea2dedd1f6f12a365ebf, 5b7c491c8784eb438b1634981f1ea6333d3557431268233c2a7a92173ca17122, a10d3b5dbc142d040e6ae772ab41dc44b0e94659237709d1241fdefdd36f7b35, 491f453d208bbb7923626c208df93c95fdfae3b78b738b996c8dafda9d00619a, 798079c762496d26ce99d3a9113cb24715e31ec8a69a6cdcffa70f5001e19df0, 607afd2745b84c4332e028262937be35f25316aadf584340269d23a3dbcd37ef ve b7ea8c77695cf9791a9d45f17c33ebb9bd5f68d4c96df6f56136dc6a834576d2.