

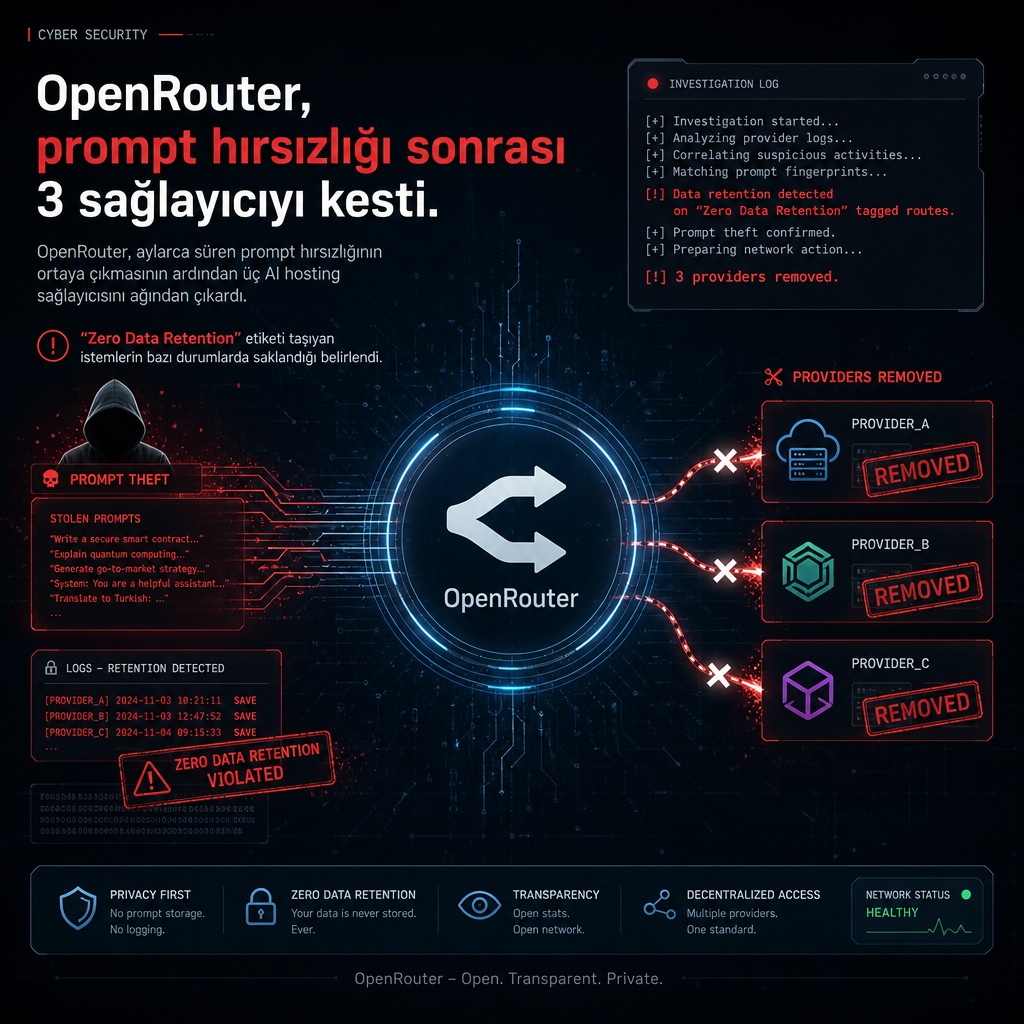
AI isteklerini farklı hosting firmaları üzerinden yönlendiren OpenRouter, araştırmacıların aylarca süren prompt hırsızlığını ortaya çıkarmasının ardından üç sağlayıcıyı ağından çıkardı. Olay, müşterilerin metinlerinin bazı durumlarda “Zero Data Retention” olarak işaretlenmiş olmasına rağmen saklandığını gösterdi.
Bu ayar, normalde bir promptun hiç depolanmaması gerektiği anlamına geliyor. İncelemelerde ise bazı üçüncü taraf sağlayıcıların, bu etikete rağmen gelen istekleri kaydettiği belirlendi. OpenRouter, bu nedenle ilgili üç firmayla çalışmayı sonlandırdı.
Zero Data Retention etiketi korunmamış
OpenRouter, kullanıcıların AI taleplerini tek bir noktadan alıp birden fazla model barındıran sağlayıcılara aktaran bir geçit görevi görüyor. Yapılan son analizler, bu zincirdeki bazı hosting firmalarının gizlilik taahhüdünü ihlal ederek prompt verilerini tuttuğunu ortaya koydu.
Şirketin aldığı karar, özellikle kurumsal müşteriler için kritik görülen veri işleme pratiklerine odaklanıyor. Çünkü “Zero Data Retention” ibaresi, istemlerin işlenip hemen silinmesi beklentisini yaratıyor; buna rağmen kayıt tutulması, kullanıcıların yazdığı içeriklerin beklenenden uzun süre sistemlerde kalması anlamına geliyor.
İncelemelerde kaç istemin etkilendiğine ya da hangi sağlayıcıların bu kaydı tuttuğuna ilişkin ayrıntılar paylaşılmadı. Ancak araştırmacılar, ihlalin aylar boyunca sürdüğünü ve sorunun tek bir anlık hatadan ibaret olmadığını ortaya çıkardı.
OpenRouter’ın üç sağlayıcıyı kaldırması, AI aracı katmanlarında verinin nasıl işlendiği ve hangi tarafın neyi sakladığı sorusunu yeniden gündeme taşıdı. Özellikle hassas iş yüklerinde, istemlerin nerede tutulduğuna ilişkin şeffaflık beklentisi bu olayla birlikte daha da öne çıktı.