

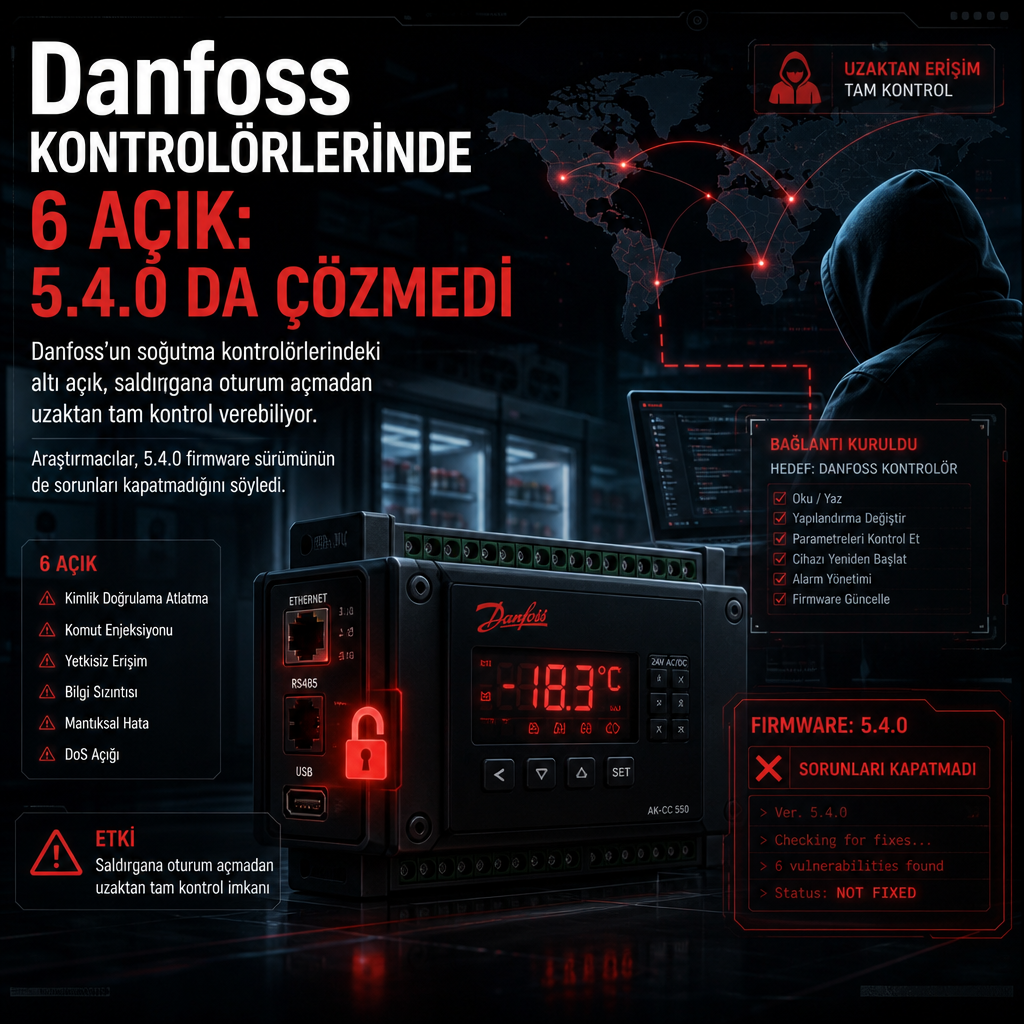
Danfoss’un soğutma kontrolörlerindeki altı güvenlik açığı, saldırgana oturum açmadan uzaktan tam kontrol verebiliyor. Araştırmacılar, en yeni aygıt yazılımı sürümü 5.4.0’ın da bu açıkları kapatmadığını belirtti.
Etkilenen cihazlar, soğutma sistemlerini yöneten Danfoss kontrolörleri. İncelemeye göre kusurlar, kimlik doğrulama olmadan cihaza erişim ve kontrol zincirini kırabilecek nitelikte. Bu da saldırganın, korumalı olmayan bir yönetim yüzeyi üzerinden sisteme sızması halinde cihaz üzerinde geniş yetki elde etmesi anlamına geliyor.
Yama yok, risk sürüyor
En kritik nokta, bu açıklar için şu an bir düzeltme yayımlanmamış olması. Araştırmacılar, 5.4.0 numaralı en güncel firmware’in de güvenlik problemlerini giderdiğini görmedi. Bu nedenle etkilenen sistemleri kullanan operatörler, kalıcı bir yama gelene kadar riskli bir durumda kalıyor.
Belçika, İrlanda ve Almanya’daki siber güvenlik kurumları da bu hafta operatörleri uyardı. Yetkililer, Danfoss kontrolörlerini kullanan kuruluşların maruziyeti ciddiye almasını istedi. Uyarı, açıkların yalnızca teorik bir risk değil, sahada takip edilmesi gereken bir güvenlik sorunu haline geldiğini gösteriyor.
Altı açığın teknik ayrıntıları ve etkilenen ürün kapsamı paylaşılırken, saldırıların nasıl zincirlendiğine ilişkin bilgiler de araştırmacıların analizinde yer aldı. Uzaktan erişimle başlayan bir istismar, kontrolör üzerinde yetkisiz komut çalıştırmaya ve cihazı ele geçirmeye kadar uzanabiliyor.
Bu bulgu için henüz bir CVE listesi paylaşılmadıysa da, yayımlanan teknik inceleme Danfoss tarafında kalıcı bir düzeltme bekleyen kullanıcılar için acil izleme gerektirdiğini ortaya koyuyor.