

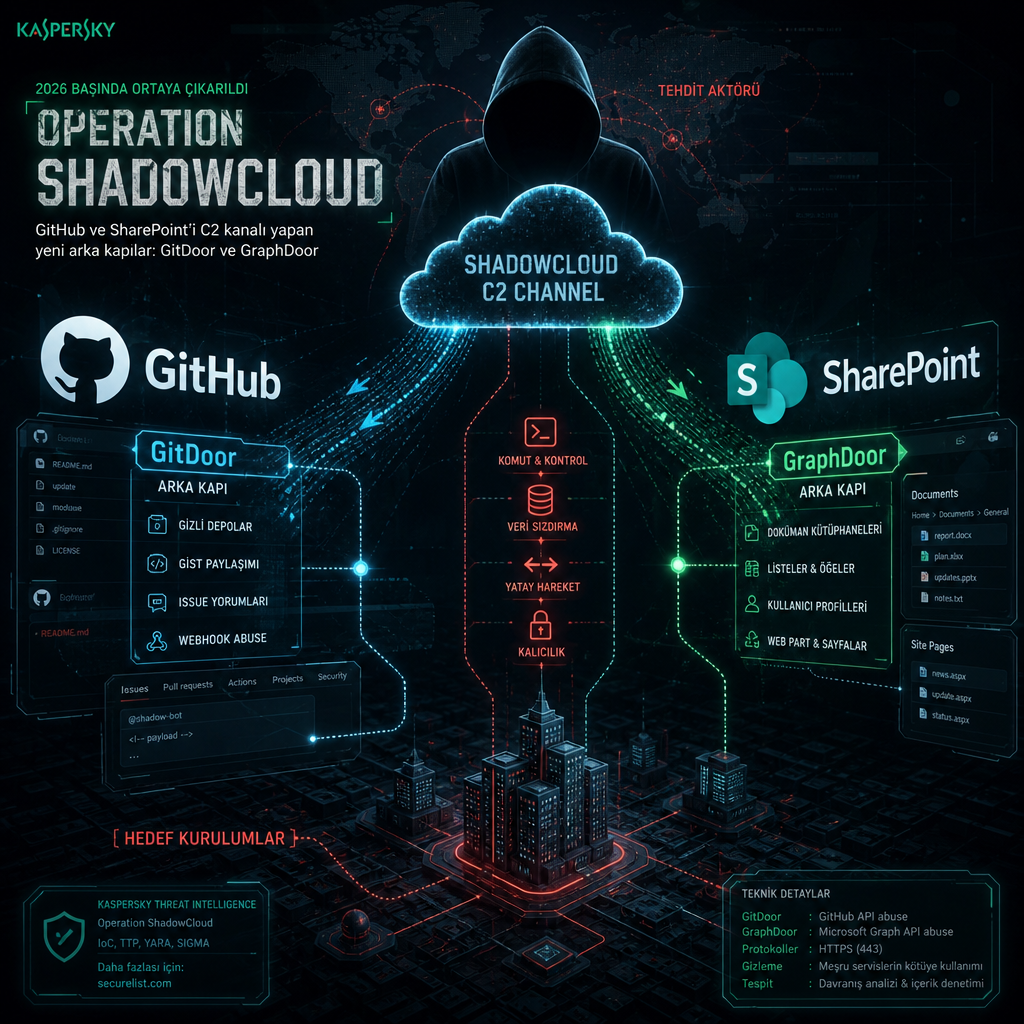
Kaspersky, 2026 başında ortaya çıkardığı Operation ShadowCloud adlı kampanyada yeni nesil GitDoor ve GraphDoor arka kapılarını tespit etti. Araştırmaya göre saldırganlar, GitHub ve SharePoint servislerini açık komuta-kontrol altyapısı gibi kullanarak kötü amaçlı trafiği gizlemeye çalıştı.
GitHub ve SharePoint üzerinden saklanan komutlar
Kampanya, adını iz bırakmadan ilerlemesinden alan bir operasyon yapısıyla yürütüldü. GitDoor ve GraphDoor, saldırganların dışarıdan bakıldığında sıradan bulut trafiği gibi görünen kanallar üzerinden komut iletmesini sağladı. Bu yöntem, güvenlik ekiplerinin klasik C2 bağlantılarını yakalamasını zorlaştırıyor.
Kaspersky, kampanyayı 2026’nın ilk aylarında belirlediğini açıkladı. Bulgular, saldırganların kamuya açık veya kurumsal iş birliği araçlarını doğrudan kötüye kullanarak altyapılarını maskelediğini gösteriyor. GitHub depoları ve SharePoint ortamları, zararlı iletişimin taşıyıcısına dönüştürülmüş durumda.
Yeni arka kapı ailesi öne çıkıyor
GitDoor ve GraphDoor isimleri, operasyonda kullanılan iki ayrı arka kapı ailesine işaret ediyor. Bu araçlar, saldırganın sistemi uzaktan yönetmesine, komut alıp göndermesine ve trafiği meşru servisler içine saklamasına imkân veriyor. Böylece saldırı zinciri, güvenilir görünen platformlar üzerinden yürüyen bir gizlenme katmanına kavuşuyor.
Kaspersky’nin paylaştığı bilgiye göre kampanya, kurumsal ortamları hedef alan sinsi yerleşim ve kalıcılık tekniklerine dayanıyor. Araştırma notunda, operasyonun GitHub ve SharePoint’i birer gizli C2 kanalı gibi kullandığı vurgulandı. Şirket, tehdidi Operation ShadowCloud adıyla izlemeye aldığını bildirdi.