

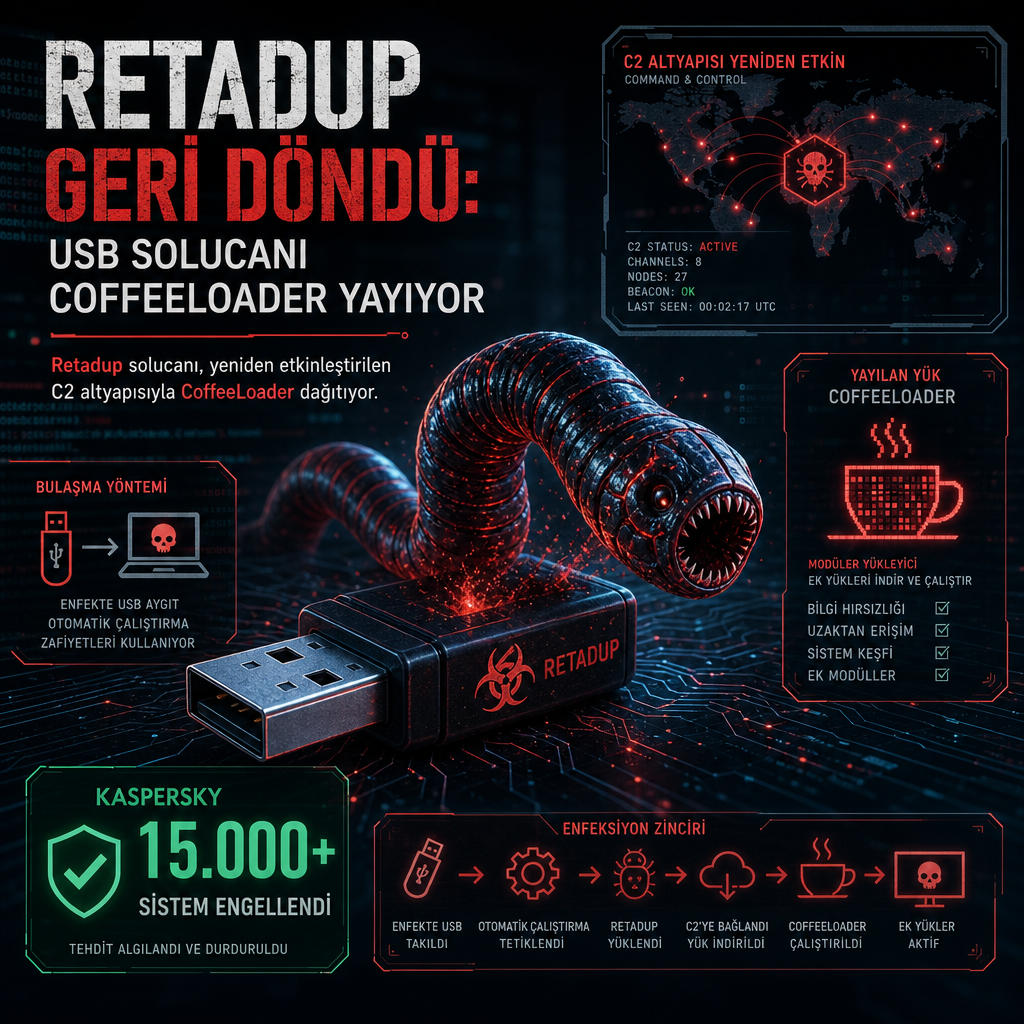
2019’da etkisiz hale getirildiği açıklanan Retadup solucanı, yeni bir dalgayla yeniden ortaya çıktı ve bu kez CoffeeLoader zararlı yazılımını dağıtmak için kullanılıyor. Kaspersky’nin son analizine göre kampanya, özellikle enfekte USB bellekler üzerinden yayılan Retadup altyapısını yeniden devreye sokuyor; ilk belirtiler 2025 başında aynı komuta-kontrol sunucularından üçüncü taraf zararlı yazılım komutları verilmeye başlanmasıyla görüldü.
Retadup, Windows sistemlerini hedefleyen ve kalıcılık sağlayıp ek zararlı yükler indirmek için tasarlanan bir solucan olarak biliniyor. Daha önce kripto para madencileri, Stop fidye yazılımı ve Arkei parola hırsızını dağıttığı kaydedilmişti. Şimdi aynı dağıtım zinciri CoffeeLoader’a uzanıyor. Araştırmacılar, yeniden kaydedilen etki alanlarının komuta-kontrol sunucusu gibi kullanılmaya başladığını ve bunun eski altyapının saldırganlar tarafından tekrar çalışır hale getirildiğini gösterdiğini belirtiyor.
Yeni dalga 7z.dll üzerinden başlıyor
Yeni örnek, NSIS tabanlı bir yükleyiciyle geliyor. Çalıştırıldığında geçici dizine 7z.dll adlı bir dosya bırakıyor ve bunu rundll32.exe üzerinden devreye sokuyor. İlk bakışta 7-Zip arşivleyicisinin meşru kitaplığı gibi görünen bu dosya, aslında yamanmış bir sürüm. Kodunun bir bölümü kötü amaçlı, kendi kendini çözen shellcode ile değiştirilmiş durumda ve bu yapı yeni bir Armoury packer sürümü olarak öne çıkıyor.
Bu packer ailesi CoffeeLoader’da daha önce de görülmüştü. Kaspersky, eski Armoury sürümünün yükün ana gövdesini çözmek için GPU’dan yararlandığını ve bunun için OpenCL kütüphanesini kullandığını aktardı. Yeni sürüm de GPU kullanımını sürdürüyor, ancak OpenCL yerine OpenGL kütüphanesine geçiyor. Böylece saldırı zincirinin gizlenme katmanı değişmiş oluyor.
Önceki sürümlerde ArmouryAIOSDK.dll ve ArmouryA.dll gibi dosya adları kullanılırken, yeni varyantta ara shellcode öne çıkıyor. Bu aşama doğrudan ana zararlı yazılımı getiren bir indirici işlevi görüyor. Nihai hedef yine CoffeeLoader’ı sisteme yerleştirmek, kalıcılık sağlamak ve ardından yeni oluşturulan bir dllhost.exe sürecine enjekte ederek çalıştırmak.
Kalıcı olma ve çalıştırma zinciri
Analize göre trojan, kalıcılığı sağlamak için 7z.dll dosyasını %PROGRAMDATA% veya %LOCALAPPDATA% altındaki alt klasörlere kopyalıyor. Windows Kayıt Defteri’ndeki Run anahtarı da otomatik çalıştırma için kullanılıyor. Alt klasör adı, kitaplık adı ve kayıt değeri sistem birim bilgilerine göre üretilen sekiz onaltılık basamaktan oluşuyor.
İndiricinin kendini korumak için oluşturduğu bir başka kayıt anahtarı, kullanıcının Görev Yöneticisi üzerinden otomatik başlatmayı kapatmasını engelliyor. Kalıcılık oturduktan sonra zararlı yazılım meşru süreçlerden birini seçiyor. dllhost.exe, WerFault.exe, svchost.exe, OpenWith.exe ve AtBroker.exe bunlar arasında sayılıyor. Ardından süreç içine enjekte oluyor ve sabit bir komuta-kontrol sunucusundan shellcode indiriyor.
Bu shellcode, CoffeeLoader yükünü çözüp çalıştırıyor. Zararlı yazılımın desteklediği üç komut da aynı yöntemi izliyor: yükü bir sürece enjekte etmek, diske çalıştırılabilir dosya olarak kaydedip çalıştırmak ya da DLL olarak kaydedip rundll32.exe üzerinden yürütmek.
Retadup altyapısı yeniden devrede
CoffeeLoader’ın yayılımında kullanılan köprü, 2019 Ağustos’unda Fransız kolluk kuvvetleri tarafından dağıtıldığı açıklanan Retadup solucanı. USB belleklerle yayılan bu tehdit, yıllar içinde farklı zararlı yükler taşıdı. Kaspersky’nin tespitine göre yaklaşık iki yıl önce biri, Retadup’ın kullandığı alan adlarını yeniden kaydederek bunları C2 sunucusu gibi kullanmaya başladı. İlk dönemde bu sunucular, 32 bit Armoury sürümüyle paketlenmiş SmokeLoader indiricisini dağıtıyordu. 2025 başına gelindiğinde aynı sunucular CoffeeLoader servisi vermeye başladı.
Kaspersky, Retadup’un gerçek yazarının mı yoksa başka bir tehdit aktörünün mü bu C2 altyapısını yeniden ayağa kaldırdığının netleşmediğini belirtti. Şirket, yeniden ortaya çıkan solucan varyantından yaklaşık 15.000 sistemi engellediğini açıkladı. Bu sistemlerin büyük bölümü Peru, Angola, Rusya ve Bolivya’da yer alıyor.
Retadup, ilk büyük temizleme operasyonunun ardından tamamen ortadan kalkmış bir tehdit olmaktan çok, altyapısı ele geçirilmiş bir solucanın uygun koşulda tekrar kullanılabileceğini gösteren örneklerden biri haline geldi. Yeni kampanya da aynı dağıtım zincirinin, farklı bir yükle ve güncellenmiş bir packer katmanıyla yeniden çalıştırıldığını ortaya koyuyor.