

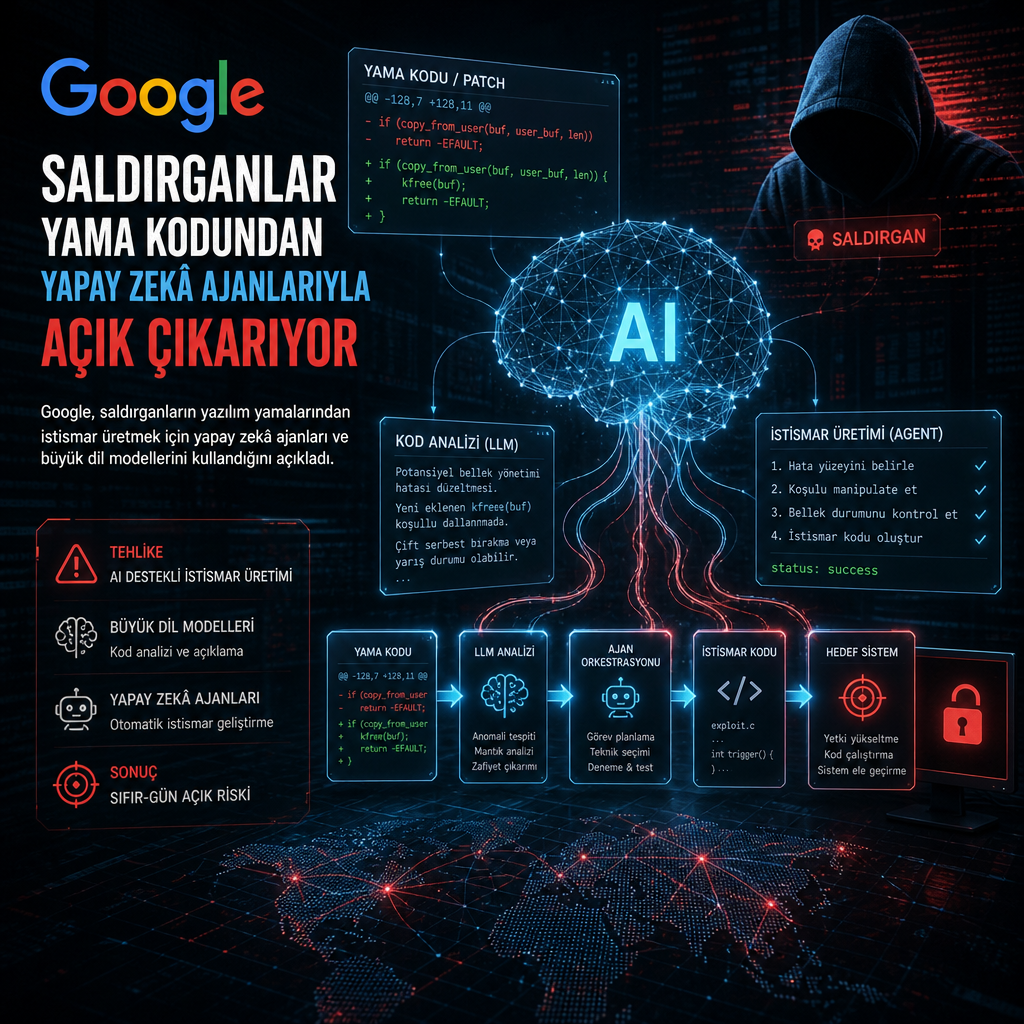
Google, tehdit aktörlerinin yazılım yamalarındaki değişiklikleri kullanarak istismar kodu üretmek ve bunu çalıştırmak için yapay zekâ ajanlarından yararlanmaya başladığını açıkladı. Şirketin son analizine göre saldırganlar, büyük dil modellerinin kapasitesini keşif, kod uyarlama ve saldırı zinciri kurma aşamalarında birlikte kullanıyor.
Bu yaklaşım, özellikle güvenlik araştırmacılarının ve yamaları takip eden ekiplerin ilgisini çekiyor. Çünkü saldırganlar artık yalnızca açık aramakla kalmıyor, yayımlanan düzeltmelerdeki farkları inceleyip zafiyetin nasıl sömürüldüğünü daha hızlı anlayabiliyor. Google, bu yöntemin saldırganlara yeni bir üretkenlik katmanı sağladığını belirtti.
Yama analizi saldırı hazırlığına dönüşüyor
Analizde öne çıkan nokta, yapay zekâ ajanlarının tek başına bir araç gibi değil, saldırganların iş akışının parçası olarak kullanılması. Bu sistemler, kod değişikliklerini karşılaştırma, açıklıkları ayıklama ve belirli bir hedefe göre istismar tasarlama adımlarında devreye sokuluyor. Böylece klasik elle analiz süresi kısalıyor, saldırı hazırlığı daha ölçeklenebilir hale geliyor.
Google’ın değerlendirmesi, büyük dil modellerinin bir yandan savunma tarafında kod inceleme, zafiyet sınıflandırma ve olay müdahalesi gibi işlerde kullanılırken, diğer yandan saldırganların da aynı teknolojiyi istismar geliştirme süreçlerine uyarladığını ortaya koyuyor. Şirket, tehdidin özellikle yama sonrası kamuya açılan teknik detaylardan beslendiğini aktardı.
LLM’ler saldırgan iş akışına girdi
Raporda yer alan bulguya göre tehdit aktörleri, büyük dil modellerinin kod üretme ve açıklama çıkarma kabiliyetlerini saldırı döngüsüne dahil ediyor. Bu kullanım, yalnızca phishing metni yazmakla sınırlı kalmıyor; yamalardan hareketle çalışır istismar üretme, mevcut saldırı kodunu uyarlama ve farklı ortamlara göre yeniden paketleme gibi alanlara da uzanıyor.
Google, bu eğilimin tehdit aktörlerine daha hızlı hareket etme imkânı verdiğini vurguladı. Şirketin aktardığı tabloya göre saldırganlar, yazılım ekosistemindeki güncellemeleri pasif biçimde izlemek yerine, bunları kendi saldırı geliştirme süreçlerine girdi olarak kullanıyor. Böylece yamalar, savunma aracı olmanın yanında saldırı hazırlığının da veri kaynağına dönüşüyor.
Analizde ayrıca, büyük dil modellerinin saldırganlar tarafından farklı aşamalarda zincirleme biçimde kullanıldığı belirtildi. Google, bu durumun güvenlik ekipleri için yalnızca yeni bir teknik trend değil, aynı zamanda istismar geliştirme hızını artıran operasyonel bir değişim anlamına geldiğini kaydetti.