CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
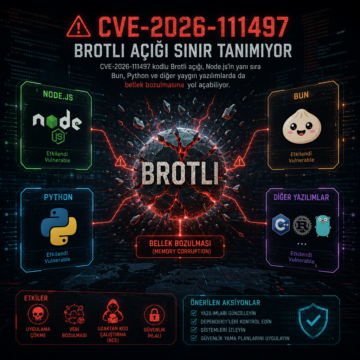


CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
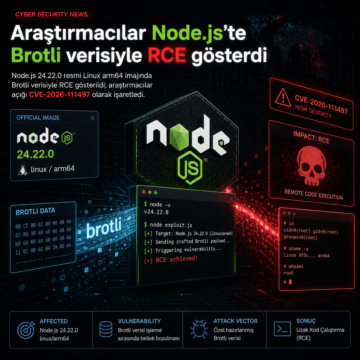
Node.js 24.22.0 resmi Linux arm64 imajında Brotli verisiyle RCE gösterildi; araştırmacılar açığı CVE-2026-111497 olarak işaretledi.
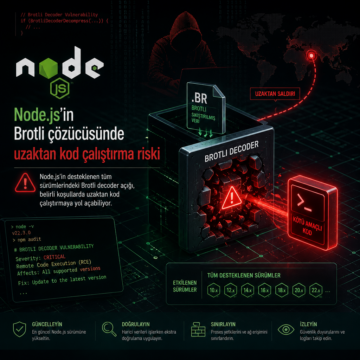
Node.js’in desteklenen tüm sürümlerindeki Brotli decoder açığı, belirli koşullarda uzaktan kod çalıştırmaya yol açabiliyor.
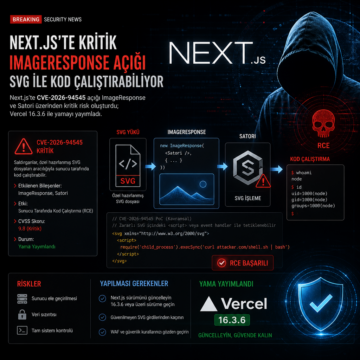
Next.js’te CVE-2026-94545 açığı ImageResponse ve Satori üzerinden kritik risk oluşturdu; Vercel 16.3.6 ile yamayı yayımladı.
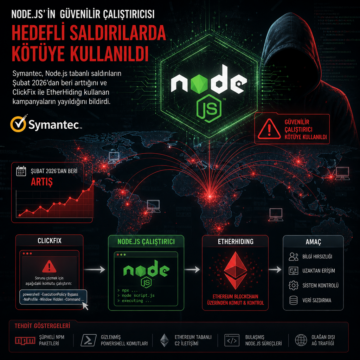
Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
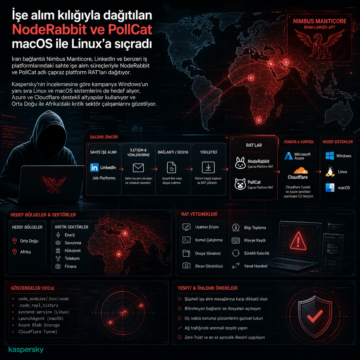
İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
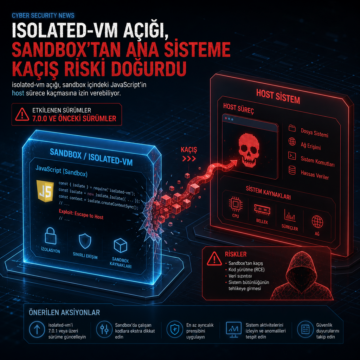
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.
Socket, Joyfill ekosistemine ait iki npm paketinde import anında çalışan ve Tron, Aptos ile BNB Smart Chain üzerinden ikinci aşama yükleri çeken kötü amaçlı bir JavaScript implantı bulduğunu açıkladı. Araştırmaya göre paketler, DEV#POPPER ve PolinRider ile ilişkili örüntüler taşıyor; son aşamadaki kod Node.js RAT ve Python infostealer yetenekleriyle kimlik bilgileri, tarayıcı verileri, Git kayıtları ve geliştirme araçlarına ait dosyaları hedef alıyor.
AsyncAPI npm paketlerinde ortaya çıkan ve IPFS üzerinden şifreli zararlılar indiren çok aşamalı bir botnet saldırısı tespit edildi. Bu tehdit, yazılım tedarik zincirine yönelik saldırıların karmaşıklığını artırırken, güvenlik ekiplerinin yeni önlemler almasını zorunlu kılıyor.
npm paket yöneticisinin 12. sürümüyle birlikte, yazılım tedarik zinciri saldırılarını önlemek için kurulum betiklerinin otomatik çalıştırılması varsayılan olarak devre dışı bırakılıyor. Bu değişiklik, Node.js projelerinde kötü amaçlı kodların çalıştırılmasını engellemek için geliştiricilerin betik çalıştırma izinlerini açıkça vermesini gerektiriyor. Güvenlik ekipleri ve geliştiriciler, yeni sürüme geçiş öncesi betik onaylama süreçlerini gözden geçirmeli ve CI/CD ortamlarında ek koruma önlemleri uygulamalıdır.