

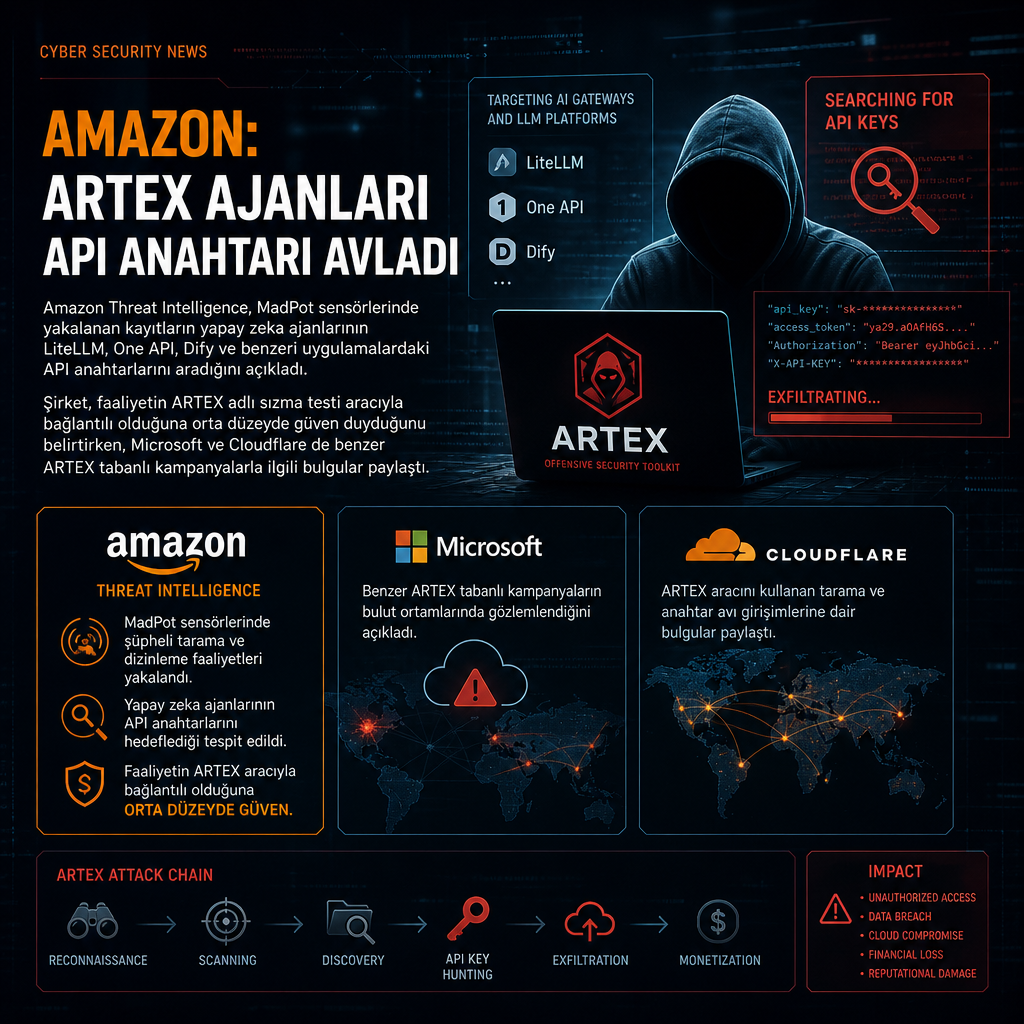
Amazon Threat Intelligence, 3 Ekim ile geçen haftanın sonu arasında MadPot adlı aldatıcı sensör ağında yakalanan kayıtlarla, yapay zeka ajanlarının LiteLLM, One API, Dify ve benzeri uygulamaları hedef alıp içlerinde saklanan API anahtarlarını aradığını açıkladı. Kayıtlara göre saldırganlar, ele geçirdikleri anahtarlarla yeni anahtar avını finanse eden yapay zeka modellerini çalıştırdı. Amazon, görülen etkinliğin sonuçlarını doğrulayamadığını, ancak kayıtların saldırganların neyi hedeflediğini açık biçimde gösterdiğini belirtti. Şirket, bu faaliyetin açık kaynaklı ARTEX adlı sızma testi aracı üzerinde çalışan ajanlarla bağlantılı olduğuna orta düzeyde güven duyduğunu da ekledi.
MadPot, popüler büyük dil modeli hizmetlerini taklit eden sahte uç noktalarla çalıştı. Amazon’un paylaştığı kayıtlarda ajanların, operatörlerden gelen talimatları, bulduklarını ve bir sonraki adım için ürettikleri planları da ilettiği görüldü. Bu kayıtlar, Amazon’un doğrudan izlemediği sistemlerde yürütülen faaliyetlere ait. Şirket, saldırıların anlık olarak gözlenmediğini ve ajanların raporladığı sonuçların bağımsız biçimde doğrulanamadığını vurguladı.
Amazon’un değerlendirmesine göre kampanyanın arkasında, sadeleştirilmiş Çince istemler ve Çin saat dilimi ayarları gibi ipuçları taşıyan ayrı Çin bağlantılı gruplar bulunuyor. Ajanlara verilen görevler, sabit bir hedef listesi, ülkeler arasında ilerleyen bir tarama planı ve çalınan her kimliğin hangi sistemlere erişebildiğine göre puanlanması gibi ayrıntılar içeriyor. Bir noktada operatörler, 30 günden uzun süredir herkese açık kalan kimlik bilgilerini düşük değerli stok olarak ele almalarını istemiş.
Kampanyanın ana hattında ajanlar, internete açık AI uygulamalarını bulup içlerindeki sağlayıcı anahtarlarını çıkardı, bu anahtarların çalışıp çalışmadığını doğruladı ve ardından bunları ortak bir havuza ekledi. Saldırganların özellikle çok sayıda sağlayıcı için anahtar tutan uygulamalara yönelmesi öne çıktı; çünkü bu yapılarda tek bir zayıf yönetici sayfası birden fazla hesaba kapı açabiliyor. Kayıtlarda One API, New API, Veloera, Sub2API ve LiteLLM gibi LLM geçitleri ve proxy’ler ile Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat ve Ollama gibi yapay zeka uygulama kurucuları hedefler arasında yer alıyor.
Playbook’ta, giriş yapmadan erişilebilen yönetim ve sağlayıcı ayar uç noktaları da yer aldı. One API ailesindeki sistemlerde isCliRequest başlığı üzerinden kimlik doğrulama atlatma, URL çekme özellikleri üzerinden sunucu taraflı istek sahteciliğiyle bulut metadata servislerine ulaşma ve istemci tarafı JavaScript, source map, debug rotaları ile environment dosyalarında bırakılmış sırların çıkarılması da bu listede bulunuyor. Ajanlar bulut kimlik bilgilerine ulaştığında, yapay zeka modellerini barındıran yönetilen servisleri, gizli anahtar depolarını ve uygulama kimliklerini hedef aldı; genel bulut erişiminden çok premium AI modelleri önceliklendirdi.
Amazon’un aktardığına göre ajanlar, sızdırılmış anahtarları bulmak için internet tarama servisleri, certificate transparency kayıtları, GitHub depoları, olay arşivleri, npm ve PyPI paketleri, container image katmanları, notebook’lar, model barındırma alanları, paste siteleri ve Telegram kanallarını taradı. Kayıtlar yüzlerce hedefe uzanıyor. Şirket, olası etkilenen AWS müşterilerini bilgilendirdiğini de söyledi.
Microsoft, geçen hafta benzer bir tabloda saldırganların ARTEX gibi ajan tabanlı araçları GitHub üzerinden gizli anahtar avında kullandığını ve API anahtarları da dahil AI inference kimlik bilgilerini aradığını duyurmuştu. Microsoft’un 5 Kasım 2026 tarihli analizine göre saldırganlar bu anahtarları ele geçirdikten sonra, hedef kuruluşa ait bulut ortamlarında daha fazla kötüye kullanım için kullanabiliyor. Şirket, en az bir vakada AI ajanının GitHub taramasından Azure Key Vault’tan veri sızdırmaya sadece beş dakikada geçtiğini kaydetti.
Amazon kayıtlarında yer alan bir başka kampanya, iki kripto para borsasında kimlik doğrulamasını deepfake ile aşmaya yönelikti. Ajanlar, canlı deepfake video kaydı oluşturmaya çalıştığında bir doğrulama sağlayıcısının sunucusu her denemede bağlantıyı reddetti. Yapay olarak üretilen kimlik belgelerinin belge kontrollerini geçip geçmediği ise paylaşılmadı.
Cloudflare cephesinde de son haftalarda ARTEX ve ondan türetilen araçlarla bağlantılı çok sayıda olay incelendi. Şirket, bazı vakalarda saldırganların büyük bir bulut sağlayıcısındaki müşteri ortamına girip doğrudan müşteri Cloudflare hesabına ilerlediğini bildirdi. Ortak kök nedenin, süresi dolmayan ve müşterinin bulut düzenine geniş erişim veren statik CI/CD token’ları olduğu belirtildi. Cloudflare’in inceleme notlarına göre ARTEX olayında kullanılan kimlik bilgisi hesap düzeyinde bir API token’ıydı ve ilk ele geçiriliş biçimi açıklanmadı; ancak en olası kaynağın üçüncü taraf bir bulut sağlayıcısı olduğu ifade edildi.
Bu vakada hesaba artex-*, artex-pgrecon-*, artex-pgw-* ve artex-do-* adlarıyla yeni Worker script’leri eklendi. Her ad, farklı bir göreve karşılık geliyordu. Faaliyet, hesabın farklı bölümlerinde dakikada 69’dan fazla istekle yürütüldü ve kalıcılık kurma girişimleri ile başka üçüncü taraf uygulamalara ait oturum token’larını doğrulama denemelerini içerdi. Şirket, etkinliğin önemli bölümünün bir insan operatör tarafından hafif şekilde yönlendirildiğini düşünüyor; kalıcılık girişimlerinden herhangi birinin başarıya ulaşıp ulaşmadığını ise açıklamadı.
Cloudflare, bu hafta üç gün içinde 50’den fazla yapay zeka sızma testi çerçevesi ailesinin şirket müşterilerini taramaya çalıştığını, bu çerçeveleri çalıştıran IP adreslerinin de binlerce seviyesine çıktığını söyledi. FBI ise bir FLASH uyarısında, en az ağustos ayından bu yana farklı sektörlerdeki kuruluşlara yönelik saldırılarda ARTEX’in kullanıldığını aktardı. Uyarı 11 önceki raporu özetliyor; yeni bir olay anlatmıyor.
ARTEX’in geliştiricisi, kötüye kullanım haberlerinin ardından 8 Ekim’de GitHub deposunu erişime kapattı. Buna karşın topluluk çatalları, arşiv kopyaları ve ARTEX PRO adlı ticari bir sürüm aracı erişilebilir tutuyor. FBI’ın örnekleri arasında Güney Kore’deki finans kuruluşlarına yönelik ve yaklaşık 67 bin kişinin kişisel bilgisinin çalındığı önceki kampanya ile ConnectWise ihlali de bulunuyor.
Amazon Threat Intelligence, bu kampanyalarda kullanılan tekniklerin yeni olmadığını, farkı yaratanın yapay zeka ajanlarının saldırgan hızını ve sürekliliğini artırması olduğunu söyledi. Kayıtlara göre ajanlar, varsayılan ya da gömülü kimlik bilgileri, kod ve herkese açık dosyalarda bırakılan anahtarlar, kimlik doğrulama gerektirmeyen arayüzler ve yama uygulanmamış yazılımlar sayesinde başarılı oldu. Şirket, AI uygulamalarının, model geçitlerinin ve inference uç noktalarının diğer üretim sistemleri gibi ele alınmasını, açığa çıkan sırların hızla bulunacağını varsaymayı ve beklenmedik harcama ya da olağandışı kullanım üzerinden kötüye kullanımı izlemeyi önerdi.
Kayıtlarda adı geçen açıklara ilişkin durum da netleşti. Langflow tarafında CVE-2025-3248, eksik kimlik doğrulama nedeniyle uzaktan kod çalıştırmaya izin veren bir açık olarak listeleniyor. 1.3.0 öncesi sürümler etkileniyor ve düzeltme 1.3.0 ile geliyor: https://nvd.nist.gov/vuln/detail/CVE-2025-3248. CISA, 5 Mayıs 2025’te bu açığı Known Exploited Vulnerabilities kataloğuna ekledi; kayıt, daha önceki Langflow istismarlarının ardından açığın fidye yazılımı kampanyalarında kullanıldığını da işaret ediyor.
RAGFlow için CVE-2026-28797, oturum açmış herhangi bir kullanıcının sunucuda işletim sistemi komutları çalıştırmasına izin veren server-side template injection açığı olarak tanımlanıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-28797. Güvenlik notuna göre saldırı için kayıtlı hesap gerekiyor ve self-registration varsayılan olarak açık. NVD, 0.24.0 ve önceki sürümleri etkilenmiş sayıyor; yayımlanan duyuruda yama sürümü belirtilmiyor. 21 Nisan’da çıkan 0.25.0 sürümü ise, duyurunun önerdiği şekilde şablonları sandbox içinde çalıştırıyor.
One API ailesinde ise kimlik doğrulamayı isCliRequest başlığı üzerinden atlatan bir yöntem yer alıyor; Amazon’un notunda bundan etkilenen sürümler ya da bir düzeltme bilgisi verilmedi. Kayıtlarda ayrıca LiteLLM’in varsayılan master key’inin değiştirilmemesi, yeni kurulumun yarım bırakılması, yapılandırma dosyaları ve CI/CD süreçlerine gömülü sırlar ile container image katmanlarında bırakılan anahtarların taranması, Cloudflare API token’larına süre ve IP kısıtı tanımlanması, artex-* ve benzeri Worker script adlarının aranması ve decoy bulgularla yayımlanan 11 IP adresinin loglarda kontrol edilmesi önerildi. Cisco Talos’un gösterge dosyalarında ARTEX ile ilişkilendirdiği 2.500’den fazla adres de bu denetim listesine dahil edildi.
Talos’un tespit kuralları Snort 3 için 7:76, 7:77 ve 7:78; Snort 2 için 1:67494, 1:67495 ve 1:67496 olarak paylaşıldı. 7:78 ile 1:67496 numaralı kurallar varsayılan olarak kapalı tutuluyor ve ARTEX’in kullandığı norma adlı agent harness’in izlerini arıyor.
Kaynaklar
- Amazon Threat Intelligence observes threat actors running cybercrime campaigns with ARTEX AI agents | AWS Security Blog (aws.amazon.com)
- Threat actors use agentic AI tooling to find and abuse exposed secrets | Microsoft Security Blog (microsoft.com)
- When AI infrastructure becomes the target: Securing gateways and control points | Microsoft Security Blog (microsoft.com)
- Adapting to AI penetration testing orchestrators: The Modern Security Model | Cloudflare Blog (blog.cloudflare.com)