

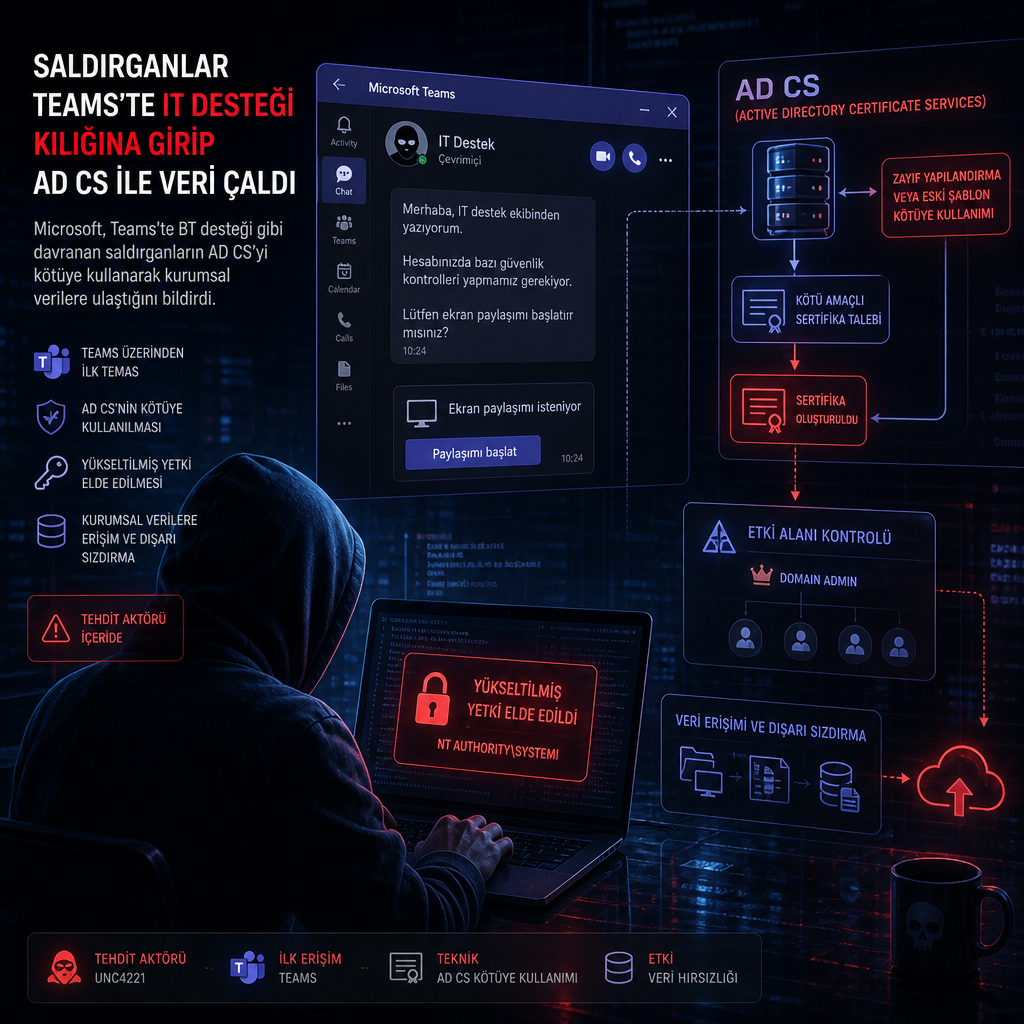
Microsoft, saldırganların Microsoft Teams üzerinden kendilerini BT destek ekibi gibi tanıttığı ve Active Directory Certificate Services’i kötüye kullanarak kurum içi verilere ulaştığı iki ayrı sızma vakasını incelediğini açıkladı. Şirketlerden biriyle ilgili olayda veri hırsızlığına kadar uzanan bir zincir kuruldu.
İncelemeye göre saldırganlar, yardım masası ya da destek personeli görünümüyle çalışanlarla iletişime geçti. Bu ilk temasın ardından ağda ayrıcalık yükseltme ve kimlik tabanlı erişim elde etme adımlarına geçildi. Microsoft, kampanyanın merkezinde AD CS’nin suistimal edilmesini gördü. Bu bileşen, normalde kurumsal sertifika yaşam döngüsünü yönetmek için kullanılıyor.
Kimlik zinciri üzerinden kurumsal erişim
AD CS, Windows altyapısında meşru bir yönetim aracı olarak yer alıyor. Ancak saldırganlar bu tür bileşenleri ele geçirdiğinde, sertifika tabanlı kimlik doğrulamayı kendi lehlerine çevirebiliyor. Microsoft’un raporunda aktardığı vakalar, tehdit aktörlerinin yalnızca sosyal mühendisliğe yaslanmadığını, kurumsal kimlik altyapısını da hedef aldığını gösteriyor.
Şirket, iki intrüzyonu ayrı ayrı analiz ettiğini belirtti. Bunlardan birinin şirket verilerinin dışarı sızdırılmasıyla sonuçlandığı kaydedildi. Microsoft, olayların tam kurban profili ya da çalınan veri türüne ilişkin ayrıntı paylaşmadı.
Saldırıların Microsoft Teams üzerinden başlaması, kurumsal iletişim araçlarının güvenilir görünümünün istismar edildiğini ortaya koyuyor. Tehdit aktörleri, kullanıcıların günlük iş akışında yer alan platformlarda destek görevlisi gibi davranarak ilk erişimi almaya çalıştı. Ardından AD CS üzerinden sertifika temelli yetkilendirme akışına müdahale edildi.
Microsoft’un bulguları, kimlik altyapısının tek başına güvenli kabul edilemeyeceğini ve sosyal mühendislik ile kurumsal sertifika sistemlerinin birlikte hedef alınabildiğini ortaya koydu. Şirket, olayları raporunda ayrı vakalar olarak ele aldı ve birinde veri kaybı yaşandığını doğruladı.