

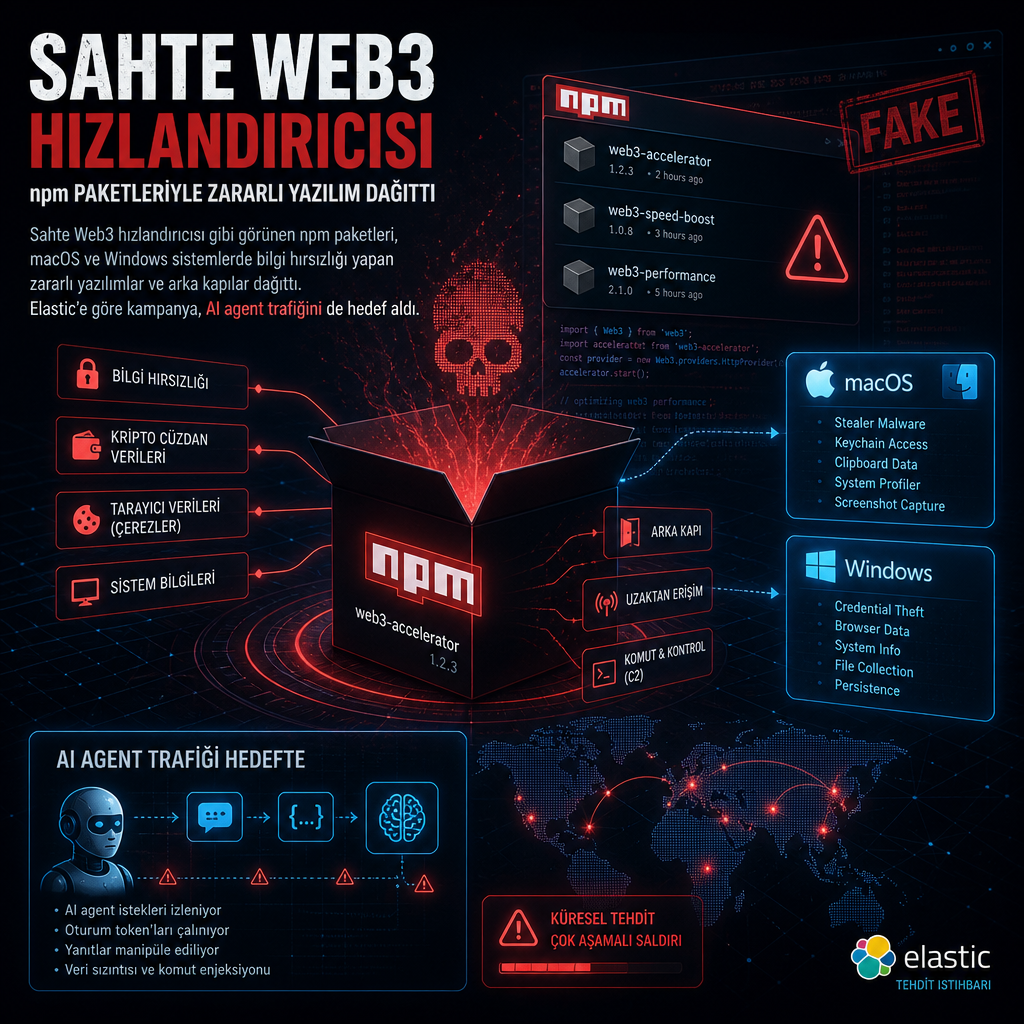
Elastic’in son incelemesine göre, sahte bir Web3 hızlandırıcısı üzerinden dağıtılan npm paketleri macOS ve Windows sistemlerde bilgi hırsızlığı yapan zararlı yazılımlar ile arka kapılar taşıdı. Kampanya, yapay zekâ ajanı trafiğini de ele geçirmeyi amaçlayan bir kurguya dayanıyor.
İncelemeyi yapan araştırmacılar, paketlerin geliştiricilere sunulan meşru araçlar gibi gösterildiğini ve kurulumdan sonra iki ayrı zararlı yükleme zinciri çalıştırdığını belirtti. Zincirlerden biri kimlik bilgileri ve diğer hassas verileri çalan zararlı yazılıma, diğeri ise sistemde kalıcılık sağlayan bir arka kapıya ulaşıyordu.
macOS ve Windows için iki ayrı yük
Elastic, zararlı araçların hem Apple macOS hem de Windows makineleri hedef aldığını aktardı. Paketlerin görünürde Web3 geliştirme ortamını hızlandıran yardımcı yazılımlar gibi sunulması, saldırının özellikle yazılım geliştiricilerini ve kripto ekosistemiyle çalışan ekipleri hedef aldığını gösteriyor.
Şirketin bulgularına göre, npm ekosisteminde yayılan bu paketler yalnızca birer sahte bağımlılık değil; aynı zamanda saldırganın uzaktan kontrolünü sürdürmesine yarayan bileşenler de içeriyor. Araştırmacılar, paketlerin bilgi çalma işleviyle birlikte backdoor mekanizmasını da aynı kurgu içinde kullandığını yazdı.
Hedefte yapay zekâ ajanı trafiği de var
Kampanyanın öne çıkan tarafı, saldırganların yalnızca uç cihazları değil, AI agent trafiğini de yönlendirmeye çalışması oldu. Bu yaklaşım, yapay zekâ tabanlı otomasyonların giderek daha fazla ağ ve uygulama katmanına temas ettiği ortamlarda saldırı yüzeyini genişletiyor.
Elastic, bu paketlerin doğrudan npm üzerinden dağıtıldığını ve meşru görünümlü isimler altında indirilerek kurulduğunu vurguladı. Araştırmada yer alan bulgular, açık kaynak paket ekosisteminin tedarik zinciri saldırıları için hâlâ cazip bir kanal olduğunu bir kez daha ortaya koydu.
Şirket, kampanyanın ulaştırdığı yüklerin bir kısmını bilgi hırsızlığına, bir kısmını ise macOS ve Windows üzerinde arka kapı açmaya dönük olarak tanımladı.