

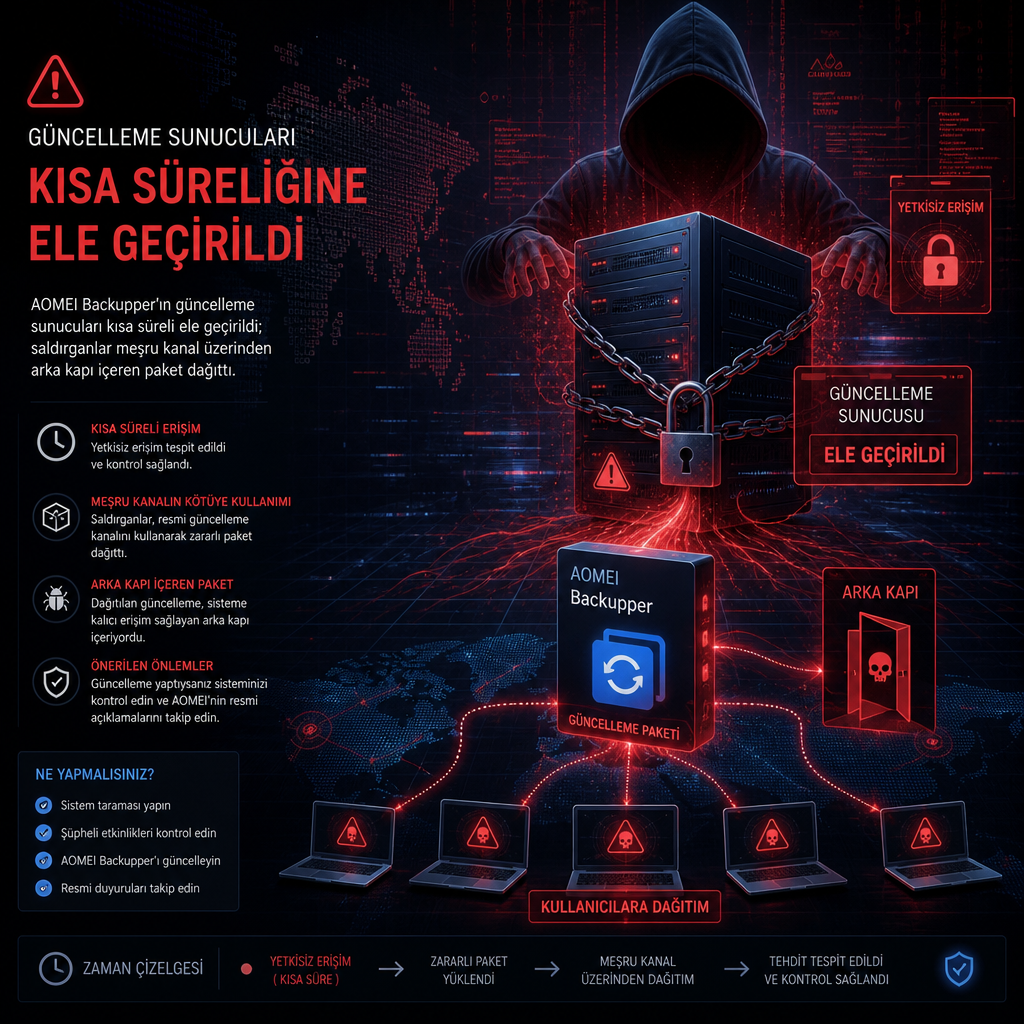
Yedekleme yazılımı AOMEI Backupper’ın güncelleme altyapısı saldırganların kısa süreli müdahalesiyle bozuldu; kullanıcıların önüne arka kapı yerleştiren bir paket çıkarıldı. Olay, Windows kullanıcılarını etkiledi ve saldırı dakikalarla ölçülen bir pencerede gerçekleşti.
Google Threat Intelligence Group, Mandiant ve ManageEngine Threat Analysis ekibinin incelemesine göre saldırganlar, AOMEI Backupper’ın güncelleme sunucularını hedef alarak meşru bir dağıtım kanalını kötüye kullandı. Amaç, güncelleme mekanizması üzerinden zararlı bir dosya yayıp sisteme kalıcı erişim sağlayan bir backdoor ulaştırmaktı. Kullanıcı, normal bir güncelleme indirdiğini sanırken saldırganların yükünü aldı.
Analistler, müdahalenin uzun sürmediğini, ancak bu kısa sürede zincirin başarıyla çalıştırıldığını belirtti. Olay, yazılım tedarik zincirinde en kritik noktaların yalnızca kod deposu olmadığını; güncelleme sunucuları ve dağıtım kanallarının da hedef haline geldiğini bir kez daha gösterdi. Tehdit aktörleri bu tür saldırılarda, yazılım üreticisinin altyapısına sızarak zararlı içeriği doğrudan kullanıcıya ulaştırıyor.
İncelemelerde saldırının teknik ayrıntıları tam olarak açılmadı; buna karşın kampanyanın, güvenilir bir yazılım paketinin içine gizlenmiş backdoor ile teslimat yaptığı doğrulandı. Bu yöntem, saldırganların kullanıcı tarafında ek etkileşim gerektirmeden erişim elde etmesine imkân veriyor. Meşru güncelleme kanalı kullanıldığı için dosya, güvenlik kontrollerinden daha kolay geçebiliyor.
Araştırma ekipleri, olayı tedarik zinciri saldırılarının güncelleme altyapılarını ne kadar hızlı istismar edebildiğine örnek olarak kayda geçirdi. AOMEI Backupper tarafında etkilenen sürüm ya da güncelleme paketinin ayrıntıları paylaşılmadı, ancak saldırının yalnızca birkaç dakika sürmesi, saldırganların hazır bekleyen bir dağıtım fırsatı yakaladığını gösterdi.