

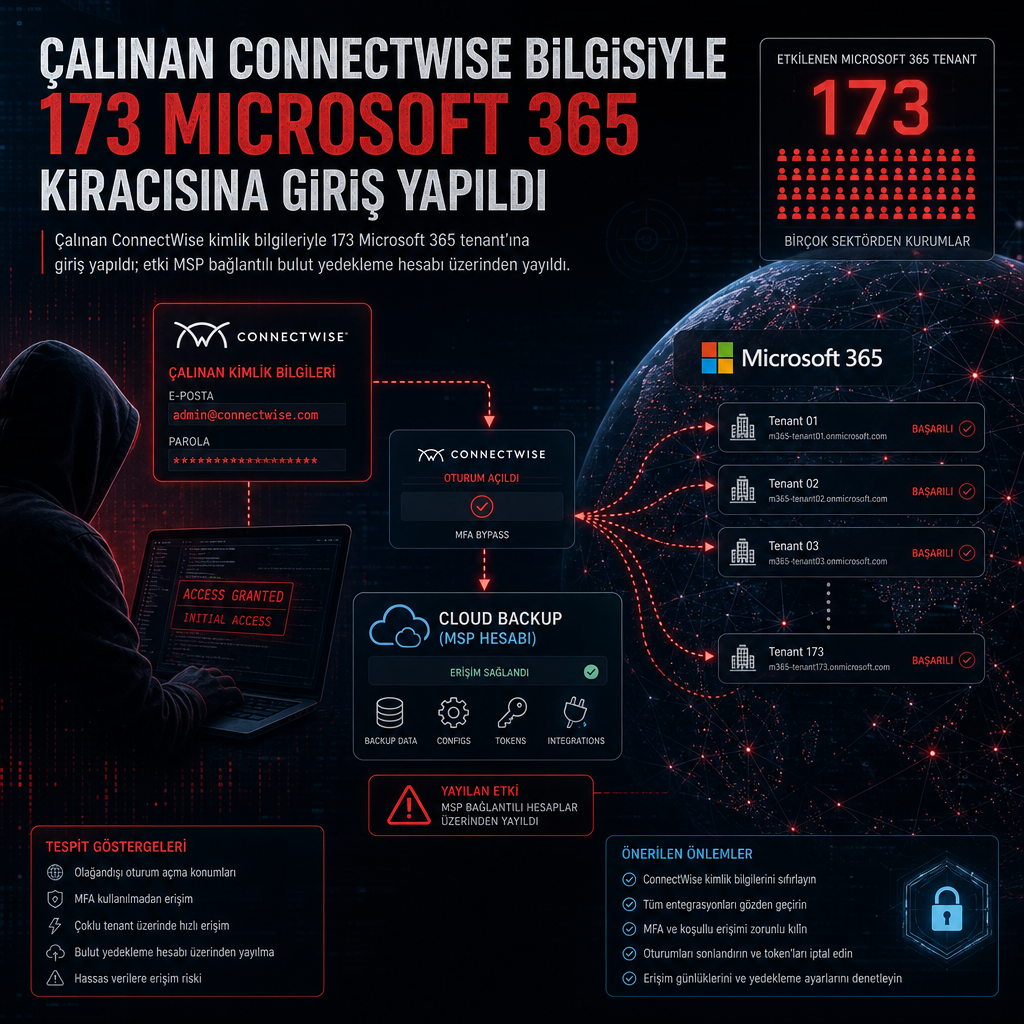
Bir saldırganın ele geçirilen ConnectWise kimlik bilgileriyle 173 ayrı Microsoft 365 kiracısına giriş yaptığı bildirildi. Hedefte, yönetilen servis sağlayıcıların bulut yedekleme ve kurtarma hizmeti olarak kullandığı ConnectWise Cloud Backup ortamlarıyla bağlantılı hesaplar vardı.
Bulut yedekleme hesabı üzerinden geniş erişim
ConnectWise Cloud Backup, özellikle MSP’ler için tasarlanan bulut tabanlı bir yedekleme ve kurtarma servisi olarak kullanılıyor. İncelemeye göre saldırgan, bu servise ait bir hesabı ele geçirdikten sonra Microsoft 365 tarafında çok sayıda kiracıya erişim sağladı. Toplam 173 tenant’ın etkilenmesi, tek bir tedarikçi hesabının müşteriler arasında ne kadar geniş bir erişim zinciri yaratabildiğini ortaya koydu.
Olayın nasıl gerçekleştiğine ilişkin ayrıntılar sınırlı tutulsa da, başlangıç noktasının çalınmış ConnectWise oturum bilgileri olduğu açıklandı. Bu tür bir erişim, saldırganın doğrudan kurumsal e-posta ve iş birliği ortamlarına sıçramasına kapı açabiliyor.
MSP ekosisteminde zincirleme risk
ConnectWise Cloud Backup gibi hizmetler, yedekleme yönetimini merkezileştirdiği için MSP’lerin operasyonunda kritik rol oynuyor. Aynı yapı, bir hesap ele geçirildiğinde birden fazla müşteriye uzanan bir etki alanı da yaratıyor. Bu olayda da saldırganın tek bir kimlik bilgisiyle çok sayıda Microsoft 365 kiracısına ulaşması, saldırı yüzeyinin tedarikçi ilişkileri üzerinden nasıl büyüyebildiğini gösterdi.
Microsoft 365 tenant’ları üzerinden yürütülen bu tür erişimler, posta kutuları, dosya alanları ve iş akışları üzerinde doğrudan operasyonel risk oluşturuyor. Haberde hangi verilerin alındığı ya da hangi ek kötüye kullanım adımlarının izlendiği belirtilmedi; ancak erişim sayısının 173’e çıkması, olayın yalnızca tekil bir hesap ihlalinden ibaret kalmadığını ortaya koydu.