

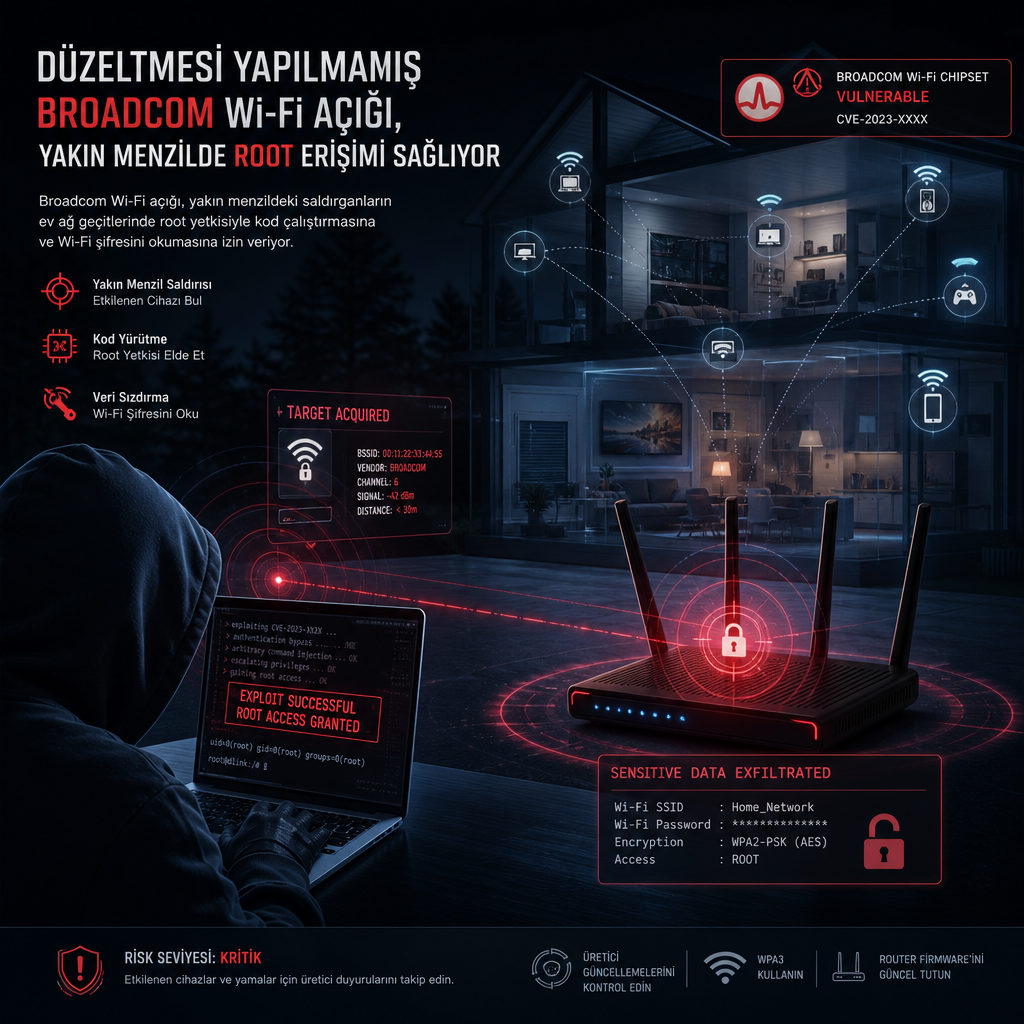
Broadcom yongalarındaki yamalanmamış bir Wi‑Fi açığı, saldırganların kapsama alanına girdikleri router ve ev ağ geçitlerinde root yetkisiyle код çalıştırmasına izin veriyor. Güvenlik araştırmacısı, saldırıyı Belçika’daki üç internet sağlayıcısının verdiği ev ağ geçitleri üzerinde çalışır halde gösterdi; örneklerden birinde cihazın içinden Wi‑Fi parolasını da okudu.
Ev ağ geçitlerinde çalışan saldırı zinciri
Demoda kullanılan cihazlar, Belçika’daki üç farklı internet operatörünün abonelerine sağladığı ev ağ geçitleriydi. Araştırmacı, saldırının yalnızca aynı kablosuz menzilde bulunmayı gerektirdiğini ve bu erişimle cihaz üzerinde en yüksek ayrıcalıklara çıkılabildiğini aktardı. Gösterimde, cihaz belleğinden Wi‑Fi şifresinin alınabildiği de görüldü.
Bulgu, Broadcom Wi‑Fi bileşenini kullanan donanımları ilgilendiriyor. Açığın hangi ürün ailelerinde yer aldığına dair ayrıntı paylaşılmadı, ancak saldırının uzaktan değil, yakın mesafeden tetiklendiği vurgulandı. Bu da ev ağ geçitleri ve benzeri kablosuz ağ ekipmanlarını doğrudan riskli hale getiriyor.
İstismar yerel ağ erişimiyle başlıyor
Gösterilen yöntem, saldırganın fiziksel olarak yakınında bulunduğu bir cihazı hedef alıyor ve kablosuz bağlantı katmanını kullanarak kod çalıştırmaya kadar ilerliyor. Root seviyesine çıkılması, cihazın ayarları, trafiği ve kimlik doğrulama verileri üzerinde tam denetim anlamına geliyor.
Teknik gösterimde Wi‑Fi parolasının okunabilmesi, saldırının yalnızca cihazı ele geçirmekle kalmadığını, ağ erişim bilgilerini de açığa çıkarabildiğini ortaya koydu. Araştırmacı, çalışmayı üç Belçika internet sağlayıcısının ev ağ geçitleri üzerinde doğruladı.
Açığa ilişkin bir CVE numarası paylaşılmadı. Broadcom tarafındaki yamanın durumu da açıklanmadı.