

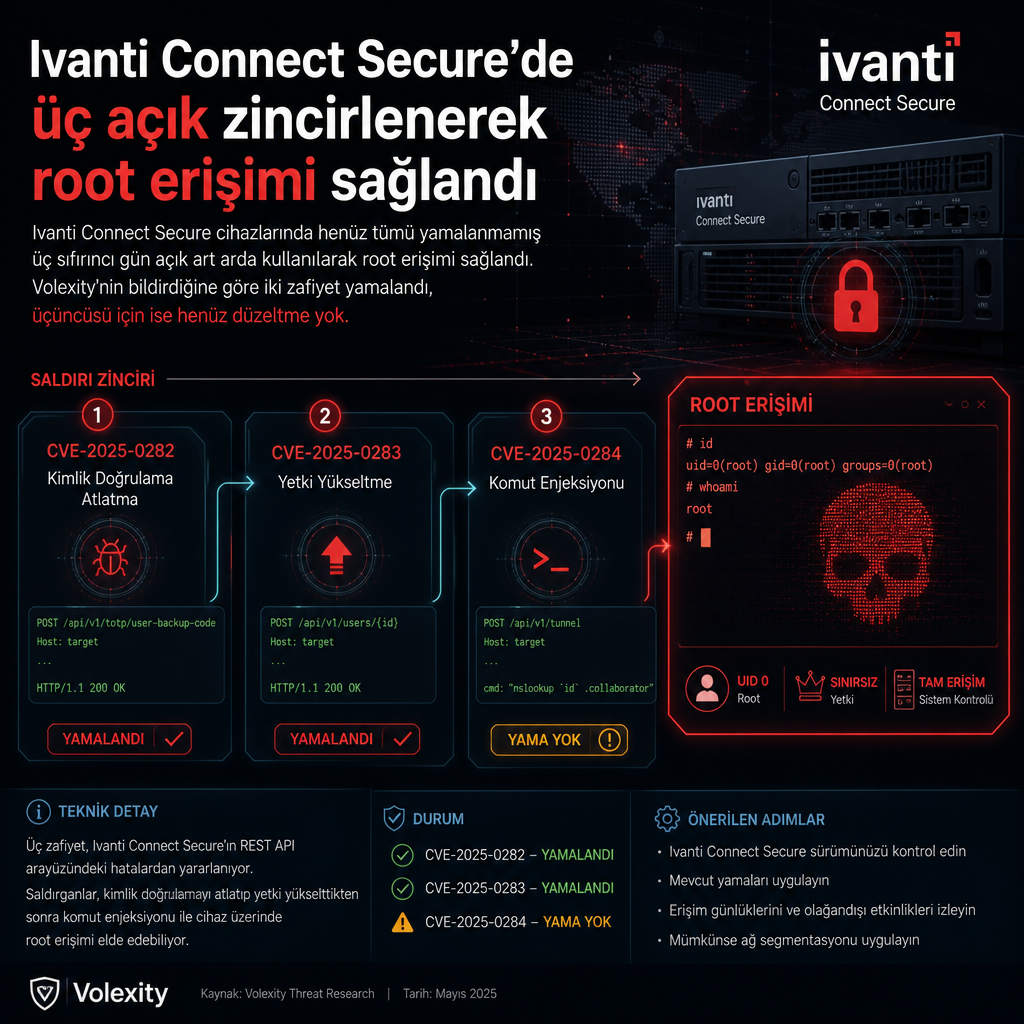
Ivanti Connect Secure cihazlarına yönelik saldırılarda, henüz tümü yamalanmamış üç sıfırıncı gün açığın art arda kullanıldığı ve yönetici düzeyinde, yani root erişimi elde edildiği bildirildi. Volexity’nin Ivanti’ye ilettiği bulgulara göre saldırganlar, tek bir zafiyete yaslanmak yerine birden fazla kusuru zincirleyerek güvenlik kontrollerini aştı.
Kurumsal uzaktan erişim altyapısı saldırganların radarından çıkmıyor. Ivanti Connect Secure, şirketlerin çalışanlarını iç ağa bağlamak için kullandığı VPN ve güvenli erişim ürünleri arasında yer alıyor. Bu sistemlerde ele geçirilen ayrıcalık, saldırgana hem oturumları hem de ağ içinde hareket alanını genişletme imkânı verebiliyor.
Volexity’nin incelemesine göre üç ayrı sıfırıncı gün açığı birlikte çalıştırıldığında cihaz üzerinde root yetkisi alınabiliyor. Zafiyetlerden yalnızca ikisine yama yayımlandı; üçüncü açık için ise henüz düzeltme bulunmuyor. Bu yüzden saldırı zincirinin tamamı hâlâ risk yaratıyor.
Saldırganın tek bir giriş noktasına güvenmediği, bunun yerine eksik kapatılmış açıkları birbirine bağlayarak korumaları aştığı görülüyor. Bu yöntem, saldırıların bir adımda değil, birkaç küçük kusurun birleşmesiyle başarıya ulaşabildiğini ortaya koyuyor. Araştırmacılar, bulguları Ivanti’ye ileten tarafın Volexity olduğunu belirtti.
Şirket, yamalanmamış açık için düzeltme üzerinde çalışmayı sürdürüyor. Saldırıların ayrıntıları, güvenli erişim cihazlarının neden düzenli olarak izlenmesi gerektiğini de bir kez daha ortaya koyuyor. Ivanti Connect Secure kullanıcıları açısından kritik nokta, yalnızca tekil bir yamanın değil, saldırı zincirindeki tüm halkaların kapatılması oldu.