

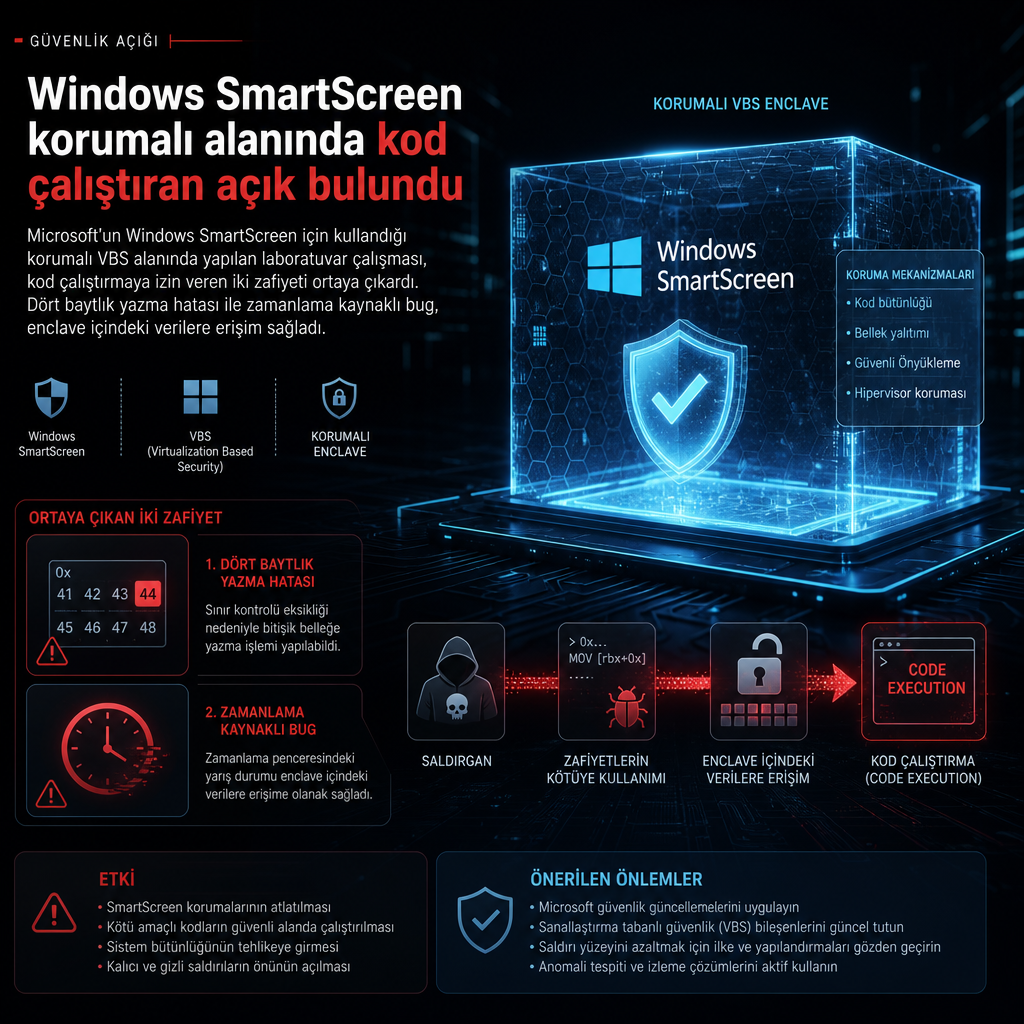
Microsoft’un Windows SmartScreen için kullandığı korumalı VBS alanında yapılan laboratuvar çalışması, araştırmacıların kod çalıştırmasına izin veren iki zafiyeti ortaya çıkardı. Açık, doğrudan kullanıcıları hedef alan bir kampanyada değil, bir proof of concept çalışmasında gösterildi; ancak etkilenen bileşen, Windows’un anti-phishing özelliği için parolaları ve diğer gizli verileri saklayan bölüm olduğu için öne çıktı.
İncelemeye göre araştırmacılar, yalnızca dört baytlık bir yazma hatası ve zamanlama kaynaklı bir bug’u zincirleyerek bu izole belleğe erişim sağladı. Bu alan, işletim sisteminin sırları ana Windows ortamından ayrı tutmak için kullandığı Virtualization-Based Security tabanlı enclave yapısında yer alıyor.
Anti-phishing parolalarını tutan enclave hedef alındı
Bilinçli olarak korunan bu bellekte Windows SmartScreen’in bazı parolaları tutuluyor. SmartScreen, kullanıcıyı kimlik avı sitelerine ve şüpheli indirme akışlarına karşı uyaran bir güvenlik katmanı olarak çalışıyor. Araştırmacıların çalışması, bu tip korumalı alanların da hata varsa saldırı yüzeyi haline gelebileceğini gösterdi.
Teknik ayrıntılara göre istismar, enclave içindeki veriye müdahale etmek için dört baytlık write primitive ve timing bug üzerinden ilerledi. Bu yöntem, doğrudan yetkisiz kod çalıştırma sonucunu verdi ve korumalı alanın tasarlanan izolasyon sınırlarını aşabildiğini ortaya koydu. Çalışma laboratuvar ortamında yürütüldü ve gerçek saldırıda kullanıldığına dair bir bulgu paylaşılmadı.
Kaynak metinde zafiyetlerin hangi CVE numaralarıyla izlendiği belirtilmiyor. Bu nedenle şu aşamada NVD kaydı da paylaşılmıyor. Araştırmanın odağı, Windows’un gizli verileri saklamak için kullandığı VBS enclave mimarisinin belirli bir hata birleşimiyle nasıl aşılabildiğine dayanıyor.
Çalışma, modern işletim sistemi korumalarının yalnızca dışarıdan gelen saldırılara değil, koruma katmanının içindeki mantık hatalarına da bağlı olduğunu yeniden gösterdi. Araştırmacılar, bulgularını laboratuvar ortamında kanıtladı; Microsoft tarafında ise metinde yer alan bir yanıt ya da yama bilgisi bulunmuyor.