

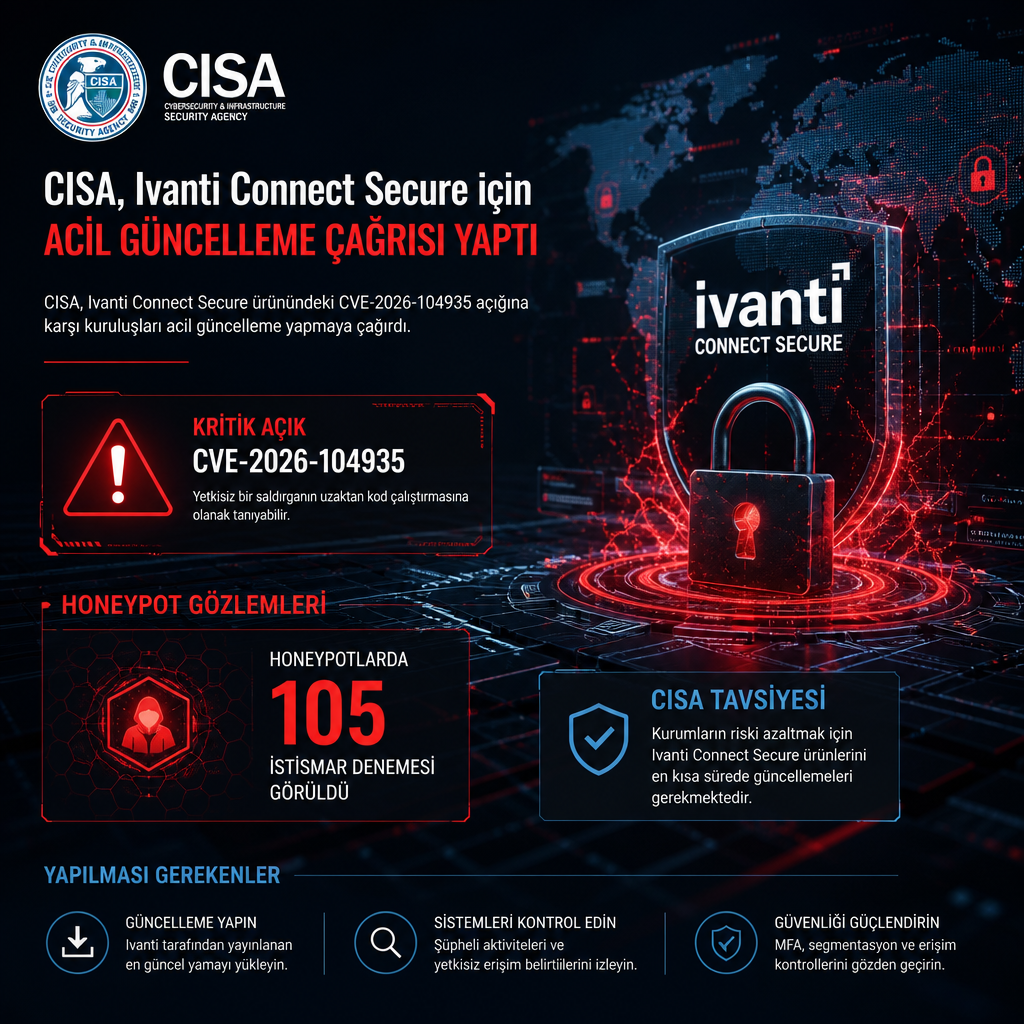
CISA, Ivanti Connect Secure için acil yama çağrısı yayımladı. Kurumun uyardığı güvenlik açığı CVE-2026-104935 olarak izleniyor ve 8.6 CVSS puanına sahip bir kimlik doğrulama atlatma hatası olarak tanımlanıyor.
Ivanti Connect Secure, kurumsal uzaktan erişim altyapısında yaygın kullanılan bir VPN çözümü olduğu için açık, bu sistemi işleten kurumları doğrudan ilgilendiriyor. Yapılan son izlemelerde honeypot sistemleri üzerinden 105 ayrı istismar girişimi kaydedildi; bu girişimler, saldırganların açığı aktif biçimde yokladığını gösteriyor.
Teknik notlara göre zafiyet, ICS üzerinde kimlik doğrulama denetimini baypas etmeye izin veriyor. Bu tip bir açıklık, saldırganın yetkili kullanıcı gibi davranarak cihaza veya yönetim katmanına erişim sağlamasıyla sonuçlanabiliyor.
CISA, yayımladığı uyarıda kurumların ilgili güncellemeyi geciktirmeden uygulamasını istedi. Ajansın takibi, açığın yalnızca teorik bir risk olmadığını; internete açık Ivanti Connect Secure kurulumlarının tarandığını ve sömürme denemelerinin sürdüğünü ortaya koydu.
İlgili kayıt için NVD bağlantısı da şu adreste yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-104935