

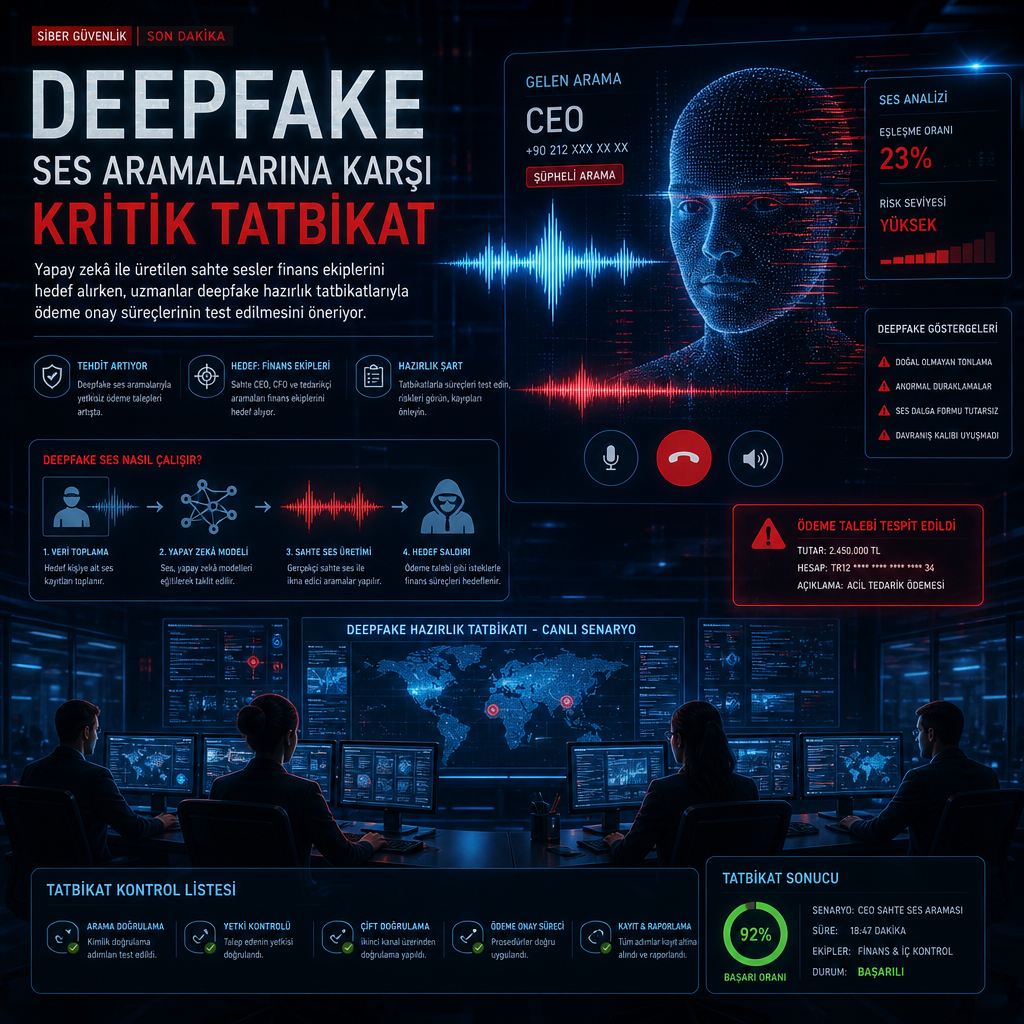
Yapay zekâ ile üretilen sahte sesler, finans ekiplerini hedef alan dolandırıcılığı yeni bir seviyeye taşıdı. Bir CFO’nun sesi birebir kopyalanarak yapılan tek bir telefon görüşmesi, şirket içi ödeme onay süreçlerini birkaç dakika içinde devre dışı bırakabiliyor.
Gelen uyarılar, özellikle muhasebe, ödeme ve hazine ekiplerinin bu tür aramalara karşı hazırlıksız yakalandığını gösteriyor. Saldırganlar çoğunlukla iş çıkışı saatlerini, hafta sonu öncesini ya da acil işlem baskısı yaratabilecek anları seçiyor. 4:40’ta gelen bir çağrı da tam bu senaryoya uyuyor. Bu tip vishing girişimlerinde amaç, çalışanın doğrulama adımlarını atlamasını sağlamak ve sahte bir üst düzey yönetici talebiyle para transferini hızlandırmak.
Uzmanlar, kurumların böyle bir saldırı yaşanmadan önce “deepfake hazırlık tatbikatı” yapmasını öneriyor. Tatbikatlarda ekipler, yöneticiden gelmiş gibi görünen ancak yapay zekâ ile oluşturulmuş sesli aramaları gerçek iş akışları içinde test ediyor. Böylece çalışanların, ödeme talebini yalnızca telefondaki ses üzerinden doğrulamaması gerektiği, ikinci kanal kontrolü ve iç onay zincirlerinin nasıl işletileceği ortaya çıkıyor.
Bu tür tatbikatlar yalnızca teknik savunmayı değil, operasyonel refleksi de ölçüyor. Araştırmacılar, saldırganların son dönemde ses klonlama araçlarını daha ikna edici sosyal mühendislik için kullandığını, özellikle finansal yetki sahibi kişilerin adının ve tonunun taklit edilmesinin hedef ekip üzerinde güçlü baskı yarattığını belirtiyor. Kurumlar için risk, sahte sesin kalitesinden çok, hız ve otorite hissi yaratması.
İşin kritik tarafı, bu hazırlığın masa başında değil, gerçek iş süreçlerine yakın koşullarda yapılması. Çünkü deepfake aramaları çoğu zaman kötü hazırlanmış bir dolandırıcılık gibi değil, tam tersine sıradan bir yönetici talebi gibi duyuluyor. Bu yüzden ödeme, tedarik ve muhasebe ekipleri için senaryolu tatbikatlar, saldırganın kullandığı yöntemi taklit ederek kurumsal teyit mekanizmalarının nerede kırıldığını ortaya çıkarıyor.