

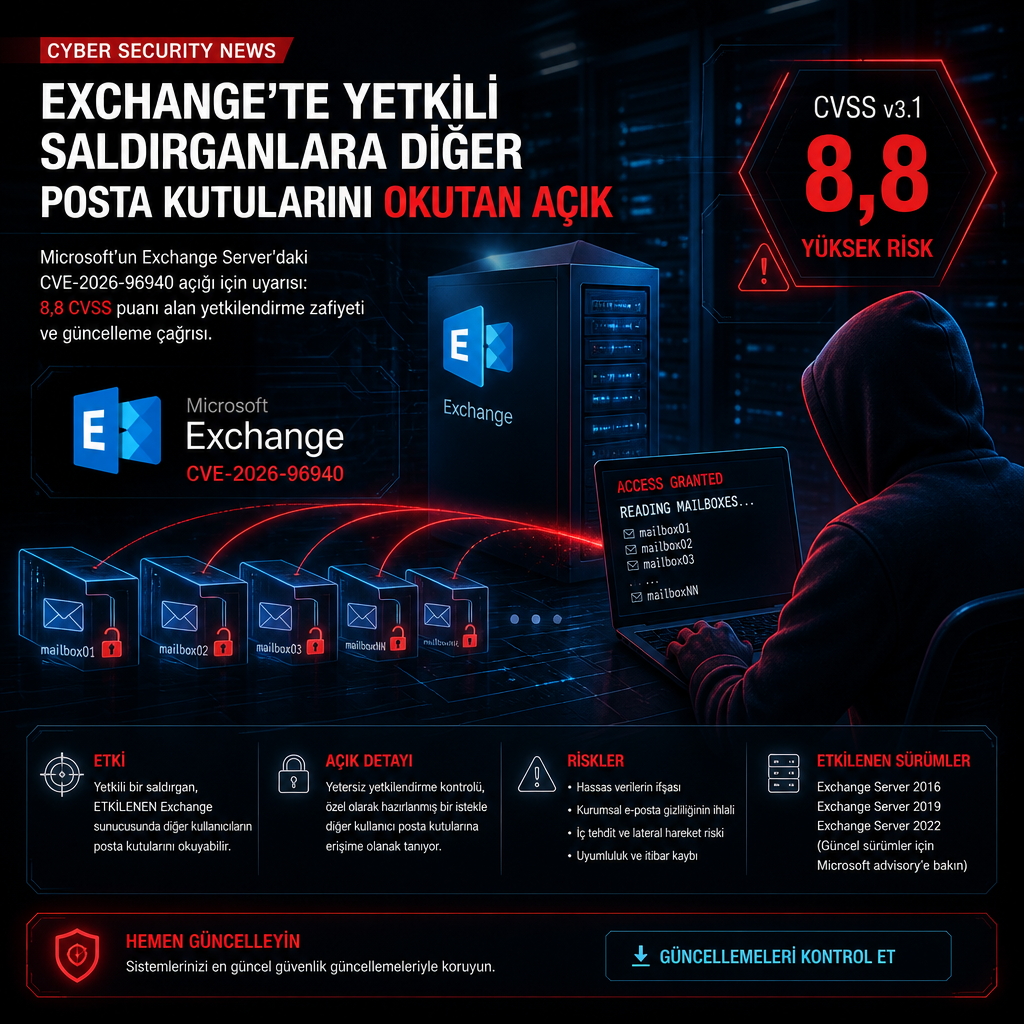
Microsoft, Exchange Server’daki CVE-2026-96940 kodlu yetkilendirme zafiyetinin, aynı kurum içindeki diğer kullanıcıların posta kutularına erişim ve e-posta ile eklerini okuma imkânı verdiğini açıkladı. Şirket, 8,8 CVSS puanı alan açığın kimliği doğrulanmış bir saldırganın ağ üzerinden ayrıcalık yükseltmesine yol açabildiğini bildirdi.
2 Ekim 2026 tarihli uyarıda, kusurun zayıf yetkilendirme mekanizmasından kaynaklandığı belirtildi. Microsoft’a göre bu açık, farklı tenant’lar arasında erişime izin vermiyor.
Exchange Online için düzeltme uygulandı
Microsoft, Exchange Online tarafında ilgili hizmet düzeyi düzeltmeyi zaten devreye aldığını duyurdu. Bu nedenle Exchange Online müşterilerinin ayrıca işlem yapması gerekmiyor. Yerinde kurulumla çalışan Microsoft Exchange Server ürünlerini kullananlardan ise güncellemeleri yüklemeleri isteniyor.
Etkilenen sürümler Microsoft Exchange Server Subscription Edition RTM, Microsoft Exchange Server 2016 Cumulative Update 23, Microsoft Exchange Server 2019 Cumulative Update 15 ve Microsoft Exchange Server 2019 Cumulative Update 14 olarak sıralandı. Microsoft ayrıca açığa ilişkin NVD kaydını da paylaştı.
Microsoft, Jan Mitchell’i kredilendirdi
Redmond merkezli şirket, açığı bulan ve bildiren ismin Microsoft araştırmacısı Jan Mitchell olduğunu aktardı. Şirket, zafiyetin sahada silaha dönüştürüldüğüne dair bir bulgu bulunmadığını da belirtti.
Buna rağmen Microsoft, açığı “Exploitation More Likely” olarak sınıflandırdı ve kullanıcıların düzeltmeleri hızlı biçimde uygulamasını istedi. Uyarı, Broadcom’a ait Symantec’in Çin bağlantılı Warlock aktörünün Microsoft SharePoint’teki birden fazla açığı kullanarak kendi adıyla bilinen fidye yazılımını Portekizce ve İspanyolca konuşulan ülkelerdeki kuruluşlara karşı dağıttığını bildirmesinden günler sonra geldi.
Microsoft’un uyarısında, kimliği doğrulanmış bir saldırganın aynı organizasyon içindeki diğer posta kutularına erişebildiği ve mesajlarla ekleri okuyabildiği vurgulandı.