

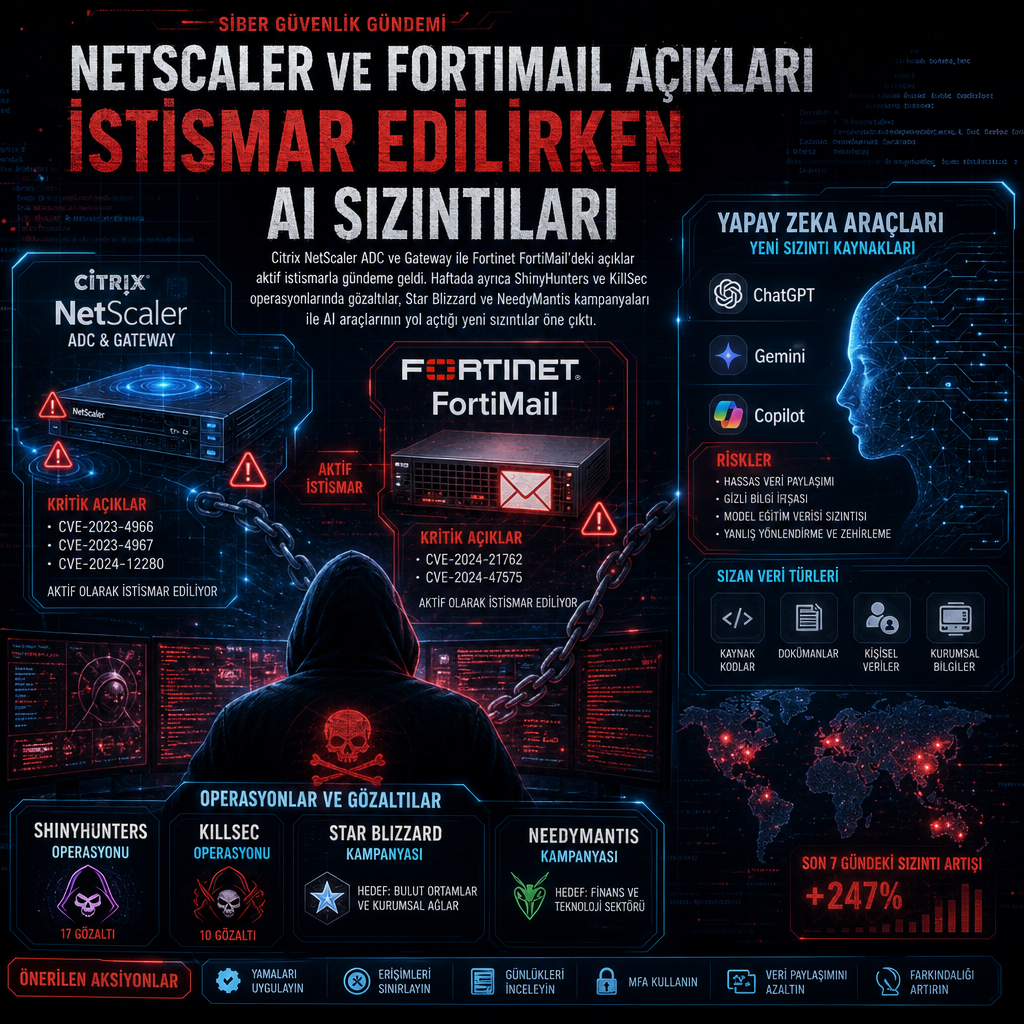
Bu hafta siber güvenlik gündemini, aktif olarak istismar edilen sıfırıncı gün açıkları, bulut ve e-posta altyapılarındaki kritik yamalar, yapay zekâ destekli veri sızıntıları ve bir dizi gözaltı haberi aynı anda belirledi. Citrix NetScaler ADC ve Gateway’de yeni kullanılan bir açık hedefli saldırılarda sömürülürken, Fortinet FortiMail’deki kritik bir hata da CISA tarafından aktif istismar altında ilan edildi.
Öte yandan kolluk kuvvetleri, ShinyHunters ile bağlantılı iki kişiyi gözaltına aldı; İspanya’da 16 yaşındaki bir şüpheli KillSec fidye yazılımı operasyonunun lideri olmakla suçlandı. Aynı hafta araştırmacılar, Spectre v2’nin yeni bir varyantının Linux çalışan Intel sistemlerde birkaç dakika içinde root parola hash’i sızdırabildiğini, saldırganların sahte davetlerle yeni kötü amaçlı yazılım zincirleri kurduğunu ve AI kodlama ajanlarının binlerce şirket içi ekran görüntüsünü kamuya açık GitHub depolarına taşıdığını duyurdu.
NetScaler ve FortiMail’de sıfırıncı gün alarmı
Citrix, NetScaler ADC ve NetScaler Gateway ürünlerinde yer alan ve hedefli saldırılarda kullanıldığı doğrulanan yüksek riskli bir güvenlik açığı için yama yayımladı. CVE-2026-88779 olarak izlenen açık, CVSS taban puanı 8,7 olan bir bellek taşması hatası ve belirli kurulum koşullarında hizmet dışı bırakma etkisine yol açabiliyor. Şirketin açıklamasına göre açık, yalnızca müşteri tarafından yönetilen ve desteklenen sürümleri kullanan kurulumlarda, NetScaler’ın SAML service provider ya da SAML identity provider olarak yapılandırıldığı senaryolarda sömürülebiliyor. Açığın NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-88779
Eş zamanlı olarak ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, Fortinet FortiMail’i etkileyen kritik bir sıfırıncı gün açığının aktif biçimde istismar edildiğini bildirdi. CVE-2026-104286 kodlu açık 9,8 CVSS puanı taşıyor ve kimlik doğrulaması gerektirmeyen saldırganların temel sistem üzerinde keyfi dosya yazmasına izin veriyor. Fortinet, hatanın özellikle hazırlanmış HTTP veya HTTPS istekleri üzerinden sistemde keyfi dosya oluşturulmasına imkân verebileceğini belirtiyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-104286
Bu iki açık, hafta boyunca yamaların ne kadar hızlı sömürüye dönüşebildiğini gösteren örneklerin başında yer aldı. Citrix tarafında istismar, hedefli sıfırıncı gün faaliyetleriyle ilişkilendirildi; FortiMail vakasında ise CISA doğrudan aktif istismar uyarısı yayımladı.
Haftanın öne çıkan başlıklarından biri de saldırganların karmaşık tekniklerden çok, çoğu zaman ilk açılan kapıyı kullandığını yeniden hatırlatan olaylar oldu. Bunların başında e-posta güvenliği, kimlik doğrulama zincirleri ve uzaktan yönetim servislerindeki zafiyetler geldi.
Şirketlerin yoğun kullandığı e-posta ve iş akışı platformlarındaki açıklar bu hafta da listeye damga vurdu. Güncellenen CVE listesinde Citrix, Fortinet, Wireshark, ServiceNow, GitLab, Apache Tomcat, OpenSSL, Chrome, Firefox, OpenVPN, cPanel, Zammad, WordPress, TeamViewer, MikroTik RouterOS, Linux kernel ve çeşitli sanallaştırma ile kurumsal yönetim bileşenleri yer aldı. Çok sayıdaki ürün için açıklanan yamalar, saldırı ile yama arasındaki sürenin giderek kısaldığını ortaya koyan geniş bir tabloyu yansıtıyor.
WordPress tarafında CVE-2026-93485, Comment2Shell adıyla izlenen bir açık olarak listede yer aldı. Apache HTTP Server için CVE-2026-63292, CVE-2026-42356 ve CVE-2026-42528 kodları yayımlandı. OpenVPN için CVE-2026-84732, CVE-2026-84256, CVE-2026-84226, CVE-2026-82312, CVE-2026-78043 ve CVE-2026-81738; Google Chrome için CVE-2026-102331; Mozilla Firefox için ise CVE-2026-100756 ile CVE-2026-100793 arasındaki bir dizi açık listelendi. Amazon Bedrock AgentCore Python SDK, Next.js, ModSecurity, WatchGuard, Red Hat OpenShift, GitLab AI Gateway ve Dell Container Storage Modules gibi farklı ürün ve bileşenler için de yamalar haftanın ağır yükünü oluşturdu.
Kritik kurumsal yazılımlar arasında HPE Networking Analytics and Location Engine, IBM Financial Transaction Manager, AWS Connect Salesforce Lambda, ManageEngine ADSelfService Plus, Fortra BoKS, cPanel ve WHM, Telerik UI for ASP.NET AJAX, PHP, Authlib ve ZTE SmartLife için de çok sayıda CVE yayımlandı. Bu geniş yama listesi, tek bir platforma bağlı olmayan, kurumsal ekosistem boyunca yayılan güvenlik yükünü gösterdi.
Linux çekirdeği tarafında CVE-2026-72018, TeamViewer’da CVE-2026-12703, MikroTik RouterOS’ta CVE-2026-84411, Microsoft Windows’ta CVE-2026-81963, Sudo’da CVE-2026-96512 ve OpenSSL’de CVE-2026-84782 kodlu açıklar dikkat çeken başlıklar arasına girdi. OpenCode için GHSA-632h-h47v-g4x4, geoserver/geoserver-cloud için GHSA-cpc9-c4h3-2jwx ve başka bir dizi topluluk bileşeni için de güvenlik güncellemeleri duyuruldu.
Siber suç operasyonlarında gözaltılar ve el koymalar
Bu hafta kolluk kuvvetleri tarafında da hareketli geçti. ŞinyHunters ile bağlantılı iki kişinin gözaltına alındığı açıklandı. Gözaltına alınanlardan birinin, Amsterdam’dan 24 yaşında bir erkek olduğu ve Pepijn van der Stap olduğu düşünüldüğü belirtildi. İkinci kişinin ise Saif al-Din Khader olduğu ve geçen hafta Ürdün makamlarınca tutulduğu aktarıldı. Grubun adı son haftalarda Cl0p’un darknet sitesini ele geçirmesi ve FBI’ın apply.fbijobs[.]gov portalına yönelik saldırıyla gündeme gelmişti.
İspanya’da ise polis, KillSec ya da Kill Security Ransomware Group olarak bilinen operasyonun lideri olduğundan şüphelenilen 16 yaşındaki bir kişiyi yakaladı. Europol, 30 Eylül 2026 tarihinde grubun sızıntı sitesinin kontrol altına alındığını ve en az 110 terabayt veri güvence altına alındığını bildirdi. KillSwitch Operasyonu kapsamında üç şüpheli hakkında geçici gözaltı kararı verildi, Yunanistan, Romanya, İspanya ve Birleşik Krallık’ta sekiz adreste arama yapıldı. Grubun üyelerinden biri olarak gösterilen Fouad Eltibrizi’nin Birleşik Krallık’ta gözaltında olduğu ve ABD’ye iade sürecini beklediği kaydedildi.
Europol’ün verdiği sayılara göre grup 2024’ten bu yana yaklaşık 1.000 saldırı düzenledi ve bunların en az yarısında başarı sağladı. Kurum, saldırganların yazılım açıklarını ve kötü korunan erişim noktalarını, özellikle de bulut depolamaya bağlı girişleri kullandığını, ardından hassas iç verileri kendi kontrol ettikleri altyapıya kopyaladığını açıkladı. Kurbanlar daha sonra grubun dark web sızıntı sitesinde listelendi ve ödeme yapılmazsa verilerinin yayımlanacağı tehdidiyle karşılaştı.
Group-IB’nin verilerine göre 274 kamuya açık olarak sahiplenilmiş kurbanın çoğu ABD, Hindistan ve Brezilya merkezli kuruluşlardan oluşuyor. Aynı analiz, grubun çalınan verileri doğrudan satışa da çıkardığını ortaya koydu. Tek bir şirketin kayıtları için 5.000 dolar, küresel bir sigortacıdan alındığını iddia ettiği veri için ise 500.000 dolar talep edildiği bildirildi. Böylece KillSec’in yalnızca fidye yazılımı işletmediği, aynı zamanda veri komisyonculuğu da yaptığı tabloya yansıdı.
İade süreciyle ilgili bir başka dosyada, üniversiteleri, federal ve eyalet kurumlarını, özel şirketleri ve sivil toplum kuruluşlarını hedef alan bir siber casusluk kampanyasında rol aldığı suçlaması yöneltilen İranlı hacker Amir Barati’nin ABD’ye iade edildiği açıklandı. 40 yaşındaki Barati’nin New York Güney Bölgesi’nde tel ve bilgisayar dolandırıcılığı suçlamalarıyla yargılanması bekleniyor. Podgorica’daki Yüksek Mahkeme, iadesine geçen ay onay verdi.
Bir başka operasyonel gelişmede, ABD’deki yetkililer tarafından yakalanan kişi sayısının artmasıyla birlikte tehdit aktörlerine ilişkin baskı da sürdü. Bu tablo, fidye yazılımı ve dijital gasp ekosisteminin yalnızca teknik değil, kolluk kuvvetleri ayağında da daraldığını gösterdi.
Bu sırada Rusya bağlantılı Star Blizzard grubunun yeni bir dağıtım tekniği kullandığı açıklandı. Grup, Ukraynalı bireyleri, kurumları, uluslararası sivil toplum kuruluşlarını, Batılı düşünce kuruluşlarını, hükümetleri ve uluslararası politika çevreleriyle ilişkili diğer kuruluşları hedef alan saldırılarda RedFlick adı verilen yöntemi devreye soktu. Amaç, sahte davet e-postaları üzerinden kurbanın yanıt vermesinin ardından parola korumalı bir arşiv göndermek ve bu zincirle CosmicPulse adlı özel arka kapıyı kurmak. Microsoft, bu yaklaşımın grubun önceki ClickFix tabanlı zincirlerinden farklı olduğunu ve yalnızca tek bir kullanıcı etkileşimi gerektirdiğini aktardı.
NeedyMantis adı verilen modüler bir kötü amaçlı yazılım ailesi de uzun süreli gizli erişim sağlamak için kullanılıyor. İki aşamalı bir yükleyiciyle dağıtılan ve DLL sideloading yöntemiyle başlatılan yazılım, telekomünikasyon şirketleri, üniversiteler, sağlık alanındaki kâr amacı gütmeyen kuruluşlar, hükümetler arası kuruluşlar ve kamu yüklenicilerini etkileyen sınırlı sayıdaki hedefli operasyonda görüldü. Microsoft, faaliyetlerin Çin bağlantılı tehdit aktörleriyle örtüştüğünü, etkinliğin en az Ekim 2025’ten beri sürdüğünü bildirdi. Şirket, NeedyMantis’in çok katmanlı yükleyiciler, özel şifreli arşivler, özgün bir çalıştırılabilir dosya formatı ve yeni modüllerle genişletilebilen parçalı mimari kullandığını söyledi. Storm-3069 adı verilen aktör de, Mayıs 2026’daki DAEMON Tools tedarik zinciri saldırısıyla ilişkilendirilen örneklerden biri olarak gösterildi.
Yapay zekâ destekli araçlar yeni sızıntılar üretti
Android tarafında RatHat adlı kötü amaçlı yazılım ailesinin komuta-kontrol paneli öne çıktı. Cleafy’nin incelemesine göre panel, Google Gemini’yi kullanarak her kurbanın banka bakiyesini tahmin ediyor ve cihazları yüksek değerli ile orta değerli gruplara ayırıyor. Aynı iş akışında Gemini’nin iki farklı noktada devreye girdiği belirtildi: kötü amaçlı yazılım, otomasyonun tanımadığı telefonlarda nereye dokunacağını LLM’e soruyor; panel ise kurbanların SMS içeriklerinden banka bakiyesini kestirmek için yapay zekâ kullanıyor.
Cleafy, operasyon boyunca RatHat’in C2 panelini tamamen değiştirerek ackCat’ten Panda Workshop’a geçtiğini aktardı. Panelin, konsoldan yeni örnekler oluşturup imzalayan ve yayımlayan tam bir kötü amaçlı yazılım fabrikası gibi çalıştığı, belirli aralıklarla yeniden üretim yaparak hash tabanlı tespitten kaçtığı ve operatörün barındırma altyapısına dokunmadan bunu yürüttüğü ifade edildi. Hesap kotaları ve rol bazlı bölümler, panelin kendi kullanıcılarını sınırlıyor. Ön yüz izleri üzerinden yapılan eşleştirme ise Nisan 2026’dan bu yana yaklaşık 100 ayrı dağıtıma işaret etti.
AI destekli üretim araçları yalnızca saldırganların değil, geliştiricilerin iş akışlarında da beklenmedik sızıntılar doğurdu. Glow Labs’in araştırmasına göre AI kodlama ajanları, 343 şirketin kurumsal yazılım projelerine ait 13 binden fazla hassas ekran görüntüsünü kamuya açık GitHub depolarına yükledi. PixelLeak kod adı verilen etkinliğin yaklaşık üçte biri, gitshot kullanan geliştiricilerden kaynaklandı. Araştırmacılar, vakaların çoğunda geliştiricinin ajana görsel değişikliğin işe yaradığını kanıtlamasını istediğini, ajanın da görseli yakın bir kamu deposunda barındırarak insan inceleyicinin erişimine açtığını belirtti. Ekip, bu araçların güvenlik etkisini düşünmeden hareket ettiğini söyledi.
Aynı hafta yayımlanan başka bir raporda, Anthropic, Zhipu AI’nin GLM-5.3 modelinin Claude Mythos Preview benzeri uçtan uca siber istismarlar oluşturabildiğini ve anlamlı kötüye kullanım önlemleri olmadan yayımlandığını açıkladı. Şirkete göre saldırganlar modelin açık ağırlıklı sürümündeki korumaları basit yöntemlerle yüzde 64 ile yüzde 100 arasında aşabiliyor. Anthropic, bu gevşek korumaların kötü niyetli aktörlerin erişebildiği siber kapasiteyi ciddi biçimde artırdığını yazdı. Aynı değerlendirmede, bu yeteneklerin savunmacı ekiplerin sistem güvenliğini güçlendirmesinde de kullanılabileceği vurgulandı.
Geliştirici araçlarının yarattığı başka bir sızıntı da TIKTOUK adlı WordPress odaklı toplama setiyle ilişkilendirildi. Toolkit, WordPress keşfi, açığa çıkmış yapılandırma verilerinin toplanması, şifreli e-posta kimlik bilgilerinin geri kazanılması ve JavaScript içindeki gizli bilgilerin taranmasını bir araya getiriyor. Python bileşenleri ile Go tabanlı bir Linux tarayıcıdan oluşan araç, WordPress sayfalarını ve REST batch yollarını yokluyor, yapılandırma ve seçenek değerlerini topluyor, ilişkili JavaScript dosyalarını çekip içeriklerini tarıyor ve eşleşen gizli desenleri raporluyor.
Başka bir kurumsal kontrol mekanizması etrafında ise Microsoft’un RejectDirectSend önlemi gündeme geldi. ReliaQuest, boş bırakılmış bir SMTP envelope sender alanının bu korumayı aşabildiğini, dış bir gönderenin envelope domain’i boşaltıp iç ağdan geliyormuş izlenimi veren bir adresi koruyabildiğini aktardı. Böylece mesajlar daha güvenilir görünerek kimlik avı kampanyalarının hedefe ulaşma ihtimali artabiliyor. Şirket, teknik için yalnızca tek bir boş alan gerektiğini, kimlik bilgisi, taklit domain ya da özel gönderim altyapısı istemediğini belirtti.
PaperCut MF üzerindeki CVE-2026-82078 ve CVE-2026-81578 açıkları da saldırganların elinde tekrar görünür oldu. Ağustos 2026’nın sonlarında istismar edilen bu iki açık, bellek içi bir Java yükleyicinin çalıştırılmasına ve ardından bir web shell kurulmasına imkân verdi. Devamında trojanlaştırılmış bir Microsoft Copilot ikili dosyasıyla AdaptixC2 implantı yüklendi. eSentire, AdaptixC2’nin uzak kabuk, dosya yönetimi, reverse proxy, Active Directory saldırı modülleri, kimlik bilgisi toplama ve yatay hareket kabiliyeti sunan açık kaynaklı ve modüler bir çerçeve olduğunu bildirdi. Aynı operasyonda saldırganlar, etki alanı yetkili bir servis hesabı altında çalışan bir süreçten token çalarak etki alanı denetleyicisine geçti, orada kimlik bilgilerini dump etti, Windows Restricted Admin modunu açtı ve son aşamada NTDS.dit veritabanını çekmeye çalıştı.
Hafta, yapay zekâ ajanlarının ve otomasyon zincirlerinin güvenlik ekipleri tarafından hızla incelenmesi gerektiğini bir kez daha ortaya koydu. Aynı zamanda saldırganların tekniği karmaşıklaştırmak yerine daha basit ama iş gören yolları tercih etmeye devam ettiğini gösteren çok sayıda örnek de kayda geçti.
Göze çarpan tablo değişmedi: yamalanmamış açıklar, yanlış yapılandırılmış erişimler, güvenlik kontrolü gevşek e-posta akışları ve geliştirici iş akışlarına karışan otomasyonlar, saldırganların en kısa rotaları olmaya devam ediyor. Bu hafta yayımlanan CVE listesi de tam olarak bunu gösterdi: istismar edilen açıklar kadar, henüz sömürüye dönüşmeden önce kapatılması gereken geniş bir yüzey var.