

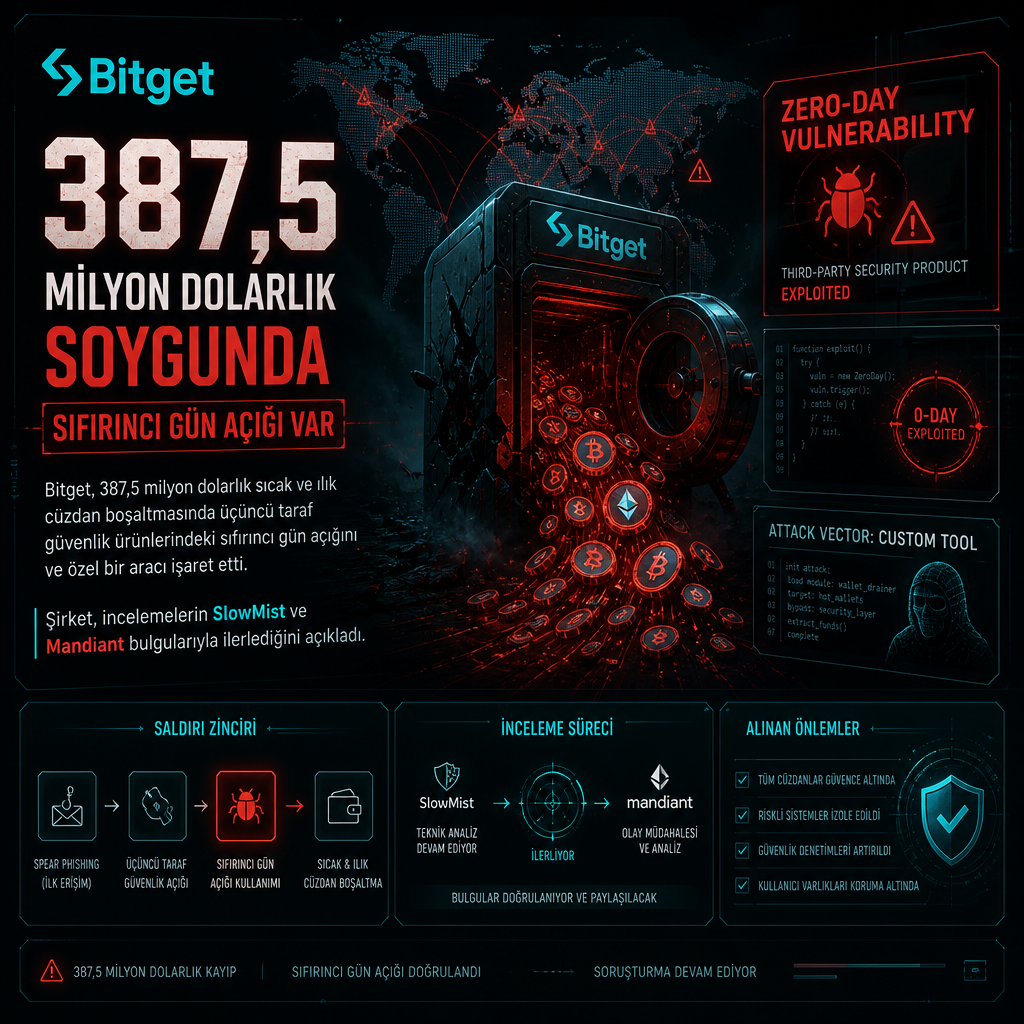
Kripto para borsası Bitget, 387,5 milyon dolarlık sıcak ve ılık cüzdan boşaltmasının arkasında üçüncü taraf güvenlik ürünlerindeki bir sıfırıncı gün açığının bulunduğunu duyurdu. Şirket, saldırının etkilediği sistemlerde yetkisiz çekim komutları üretmek için özel bir aracın da kullanıldığını, incelemelerin ise SlowMist ve Mandiant tarafından yürütülen çalışmalardan gelen bulgularla şekillendiğini bildirdi.
Bitget, 24 Eylül 2026’da yaptığı açıklamada fonların bir dizi yetkisiz transferle hot ve warm cüzdanlardan çıkarıldığını, bunun üzerine tüm çekimlerin geçici olarak durdurulduğunu söyledi. Circle, Tether ve NEAR Intents şimdiye kadar yaklaşık 1,1 milyon dolarlık kripto varlığı dondurdu. Saldırıdan Ethereum, XRP Ledger, Zcash, TRON, Arbitrum, Optimism, Base, BNB Smart Chain, Avalanche, Algorand ve Celestia dahil 11 blokzincir etkilendi. Bugüne kadar doğrulanan varlıklar arasında XRP, ETH, USDT, ZEC, ATOM, USDC, USD0, XAUt, BNB, AVAX, TRX, ALGO ve TIA yer alıyor.
Bitget’in daha sonra yayımladığı teknik değerlendirmede, saldırganların üçüncü taraf güvenlik ürünlerindeki açık üzerinden yüksek yetkili iç kimlik bilgilerine ulaştığı ve bunlarla cüzdan sistemine sahte çekim komutları gönderdiği anlatıldı. Şirket, bu yöntemle mevcut risk kontrollerini aşan “anormal transferler” başlatıldığını belirtti. Bitget, ilgili üçüncü taraf tedarikçiyi bilgilendirdiğini ve düzeltme tamamlanana kadar etkilenen işlevi devre dışı bıraktığını aktardı.
SlowMist’in yeni ilerleme raporu, saldırıyla bağlantılı ilk kötü niyetli faaliyetin 31 Ağustos 2026’ya uzandığını gösteriyor. Raporda, Product A olarak anılan ürünün düğümlerinden birinde çalışan bir hizmetin sıfırıncı gün açığından etkilendiği, saldırganın servis süreci altında gizli bir betik çalıştırdığı ve veritabanı parolasını içeren ortam değişkenini okumak için komut çalıştırdığı yer aldı. Aynı gizli betik davranışı 23 Eylül ve 25 Eylül’de iki başka düğümde de görüldü. Bu bulgular, varlıklar dışarı çıkarılmadan önce hizmet ortamlarının zaten ele geçirilmiş olduğunu gösterdi.
İncelemeye göre saldırgan 25 Eylül 2026’da bu kez Product B olarak adlandırılan başka bir ürünün yönetim platformuna, bir çalışanın kimliğini kullanarak erişti. Ardışık üç girişimde sistem komutlarını ürünün görev parametrelerine enjekte etmeye çalıştı ve kötü amaçlı dosyalar yazdırmayı hedefledi. Ardından platformun web yürütme uç noktasına kod göndererek sunucu yapılandırmasını değiştirmeye, iletişim rölesi dosyası yazmaya ve kötü amaçlı program dosyalarını toplu biçimde yükleyip birleştirmeye çalıştı.
SlowMist’in dikkat çektiği bir diğer ayrıntı, saldırganın varlıkları boşaltmak için kullandığı özel araç oldu. Şirket, programın sildiği dosyalar arasından geri kazandığı dosyalardan biri olduğunu açıkladı. Cüzdan sisteminin çekim mantığına göre özel olarak uyarlanan araç, 25 Eylül 2026 saat 01.49’da çalışmaya başlayarak kripto hırsızlığını başlattı.
Google’a ait Mandiant’ın yürüttüğü ayrı inceleme ise saldırganların A ve B olarak adlandırılan bazı üçüncü taraf güvenlik cihazlarına izinsiz erişim sağladığını, ardından bu erişimi Bitget’in cüzdan ortamına yatay hareket için kullandığını ortaya koydu. Mandiant, saldırganın güvenlik cihazı B üzerine bir web shell yerleştirdiğini ve bir komuta-kontrol bağlantısı kurduğunu yazdı. Aynı cihaz üzerindeki kalıcı erişimle Bitget’in üretim cüzdan iş sunucusuna geçildiği ve kötü amaçlı paketlerin dağıtıldığı da belirtildi.
Şirketin ifadesine göre saldırgan, ağ ve güvenlik cihazlarını ele geçirip bunlar üzerinden kötü amaçlı paketler dağıtarak cüzdan iş sunucusunun kontrolünü aldı. Bitget, IP davranış kalıpları ve zincir üstü analizlerin saldırının Kuzey Kore bağlantılı tehdit aktörleri tarafından yürütüldüğüne işaret ettiğini söyledi. Elliptic ve TRM Labs de daha önceki saldırılardan elde edilen yasa dışı gelirleri aklamak için kullanılan cüzdanlar arasında örtüşmeler tespit etti.