

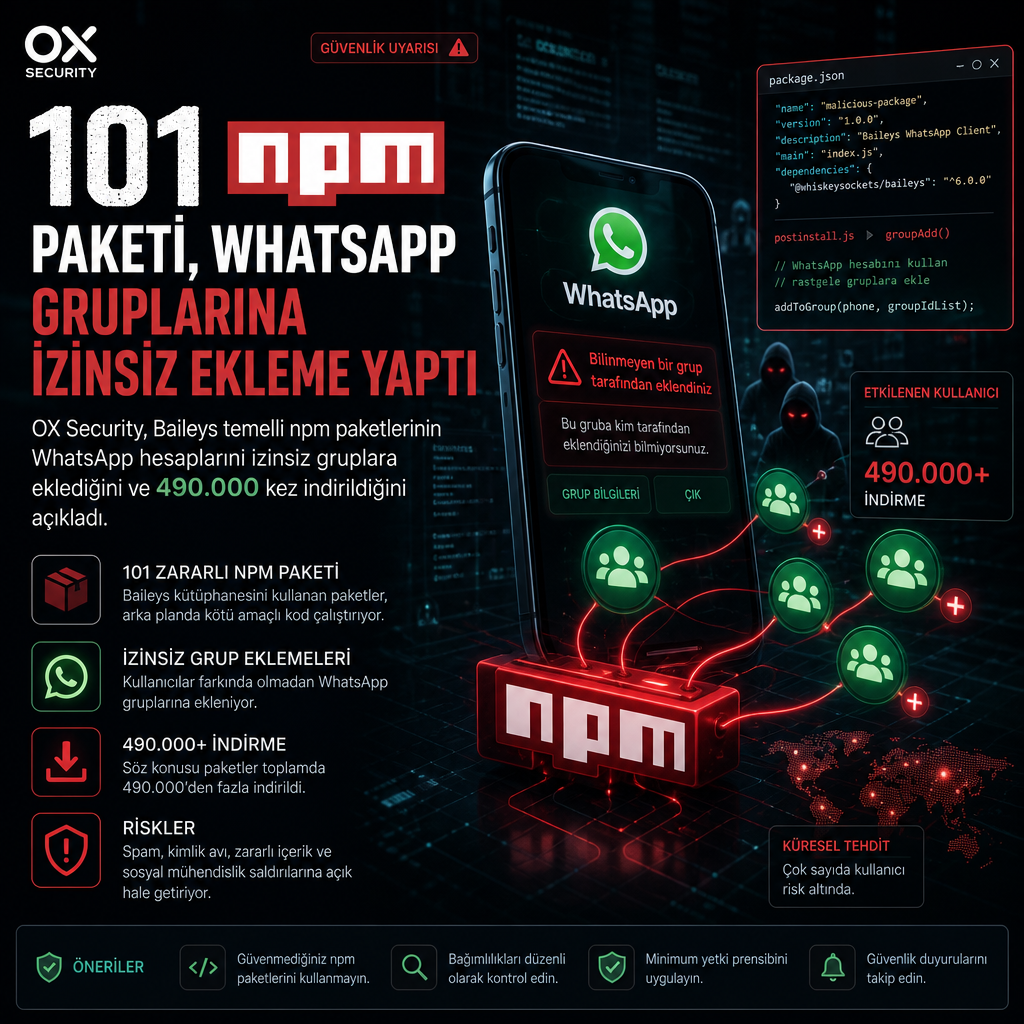
Güvenlik araştırmacıları, npm ekosisteminde yayılan 101 kötü amaçlı paketin geliştiricilerin WhatsApp hesaplarını izin almadan gruplara eklediğini ortaya çıkardı. Paketler, açık kaynaklı Baileys WhatsApp projesini kötüye kullanarak kurbanların bot oturumlarını saldırganların kontrol ettiği gruplara ve kanallara yönlendiriyordu.
OX Security’den Nir Zadok, Moshe Siman Tov Bustan ve Vitalii Chepurko’nun pazartesi günü yayımladığı teknik incelemeye göre kampanya toplamda 490.000 kez indirildi. Bu indirmelerin 116.000’i yalnızca son 30 günde gerçekleşti.
Baileys fork’ları üzerinden yayılan kampanya
İlk işaretler ağustos 2026’da ortaya çıktı. SafeDep, Baileys tabanlı birkaç npm çatallanmasında gizlice kötü amaçlı davranışlar gördüğünü açıkladı. Bu paketler, kurulumu yapan kişinin WhatsApp hesabını paket yazarının kontrol ettiği kanalları takip edecek şekilde ayarlıyor ve botun gönderdiği her görsel ile videoya yazarın reklam URL’sini ekliyordu.
Ayın başında Xygeni Security Research Team de @dappaoffc/baileys-mod adlı başka bir Baileys modunun, geliştiricinin doğrulanmış WhatsApp bot oturumunu saldırganların kontrol ettiği haber bülteni kanallarına abone yaptığını duyurmuştu. OX Security, son analizinde bu etkinliğin üç ayrı kötü amaçlı varyanta ayrıldığını belirledi.
İlk varyantta 19 paket yer alıyor ve kanal kimlikleri çalışma anında GitHub’dan çekiliyor. İkinci varyant 60 pakette görülüyor; burada kanal kimlikleri kaynak koda düz metin halinde gömülmüş durumda. Üçüncü varyant ise 14 pakette tespit edildi ve aynı bilgiler kod içine şifrelenmiş, ayrıca gizlenmiş biçimde yerleştirilmiş.
Analizde adı geçen paketler arasında ourin-baileys, @nexustechpro/baileys, @badzz88/baileys, @ostyado/baileys, levvleys, @vanzxy/baileys, @yudzxml/baileys, @chatunity/baileys, @kelvdra/baileys, neuralwhatsapp, lilys-baileys, @fyxzpediaa/baileys, noxleyss, @xrelly-stack/bails, alipclutch-baileys, kurobails, eliteprotech-baileys, @xayz/baileys, chromestaff-baileys, @sanzoffc/baileys, @sairidev/baileys-new, cloud-baileys, @nyzzpediaa/baileys-new, ishumdz-bail, nishiki-bail, diezyclutch-baileys, oktz-baileys ve my-auto-follow bulunuyor.
OX Security, bu zincirde kullanılan yöntemlerin paketler arasında değişse de hedefin aynı kaldığını aktardı. Bazı paketler kanal kimliklerini GitHub’dan alırken bazıları bunları doğrudan kaynak koda yazıyor, bazıları ise kod içine şifreleyip gizliyor. Araştırmacılar, aynı kanal kimliklerinin, aynı uzaktan kanal listelerinin ve aynı GitHub hesaplarının farklı adlarla yayımlanan paketlerde tekrar ettiğini de belirtti.
Hedefte bot-satıcı kanallar ve oyun ekonomisi
OX Security’nin incelediği WhatsApp gruplarından biri Endonezya merkezli görünüyor. Bu grup, Mobile Legends: Bang Bang ve TikTok gibi uygulama ve mobil oyun hesaplarını pazarlıyor. Paylaşımlarda ayrıca “Dan” adlı Endonezya işletme WhatsApp hesabına bağlı bir telefon numarası da yer alıyor.
Rapor, tespit edilen bazı kanal ve grupları da sıralıyor: 798 takipçili Neural, 1.000 takipçili MONTE – BMG, 1.300 takipçili CORTANA TECH ve 4.800 takipçili Fyxzpedia.ID – Utama. Neural kanalı, JualanRSS adlı çevrim içi pazaryerinde Resource Supplies satışını öne çıkarıyor. Bu pazaryeri, oyun içi kaynaklar olarak yiyecek, maden, taş, kereste ve altın satıyor.
Araştırmacılar, gördükleri kanalların çoğunun küçük bot satıcılarına ve “market” hesaplarına ait olduğunu, bu ağın da ağırlıkla Endonezya merkezli olduğunu yazdı. Takipçi sayıları burada sosyal kanıt işlevi görüyor; bot script’leri, bot kurma hizmetleri, “premium” APK’ler ve sosyal medya büyütme hizmetleri bu sayılar üzerinden pazarlanıyor.
Birden fazla paketin aynı geliştirici tarafından yayımlanmış gibi görünmesine rağmen ortak kanal kimlikleri ve ortak GitHub hesapları kullandığı da raporda yer aldı. OX Security, paylaşılan bir kanalın ortak bir yararlanıcı anlamına geldiğini, yani kanalı kimin yönettiğine bakılmaksızın hedefleyen her paketin o kanala takipçi taşıdığını söyledi.
Geliştiricilere, WhatsApp gruplarına izinsiz eklenip eklenmediklerini kontrol etmeleri, bu grupları engellemeleri ve kötü amaçlı npm Baileys paketlerini bloklayacak algılama kuralları oluşturmaları önerildi. Araştırmacılar, kişisel WhatsApp hesabının bağlanmasını zorunlu kılan paketlerden de kaçınılması gerektiğini belirtti.